Resumen:
Google anunció que suspendió el canal de envío de vulnerabilidades de productos en su Programa de recompensa por vulnerabilidades de software de código abierto (OSS VRP). La razón es que continúa llegando una gran cantidad de informes de vulnerabilidad no válidos generados por inteligencia artificial, lo que ejerce una enorme presión sobre los ingenieros y mantenedores de código abierto responsables de la revisión. Según un aviso emitido por Google el 1 de octubre, esta suspensión ha entrado oficialmente en vigor y la compañía espera proporcionar más actualizaciones en el primer trimestre de 2027 después de reajustar los mecanismos pertinentes.
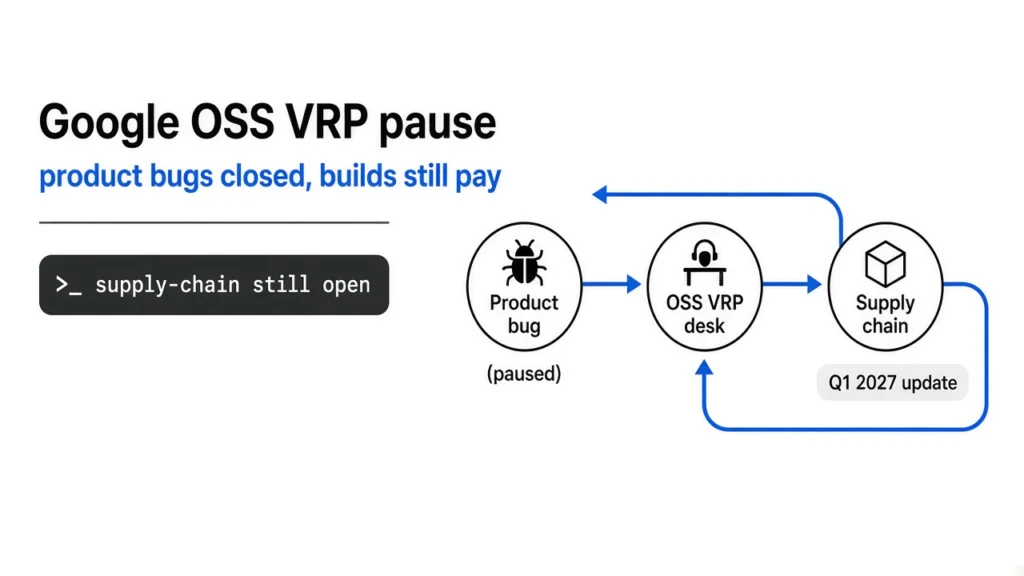
OSS VRP es un programa de recompensas de seguridad establecido por Google para el ecosistema de código abierto, cuyo objetivo es alentar a los investigadores independientes a descubrir y revelar de manera responsable vulnerabilidades de seguridad. En este proyecto, la categoría de vulnerabilidad del producto cubre principalmente defectos de código, errores lógicos, vulnerabilidades de diseño y otros problemas en el repositorio de código público de Google.
Google declaró que esta suspensión solo se dirige a las categorías de envío de vulnerabilidades de productos y no afecta los informes que se enviaron antes del 1 de octubre. Al mismo tiempo, los informes de seguridad de la cadena de suministro en OSS VRP seguirán aceptando envíos. Para algunas vulnerabilidades del almacén de códigos que afectan los productos en la nube de Google, es posible que la empresa aún continúe recibiendo informes relevantes a través del canal Cloud VRP.
Se entiende que la investigación tradicional de vulnerabilidades a menudo requiere que los investigadores inviertan mucho tiempo analizando código, verificando problemas y escribiendo informes técnicos completos. Sin embargo, con la rápida popularidad de los grandes modelos de lenguaje y las herramientas automatizadas de extracción de vulnerabilidades, el umbral para generar informes de vulnerabilidad se ha reducido considerablemente. Cada vez más usuarios están comenzando a utilizar IA para escanear códigos automáticamente y generar envíos de vulnerabilidades en lotes.
El problema es que muchos de estos informes no tienen ningún valor real. Muchos informes afirman haber descubierto fallas de seguridad, pero después de una revisión manual, se descubre que son "ilusiones" del modelo o que no hay ninguna vulnerabilidad explotable. Dado que el equipo de seguridad aún debe verificar todos los informes uno por uno, se dedica mucho tiempo a verificar la información errónea en lugar de abordar los problemas de seguridad críticos reales.
Los expertos de la industria señalaron que este tipo de fenómeno se ha extendido gradualmente en la comunidad de código abierto y la industria de la seguridad. Con herramientas de IA generativa capaces de producir rápidamente análisis técnicos de aspecto profesional, los programas de recompensas por errores se enfrentan a una presión de detección sin precedentes. El trabajo de investigación de vulnerabilidades que originalmente dependía de la experiencia manual ahora se ve diluido por una gran cantidad de envíos automatizados de baja calidad.
Se dice que los ingenieros de Google y los mantenedores de proyectos de código abierto se han visto plagados de miles de informes no válidos. Algunos informes están bien estructurados y descritos en detalle, pero después de la verificación, se descubre que no existe ninguna vulnerabilidad real. Los equipos de mantenimiento tienen que esforzarse mucho en solucionar estos mensajes de error, lo que retrasa los problemas de seguridad reales.
De hecho, esta no es la primera vez que ocurre una situación similar. La comunidad Linux también ha estado bajo presión anteriormente debido a una gran cantidad de informes de vulnerabilidad falsos generados por la IA. Algunos mantenedores han declarado públicamente que tienen que dedicar cada vez más tiempo a solucionar problemas inexistentes en lugar de corregir defectos reales. Como resultado, algunos proyectos incluso han ajustado los flujos de trabajo relacionados.
Las personas en el campo de la investigación de seguridad creen que este incidente refleja los nuevos desafíos que plantea la IA generativa. Si bien la inteligencia artificial puede ayudar a los investigadores a identificar problemas potenciales, los informes automatizados a gran escala también pueden sobrecargar el ecosistema de seguridad sin mecanismos de verificación adecuados.
Google dijo que los investigadores pueden continuar participando en otros programas de recompensas por errores mientras se rediseñan los procesos de revisión y envío relacionados. La compañía espera equilibrar la relación entre la investigación asistida por IA y la calidad de los informes a través de nuevos mecanismos para reanudar las operaciones normales de los programas relacionados en el futuro.
Comentarios