Resumen:
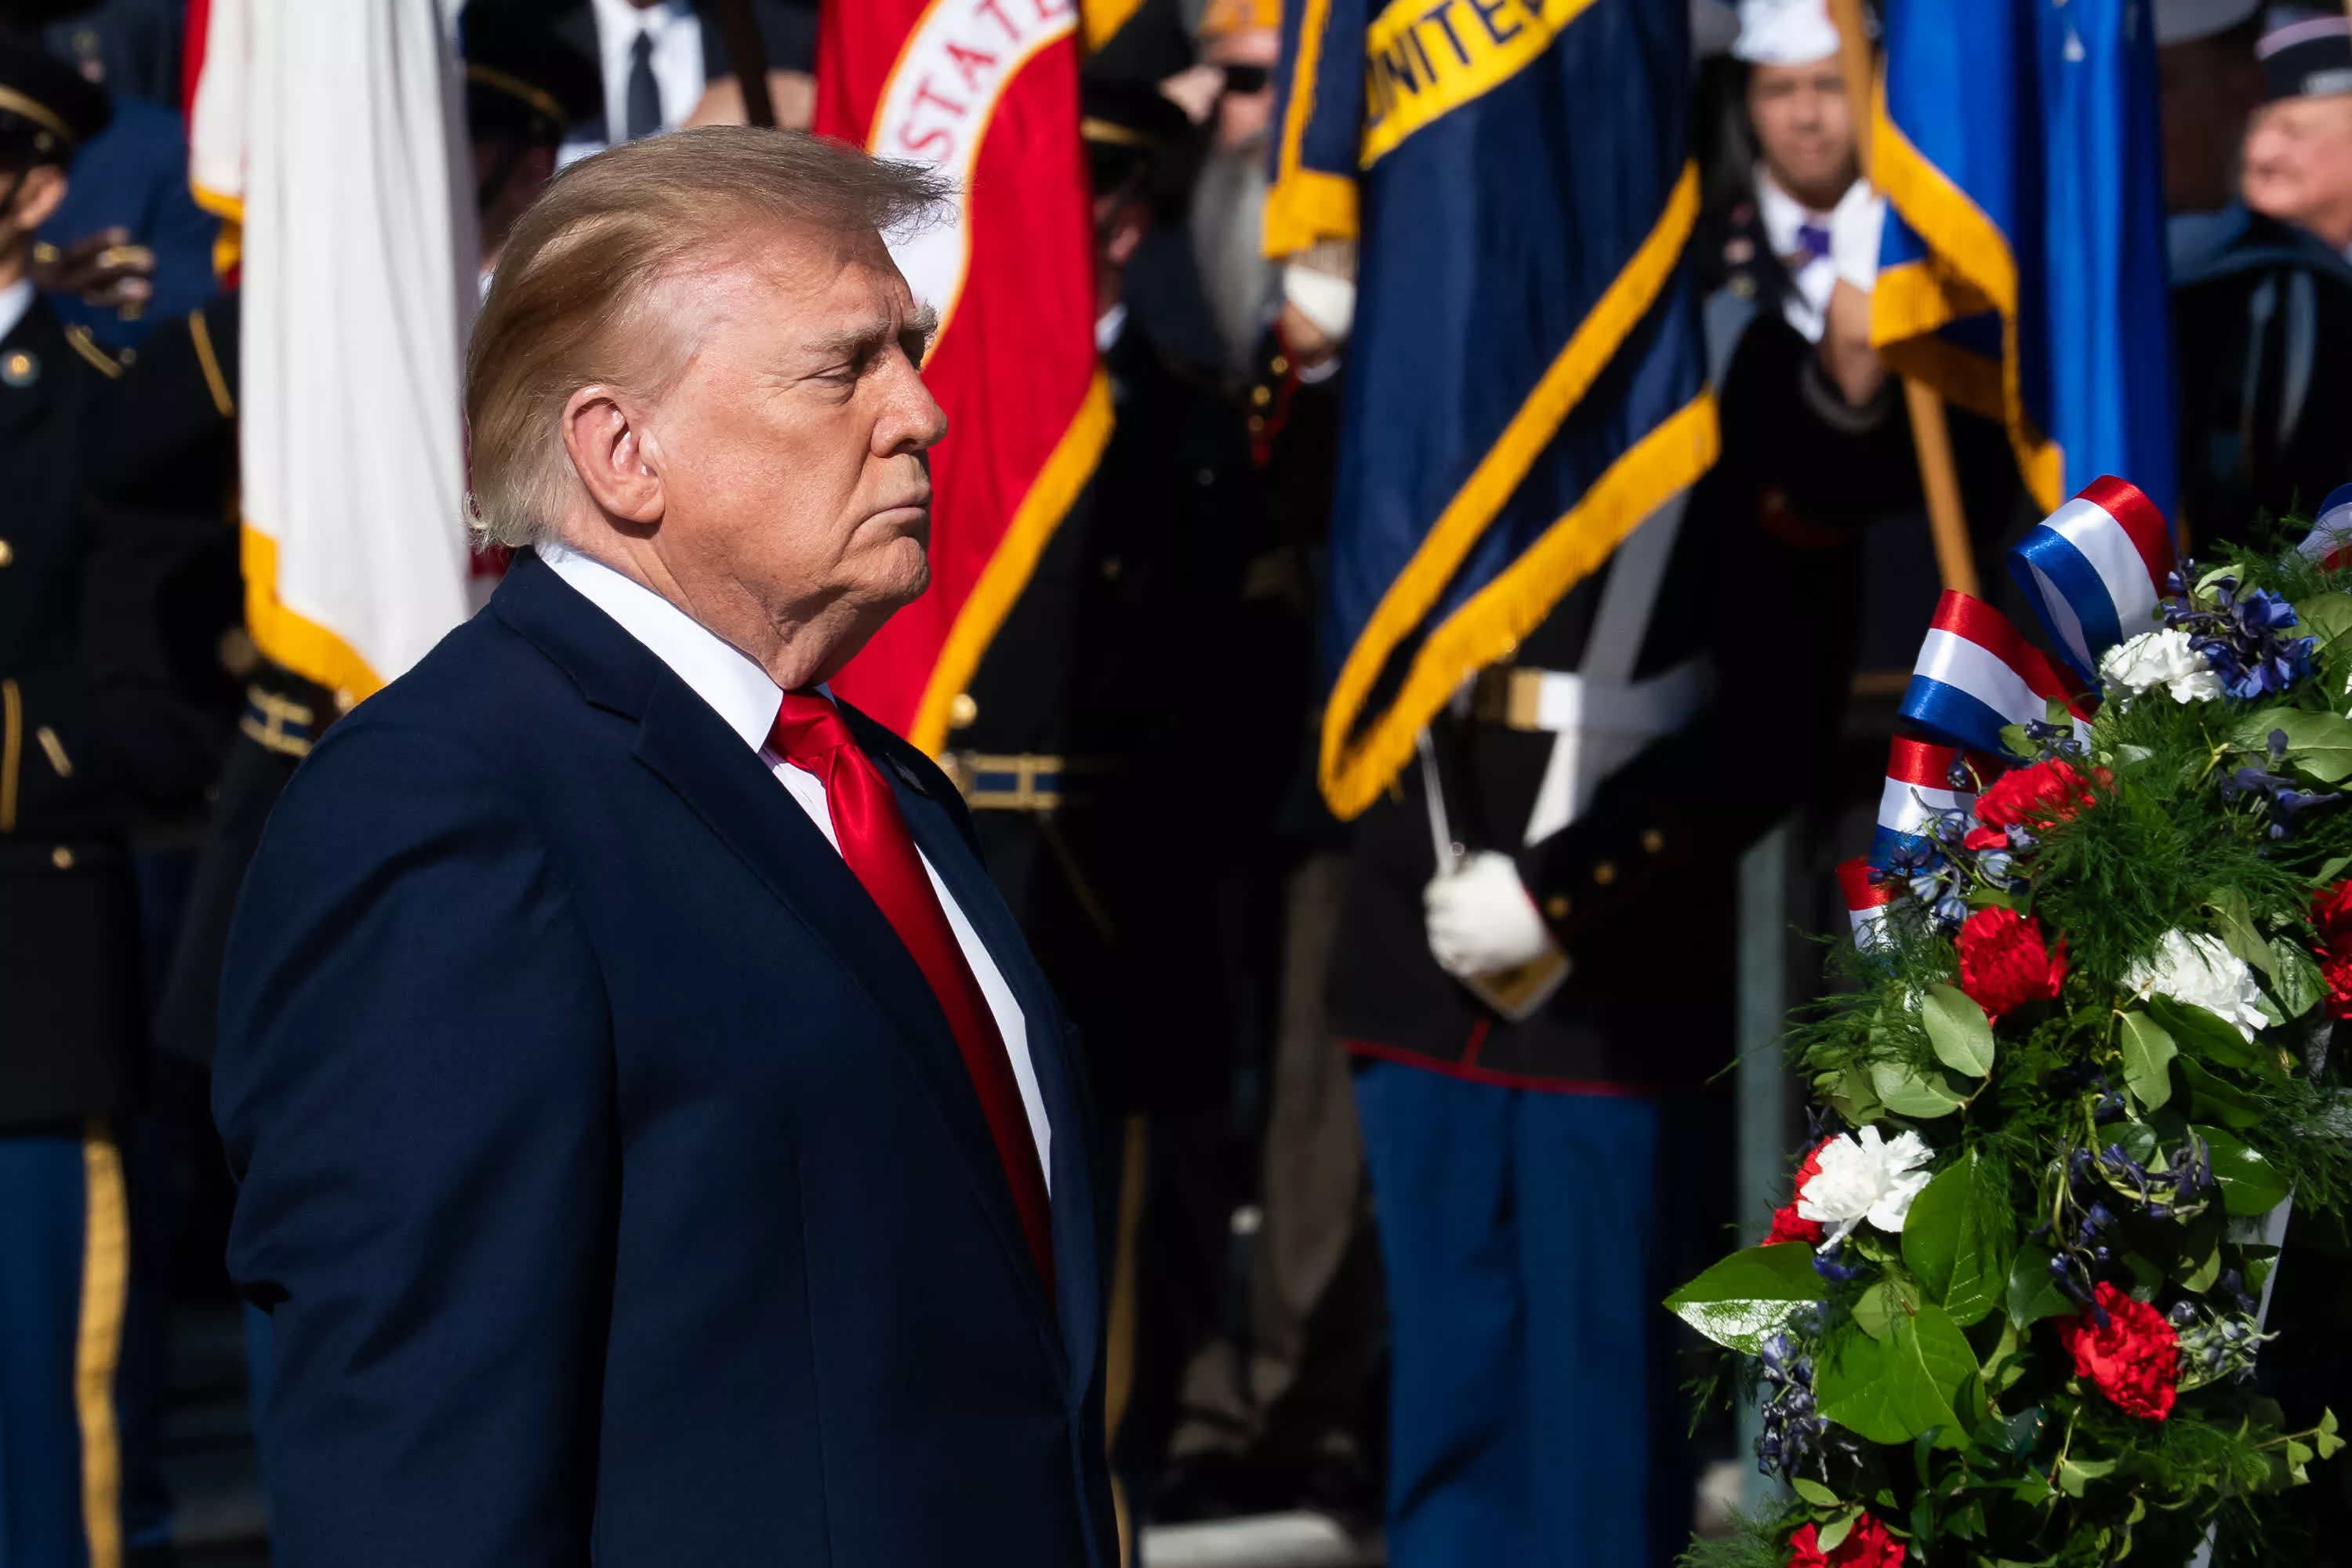
Un incidente de seguridad relacionado con el servicio de enlace corto Bitly ha atraído amplia atención recientemente. Los investigadores descubrieron que una gran cantidad de enlaces cortos de Bitly en publicaciones antiguas en la plataforma X publicadas hace más de diez años han sido manipuladas maliciosamente, incluido contenido histórico publicado por el expresidente estadounidense Trump, McDonald's, Burger King y las cuentas de muchas figuras e instituciones públicas conocidas.
En los primeros días de Twitter, debido a las estrictas restricciones en la cantidad de caracteres en los tweets en la plataforma, las empresas, los medios y los políticos generalmente usaban servicios de acortamiento de URL como Bitly para convertir enlaces web largos en direcciones bit.ly concisas. Por lo tanto, incluso después de muchos años, una gran cantidad de publicaciones históricas aún conservan estos enlaces cortos.
Sin embargo, el fin de semana pasado, algunos bromistas lograron apoderarse de los objetivos de redireccionamiento de algunos enlaces cortos antiguos para que ya no apuntaran al contenido original, sino que los redireccionaran a una página nueva que no tenía ninguna relación. Dado que el enlace corto en sí no cambia, es difícil para los usuarios normales encontrar anomalías al hacer clic en él.
La investigación mostró que la cuenta de Trump se vio particularmente afectada. Se han reemplazado enlaces en al menos una docena de publicaciones históricas. Una publicación, publicada en 2013 y que critica las turbinas eólicas, ahora dirige a los visitantes a un sitio de Google llamado "fortnite baby", que incluye una foto de un bebé.
Otras cuentas conocidas no se han librado. Una publicación de Burger King de 2011 para ayudar a los clientes a encontrar tiendas cercanas ahora redirige a una página de Wikipedia que enumera los campos de concentración nazis. Un enlace en una antigua publicación de McDonald's de 2011 se cambió para que apuntara a una página que presentaba el incidente del "11 de septiembre".
Además, situaciones similares ocurrieron en las publicaciones históricas de figuras públicas como el cofundador de Microsoft, Bill Gates, el ex primer ministro canadiense Justin Trudeau y el ex vicepresidente de Estados Unidos, Mike Pence. Incluso el enlace a la publicación promocional del FBI de 2012 sobre el caso de delito cibernético “Ghost Clicks” ahora se ha cambiado por una foto de un sello.
Este fenómeno sorprendió al mundo exterior, porque de acuerdo con las instrucciones oficiales a largo plazo de Bitly, después de que se genera un enlace corto, su código de identificación único no se reutilizará en teoría. Incluso si la cuenta que creó el enlace ha sido eliminada, otros no deben volver a ocupar el enlace corto correspondiente.
Ante las dudas externas, Bitly admitió el domingo que había problemas con el sistema. La compañía dijo que descubrió una vulnerabilidad que podría permitir a los delincuentes reutilizar ciertos enlaces antiguos que estaban inactivos. La empresa ha suspendido las cuentas relevantes y está desactivando gradualmente todas las direcciones de enlaces afectadas.
Vale la pena señalar que esta no es la primera vez que Bitly se ve involucrado en incidentes similares. Ya en febrero de 2025, los estafadores de criptomonedas explotaron las vulnerabilidades del sistema Bitly para redirigir enlaces en algunas de las publicaciones históricas de Trump a páginas de promoción de moneda virtual. En ese momento, Bitly declaró que había solucionado los problemas relacionados, pero este incidente demostró una vez más que es posible que riesgos de seguridad similares no se hayan eliminado por completo.
Actualmente, parece que esta ronda de ataques es más bien una broma en línea y no se ha encontrado ninguna ganancia financiera clara. Sin embargo, los expertos en seguridad advierten que estos problemas siguen siendo potencialmente peligrosos. Muchos relatos históricos no se han mantenido durante mucho tiempo. Una vez que los enlaces antiguos se reemplazan silenciosamente, los usuarios pueden ser dirigidos a sitios web maliciosos después de hacer clic, enfrentando así el riesgo de filtración de información personal o incluso fraude en línea.
Ari Lightman, profesor de medios digitales en la Universidad Carnegie Mellon, dijo que muchos contenidos antiguos carecen de un seguimiento continuo y que el público suele confiar más en enlaces de cuentas de instituciones y figuras públicas conocidas. Si los atacantes utilizan dichas vulnerabilidades en el futuro para difundir programas maliciosos o robar datos, las consecuencias podrían ser mucho más graves que la broma actual.
Los expertos de la industria también compararon este incidente con la forma en que Google cerró el servicio de enlaces cortos goo.gl. Después de que Google desactivó los servicios relacionados, el enlace no válido regresó directamente a la página de error y ya no apuntaba a ningún contenido. El peligro de este incidente de Bitly es que estos enlaces cortos aún pueden funcionar normalmente, pero se han cambiado silenciosamente a nuevos objetivos de salto, lo que dificulta a los usuarios detectar los cambios.
A medida que continúa la investigación, Bitly dijo que está investigando más a fondo el alcance afectado y tomando medidas para evitar que problemas similares vuelvan a ocurrir. Este incidente también recuerda una vez más a los usuarios de Internet que incluso los enlaces de cuentas conocidas y el contenido histórico pueden no siempre ser seguros y fiables.
Comentarios