Resumen:
Nintendo confirmó que existen vulnerabilidades de seguridad en algunas funciones de códigos QR del Nintendo Switch de primera generación, que pueden causar la filtración de información del host o ejecutar código ilegal. Los dispositivos afectados deben actualizar sus sistemas a 23.0.0 lo antes posible.
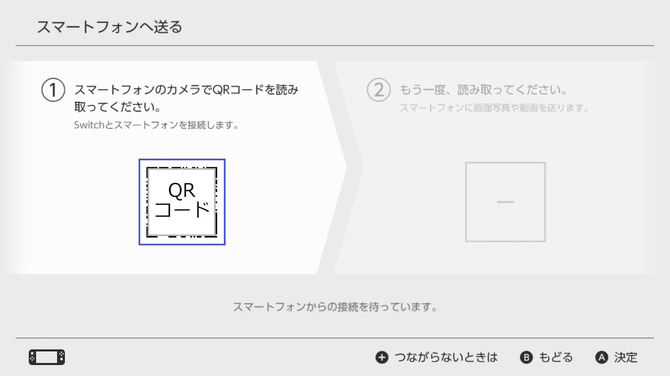
Los documentos publicados por Nintendo el 10 de septiembre muestran que el riesgo involucra dos escenarios de uso: transferir contenido a través de la función "Enviar a teléfono inteligente" en el álbum de fotos y usar autos en "Mario Kart Live: Home Circuit". Ambas funciones mostrarán un código QR en la consola o pantalla del televisor.
Esta vulnerabilidad requiere que un tercero malintencionado lea directamente el código QR en la pantalla para explotarla. Si se puede evitar que otras personas lean el código QR, la vulnerabilidad no será explotada; de lo contrario, un atacante puede usarlo para ejecutar código ilegal u obtener información guardada en el host.
El afectado es el Nintendo Switch de primera generación con una versión del sistema inferior a 23.0.0. Nintendo también afirmó que no existe riesgo de que se obtenga información de la consola en Nintendo Switch 2.
Los usuarios pueden ingresar a "Configuración" y "Host" desde el menú INICIO para ver la versión actual del sistema y realizar actualizaciones. Los usuarios que temporalmente no puedan actualizar deben asegurarse de que terceros no puedan leer el código QR cuando utilicen las dos funciones anteriores y no conecten sus teléfonos inteligentes ni dispositivos que no sean autos de carreras.
Comentarios