Resumen:
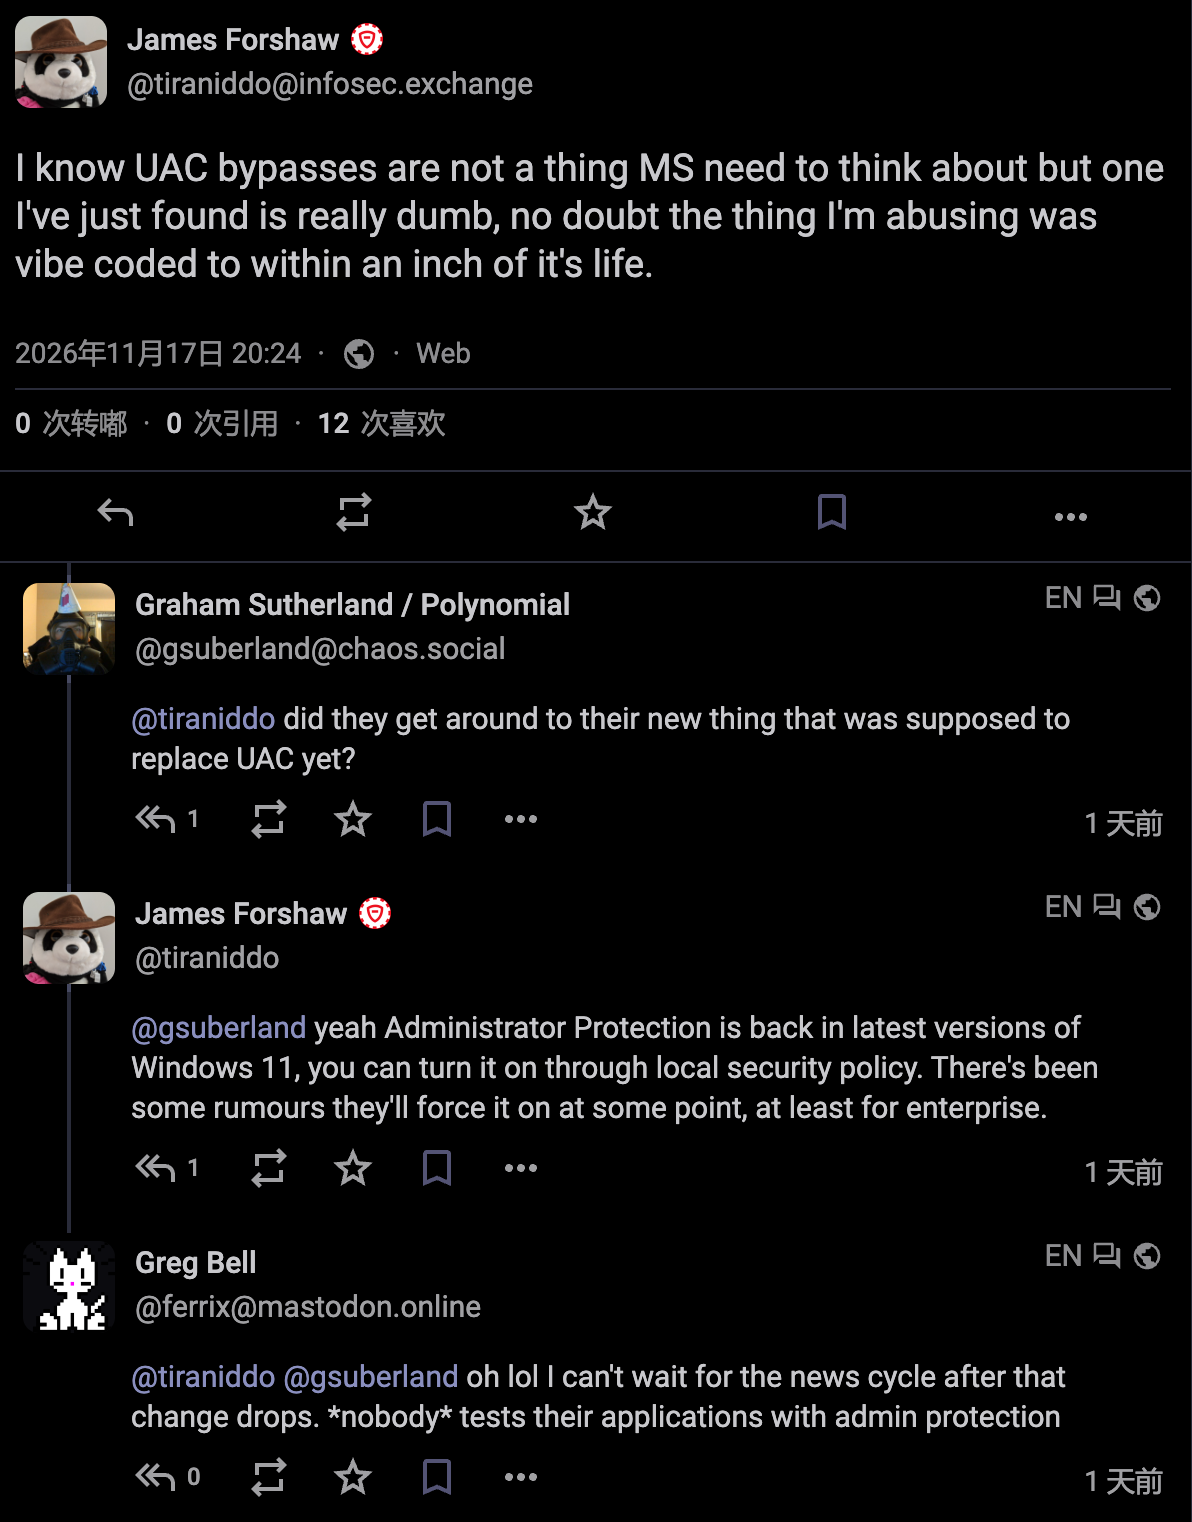
El investigador de seguridad de Google, James Forshaw, se quejó recientemente de las vulnerabilidades de seguridad de Microsoft en las redes sociales. Forshaw dijo que había descubierto un método de omisión de control de cuentas de usuario de UAC ridículamente estúpido. Forshaw satirizó que el componente explotado parecía ser producto de la codificación de IA. Sin embargo, Forshaw no ha anunciado los componentes específicos afectados, los métodos de explotación de vulnerabilidades ni las versiones específicas afectadas.
El control de cuentas de usuario de UAC es un mecanismo tradicional para que los sistemas Windows controlen los derechos de administrador. Después de que la cuenta de administrador inicia sesión en el sistema, las aplicaciones diarias generalmente se ejecutan utilizando tokens restringidos. Cuando sea necesario instalar software, modificar archivos del sistema o cambiar configuraciones importantes, el sistema mostrará una ventana de confirmación para que el usuario confirme y otorgue permisos completos.
La omisión de UAC permite que los programas maliciosos que ya se ejecutan en la cuenta del administrador local omitan el paso de confirmación emergente y obtengan el token de administrador completo directamente. Luego, los atacantes pueden modificar archivos y registros del sistema, desactivar funciones de seguridad o instalar componentes maliciosos que requieren privilegios elevados para ejecutarse.
Microsoft define el mecanismo UAC como una característica de defensa en profundidad, en lugar de un límite de seguridad que debe aislar diferentes permisos. Según los estándares de servicios de seguridad de Microsoft, eludir UAC por sí solo no califica para actualizaciones de seguridad o recompensas por errores de forma predeterminada.
Microsoft aún puede modificar el componente maltratado en versiones posteriores, pero generalmente no asigna un número CVE ni emite un aviso de seguridad de emergencia, razón por la cual Forshaw dijo en la publicación original que Microsoft no necesita considerar omisiones de UAC.
Microsoft ha solucionado la vulnerabilidad relevante:
Aunque no existe un número CVE ni un boletín de seguridad, Microsoft solucionará las vulnerabilidades informadas por los investigadores de seguridad. Actualmente, Microsoft ha reemplazado el modo tradicional de aprobación de administrador de UAC con Protección de administrador, que puede resistir algunos métodos de omisión de bajo nivel.
Forshaw descubrió 9 métodos de omisión durante la fase de vista previa de Protección del administrador, y estos problemas de omisión se solucionaron en la versión oficial. Ahora que se ha solucionado la vulnerabilidad, se estima que Forshaw también publicará un blog detallando la causa de la vulnerabilidad y el programa de prueba de concepto.
Comentarios