
Resumen:
El fabricante francés de carteras de hardware de criptomonedas, Ledger, está investigando un incidente de seguridad que implica modificaciones maliciosas de sus dispositivos. Se descubrió que algunas billeteras tenían instalados componentes de monitoreo ocultos, y los investigadores de blockchain estiman que se han robado más de $90 millones en criptoactivos relacionados. La investigación se centró inicialmente en el minorista malasio de criptomonedas CryptoBilis, pero ahora se han identificado otros canales de venta que pueden contener dispositivos infectados.
El hardware malicioso puede robar información confidencial y eludir el chip de seguridad del centro de billetera
Ledger afirmó que un grupo delictivo organizado instaló componentes ocultos dentro de algunas carteras de hardware, lo que puede permitir a los atacantes obtener los activos digitales de los usuarios sin descifrar directamente el chip de seguridad central del dispositivo.
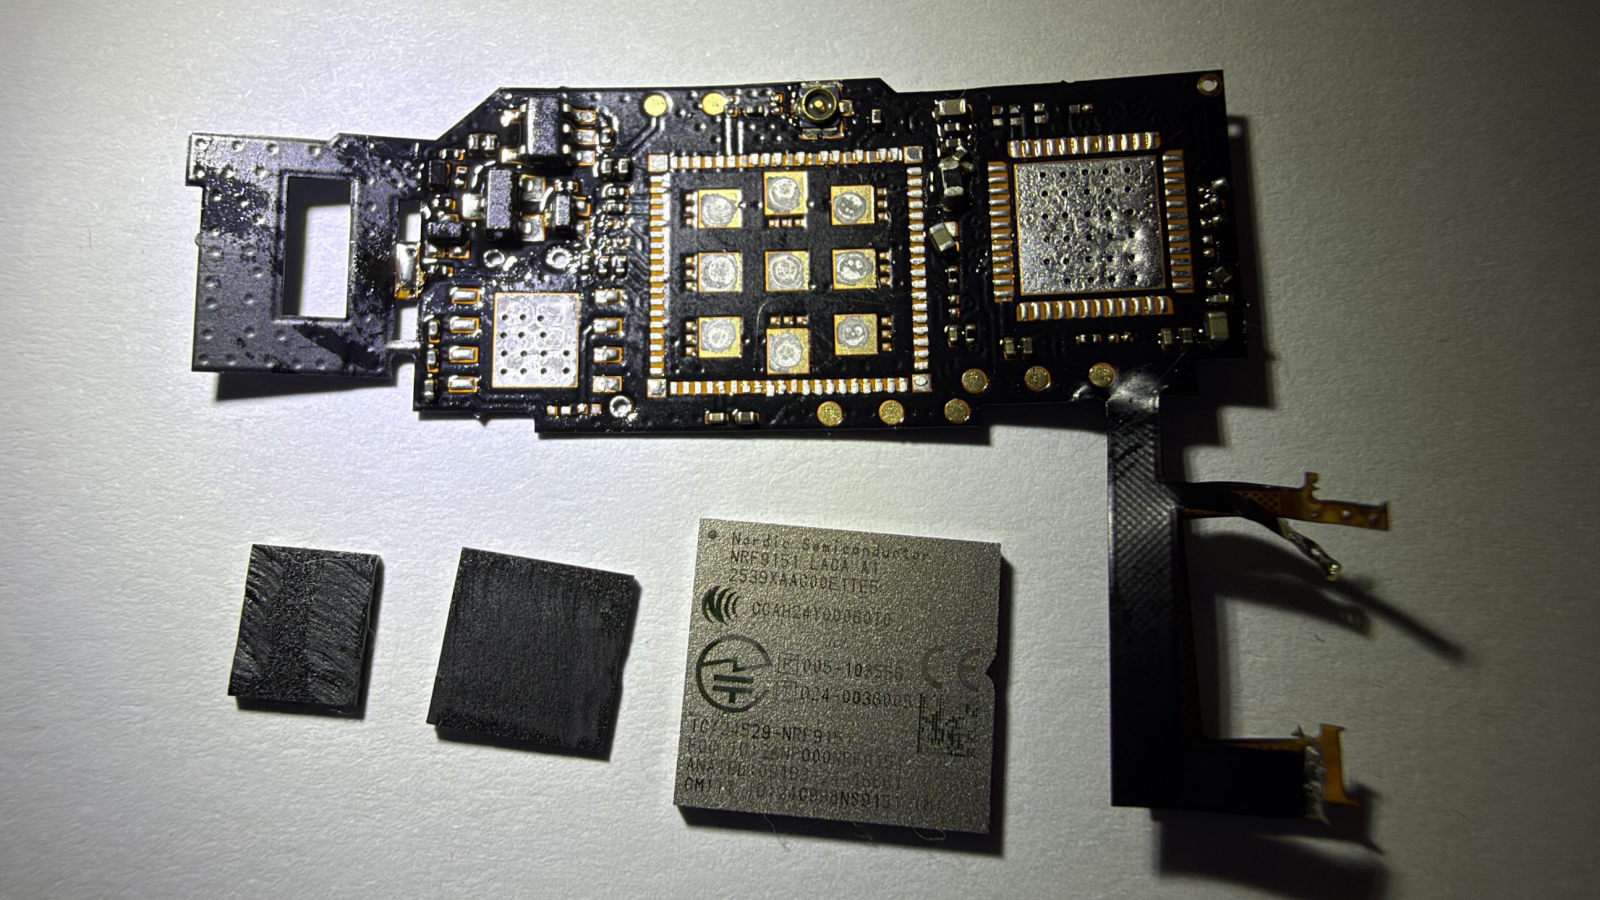
Investigadores de seguridad independientes señalaron que los dispositivos relacionados pueden interceptar información confidencial a través de componentes de conexión de pantalla modificados y luego usar módulos de comunicación celular para transmitir la información a los atacantes.
Desde el 9 de octubre, los clientes de CryptoBilis han informado sucesivamente de la pérdida de activos digitales y, posteriormente, el minorista cerró temporalmente su tienda física en Kuala Lumpur. Ledger dijo que está cooperando con las autoridades locales en la investigación.
Los equipos de ventas de Singapur también encontraron anomalías y el alcance del impacto puede ampliarse
Los investigadores también encontraron conectores de pantalla modificados, chips de comunicación celular y tarjetas SIM en una billetera Ledger Flex comprada en el aeropuerto Changi de Singapur.
Este descubrimiento significa que los dispositivos infectados pueden haber ingresado a los canales minoristas normales en varios países.
Ledger todavía está investigando el alcance del ataque y no ha anunciado el número total de dispositivos afectados.
Este incidente también expuso los riesgos de seguridad en la cadena de suministro de billeteras de hardware: incluso si el dispositivo en sí usa un chip de seguridad independiente, los activos del usuario aún pueden estar en riesgo si se modifica físicamente durante la venta o la circulación.
Comentarios