Resumen:
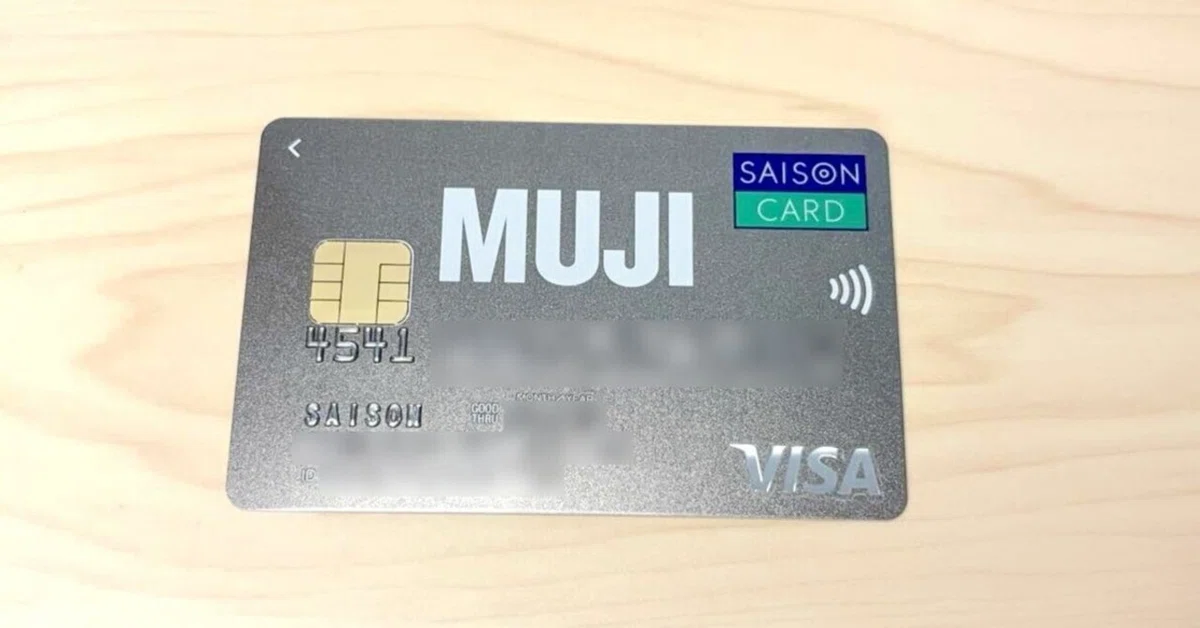
Anteriormente, la conocida empresa japonesa Ryohin Project fue atacada por piratas informáticos. Ryohin Project fue el operador detrás de Muji. El ataque provocó que se filtrara la información de aproximadamente 1,09 millones de tarjetas de crédito. Pero lo que es aún más impactante es que MUJI no sólo almacena los números de tarjetas de crédito de los usuarios en violación de las regulaciones, sino que ni siquiera los cifra, es decir, los almacena directamente en texto claro.
Los usuarios preocupados por incidentes de seguridad pueden saber que la mayoría de las filtraciones de datos no involucran información de pago, es decir, los números de tarjetas de pago de los usuarios, los nombres correspondientes a las tarjetas, las fechas de vencimiento y los códigos de seguridad CVV2 deben eliminarse después de su uso para evitar que estas filtraciones de datos conduzcan a robos después de incidentes de seguridad.
Muji conoce esta regla, por lo que el diseño de su sistema no guarda la información de pago del usuario. Pero el problema es que después de que Muji ajustara su mecanismo de emisión de puntos exclusivos o descuentos en julio de 2021, no eliminó los datos del número de tarjeta de crédito que había obtenido de acuerdo con los requisitos del proceso. Muji actualmente está investigando si se trata de un error humano o un problema del sistema.
Según la explicación de Muji, la tarjeta de crédito de marca compartida de Muji es emitida por la empresa cooperativa Credit Saison. De acuerdo con las instrucciones de ambas partes, desde octubre de 2000 hasta julio de 2021, el emisor de la tarjeta proporcionó números de tarjeta y otra información a Muji para identificar a los titulares de la tarjeta y emitir puntos exclusivos.
Después de ajustar el mecanismo de emisión de puntos en julio de 2021, las dos partes dejaron de transmitir números de tarjetas. Muji debería haber eliminado la información en ese momento, pero en realidad los números de tarjeta que se habían obtenido no fueron eliminados. La información filtrada incluía 1,09 millones de números de tarjetas de crédito y fechas de nacimiento de los usuarios, pero no incluía nombres de titulares de tarjetas, fechas de vencimiento ni códigos de seguridad.
Sin embargo, debido a que los otros sistemas comerciales de Muji también experimentaron fugas de datos, los datos obtenidos por los piratas informáticos incluían el número completo de la tarjeta y el nombre. Sin embargo, el período de validez de la tarjeta y el código de seguridad no se filtraron, por lo que no debería haber necesidad de preocuparse por el robo.
Vale la pena señalar que MUJI admite utilizar texto sin cifrar para almacenar la información del número de tarjeta de crédito de los usuarios. Es lógico que, dado que es necesario almacenarlo, deba cifrarse de todos modos. Es un poco confuso almacenarlo directamente en texto sin cifrar.
Se especula que Muji puede utilizar números de tarjetas de crédito como identificaciones de usuario, es decir, para identificar a los usuarios mediante números de tarjeta en el sistema de tarjetas de marca compartida. Sin embargo, esta especulación no puede confirmarse por el momento. Se desconoce si Muji emitirá un informe de revisión detallado explicando el motivo.
Comentarios