Resumen:
Nintendo lanzó recientemente la actualización 23.5.0 del firmware del sistema Switch 2, que corrige vulnerabilidades clave del sistema operativo previamente explotadas por crackers, lo que hace que la solución de cracking de software implementada por primera vez en esta nueva consola sea básicamente ineficaz. En menos de tres semanas desde que se hizo público el método de craqueo, Nintendo ha bloqueado las lagunas pertinentes mediante actualizaciones del sistema, asestando un duro golpe a la comunidad de modificación de juegos y elaboración casera de Switch 2.
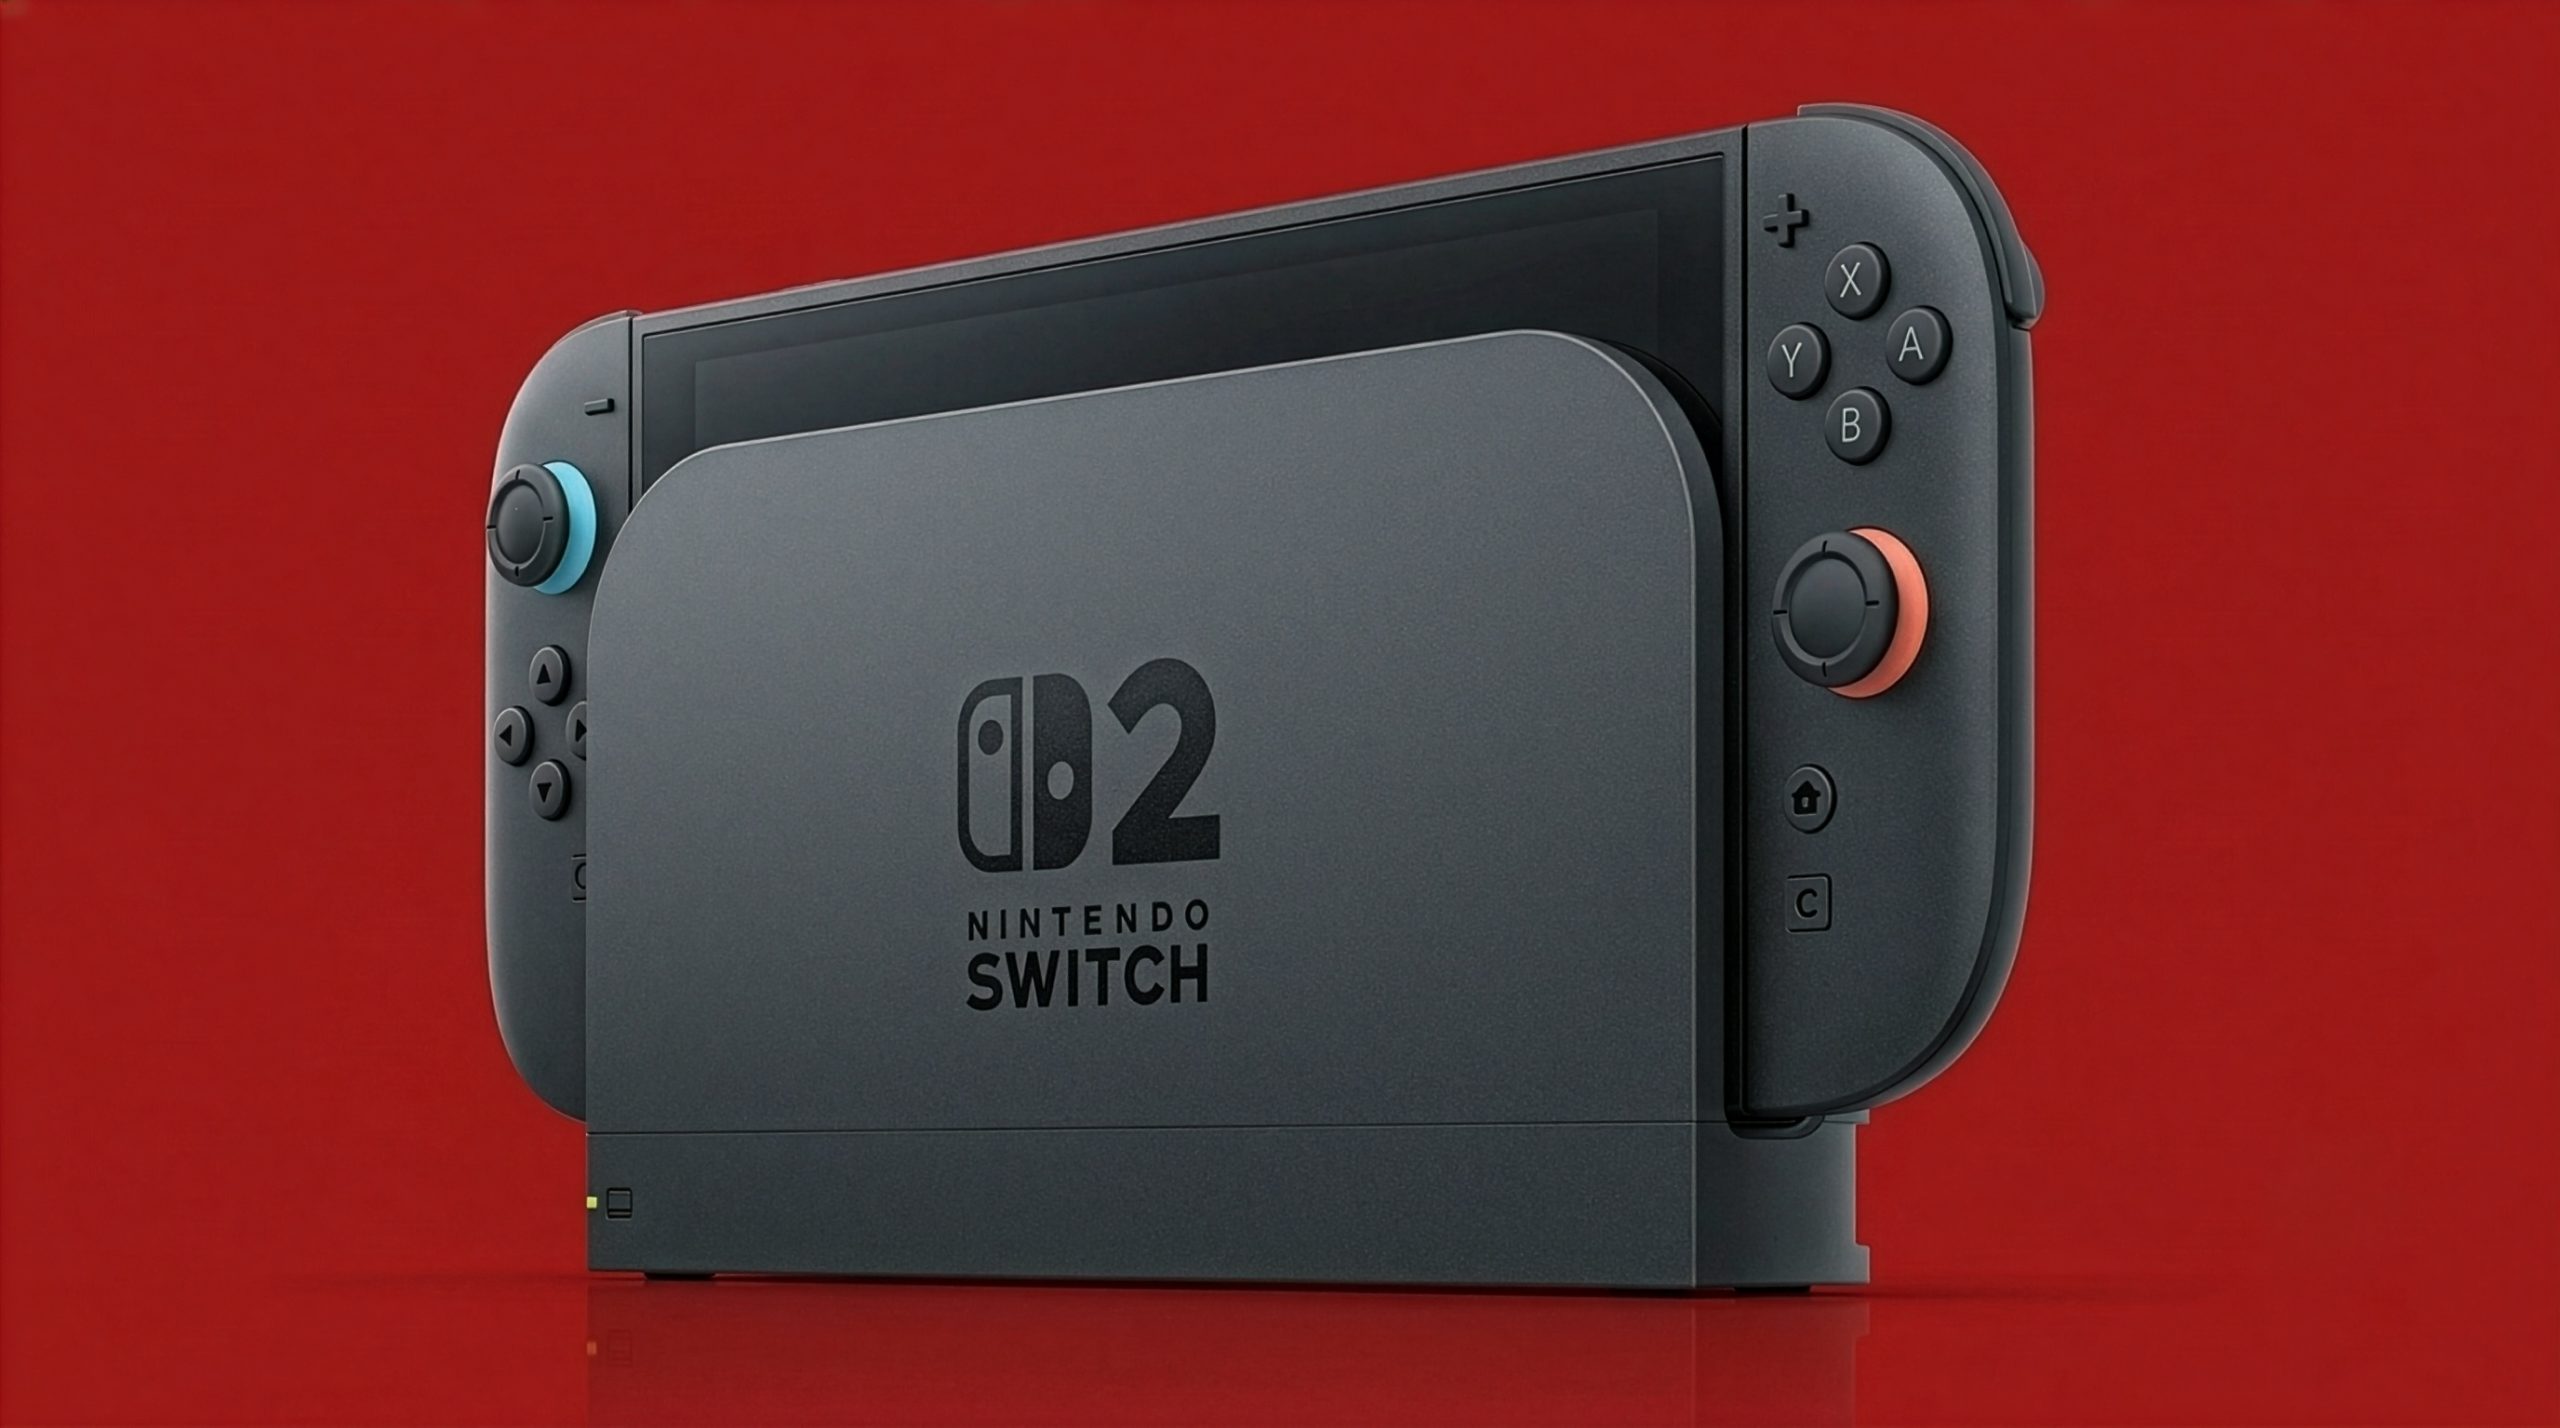
Este crack fue implementado originalmente por el desarrollador Sammy Hajhamid (nombre de usuario pepsipu) y se llamó ns2jb. A diferencia de los métodos de craqueo anteriores que requerían desmantelar la máquina, soldar chips especiales o usar equipos de modificación de hardware, esta solución se basa completamente en vulnerabilidades de software, utilizando SmileBASIC 4, un juego de Nintendo Switch 2, como punto de entrada para romper las restricciones de seguridad originales del sistema.
Esta vulnerabilidad se reveló por primera vez a finales de octubre de 2026. El desarrollador utilizó la herramienta de programación Codex de OpenAI para ayudar en el análisis y el desarrollo, y finalmente se dio cuenta de la ejecución de código nativo no autorizado por Nintendo en Switch 2. Esto significa que los usuarios pueden ejecutar software casero, realizar copias de seguridad de juegos guardados, analizar datos de juegos e incluso modificar el contenido interno del juego.
Para demostrar la capacidad de craqueo, los desarrolladores modificaron "Mario Kart World" y agregaron personajes que no existían originalmente en el juego, incluidos Big-Eared Dog, Peter Griffin, Hatsune Miku, etc. El video de demostración relevante ha atraído una amplia atención en la comunidad de craqueo de juegos y también demuestra que el mecanismo de seguridad del software de Switch 2 tiene un gran avance que realmente puede explotarse.
Sin embargo, esta solución de craqueo no es una grieta permanente. Es un método de craqueo temporal que debe reactivarse. Cada vez que el host se apaga por completo, es necesario activarlo nuevamente a través de la entrada del juego. Al mismo tiempo, Nintendo eliminó SmileBASIC 4 de la eShop poco después de que se hiciera pública la noticia, lo que dificulta que los usuarios que no han comprado el software obtengan la entrada necesaria para descifrarlo.
Esta actualización de firmware 23.5.0 bloquea aún más la vulnerabilidad desde el nivel del sistema. El investigador de seguridad OatmealDome confirmó en las redes sociales que la nueva versión solucionó la vulnerabilidad del sistema operativo en la que se basa el crack. Aunque la entrada de ejecución de código dentro de juegos como SmileBASIC 4 y "Civilization VII" todavía existe, los usuarios ya no pueden pasar del entorno de ejecución del juego a todo el sistema operativo como antes.
Esto significa que incluso si los usuarios aún pueden ejecutar algún código personalizado en el juego correspondiente, sus permisos se limitan al entorno de ejecución del juego y ya no pueden acceder a las funciones más profundas del sistema del host. Por lo tanto, la capacidad de extraer datos del juego, modificaciones a nivel del sistema y ejecutar software casero previamente implementado a través de ns2jb está muy limitada.
Sin embargo, esta actualización no elimina por completo todas las formas posibles de extraer datos del juego de Switch 2. SwitchTools, un miembro de la comunidad de cracking, aclaró específicamente que 23.5.0 no introduce nuevas claves maestras. Por lo tanto, para algunos juegos lanzados en cartuchos físicos tradicionales, la tecnología existente aún puede permitir la extracción de datos relevantes.
Lo que realmente se ve afectado son las versiones digitales de los juegos, las actualizaciones de los juegos y el contenido DLC. Este contenido a menudo requiere acceso a los servicios en línea de Nintendo y depende de permisos a nivel del sistema para completar la extracción de datos relevantes. En cuanto a la tarjeta Game-Key, dado que el cartucho en sí no contiene datos completos del juego, el método de extracción de los cartuchos físicos tradicionales no se puede aplicar simplemente.
Los archivos de juego que se extrajeron antes de la actualización no desaparecerán automáticamente cuando se actualice el firmware de la consola. En otras palabras, la solución de Nintendo es principalmente evitar que los usuarios continúen explotando la vulnerabilidad original para obtener nuevos derechos de acceso a nivel del sistema, en lugar de eliminar retroactivamente los datos extraídos previamente.
Además de corregir errores, 23.5.0 también trae algunas mejoras funcionales para usuarios comunes. La nueva versión agrega la opción de configurar funciones de accesibilidad en el primer lanzamiento y brinda soporte subyacente para regalar productos digitales de eShop entre miembros de un grupo familiar de Cuenta Nintendo. Se espera que esta función de regalo digital se lance oficialmente mediante una actualización de la eShop el 17 de noviembre.
Vale la pena señalar que las notas de actualización oficiales publicadas por Nintendo no mencionan directamente las correcciones de vulnerabilidades, pero generalmente indican que se han realizado ajustes del sistema y mejoras de estabilidad. Esta práctica no es infrecuente cuando los fabricantes de consolas de juegos corrigen vulnerabilidades de seguridad y evitan revelar los detalles técnicos de la vulnerabilidad en los registros de actualización oficiales.
A juzgar por la situación actual, 23.5.0 es un revés obvio para la comunidad de craqueo de Switch 2, pero eso no significa que no serán posibles nuevos métodos de craqueo en el futuro. A medida que los investigadores continúan analizando el hardware de las consolas, los sistemas operativos y el software de juegos, es posible que aún se descubran nuevas vulnerabilidades. Sin embargo, el rápido bloqueo de las vulnerabilidades a nivel del sistema por parte de Nintendo también muestra que la compañía está fortaleciendo activamente la protección de seguridad de las nuevas consolas.
Para los usuarios que desean utilizar software casero, ejecutar programas de modificación de juegos o extraer datos del juego, 23.5.0 ha cambiado el entorno de craqueo anterior. Los hosts que aún no se han actualizado pueden conservar las condiciones de descifrado originales y, después de actualizar a la nueva versión, la solución ns2jb existente no puede continuar logrando las funciones originales a nivel del sistema.
Comentarios