
Resumen:
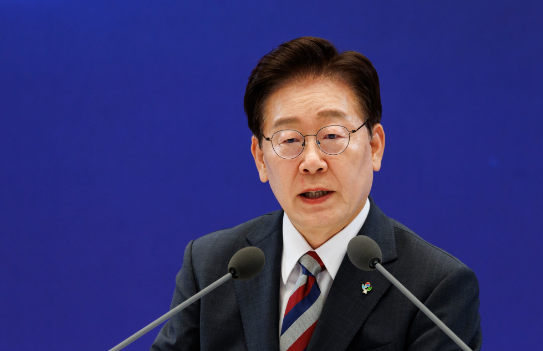
El presidente surcoreano, Lee Jae-myung, ordenó el martes a los funcionarios pertinentes que consideraran formar un grupo de trabajo sobre ciberseguridad dedicado a fortalecer la ciberseguridad en respuesta al creciente número de ataques de piratas informáticos dirigidos a instituciones financieras.
Li Zaiming dio las instrucciones anteriores en una reunión de gabinete. Anteriormente, muchas instituciones financieras en Corea del Sur sufrieron ataques de piratas informáticos uno tras otro, lo que resultó en la filtración de información de los clientes; Las instituciones afectadas recientemente incluyen Mirae Asset Global Investments, el intercambio de criptomonedas Bithumb y Daishin Securities.
Li Zaiming pidió el establecimiento de un "sistema de prevención integral" contra las amenazas a la seguridad de la red. Señaló que estas amenazas se han vuelto cada vez más graves y no sólo ponen en peligro la economía y la seguridad del país, sino que también representan una gran amenaza para la vida diaria de las personas.
Dijo que, impulsadas por el desarrollo de la inteligencia artificial (IA), las técnicas de piratería se están volviendo cada vez más complejas y generalizadas, lo que expone plenamente las limitaciones obvias del sistema de protección de seguridad existente.
Enfatizó la necesidad de mantener debates relevantes para establecer una agencia especializada entre los departamentos gubernamentales responsables de garantizar la seguridad de la red en los sectores público y privado.
Instruyó específicamente a los funcionarios a "estudiar activamente el establecimiento de una agencia coordinadora responsable de la seguridad de la red" para que pueda servir como una "torre de comando" poderosa y eficiente en la gestión de la seguridad de la red.
Lee Jae-ming también ordenó mejorar a fondo las deficiencias de seguridad de la red que involucran a importantes instituciones nacionales e infraestructura crítica (como las comunicaciones de información, la energía y los campos financieros).
Comentarios