Resumen:
La billetera francesa de hardware de criptomonedas Ledger sufrió recientemente un grave incidente de seguridad. Los piratas informáticos robaron las frases mnemotécnicas establecidas por los usuarios modificando el hardware e instalando un dispositivo de robo. Actualmente, los piratas informáticos han robado más de 80 millones de dólares en criptomonedas. A medida que pasa el tiempo, los piratas informáticos pueden restablecer las billeteras de criptomonedas de más usuarios y transferir los activos que contienen.
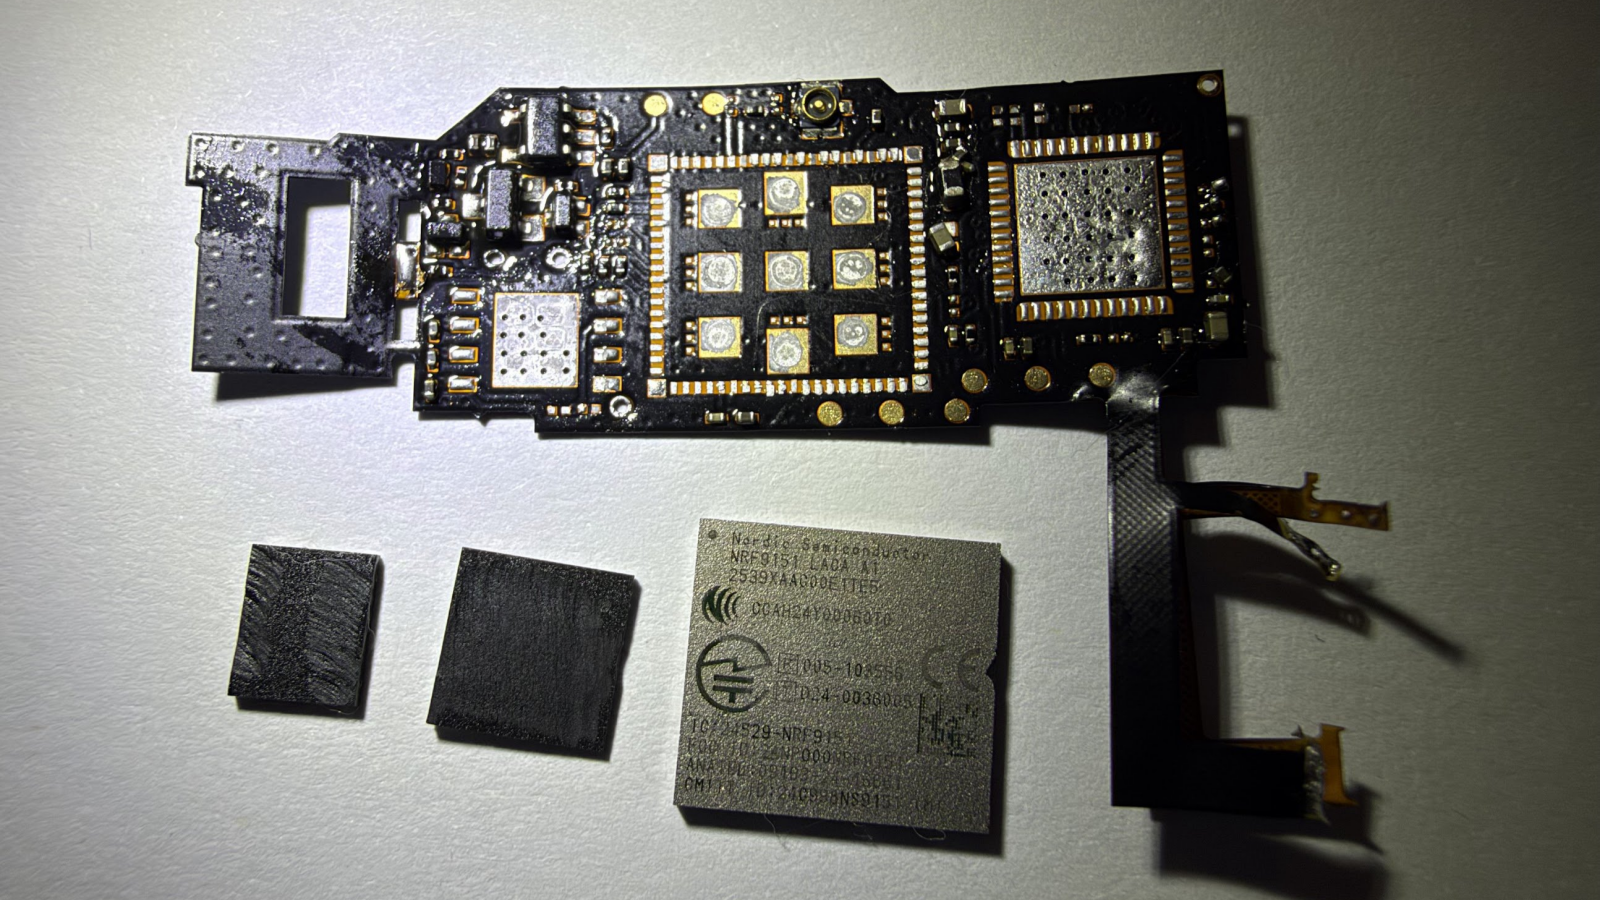
Hacker modificó la billetera para instalar un módulo de monitoreo de pantalla:
El diagrama de desmontaje del hardware publicado por Mark Karpelès, ex director de Mt. Gox, fue el desencadenante de este incidente. El hacker parecía haber visto el diagrama de desmontaje publicado por Mark y concluyó que el incidente de modificación definitivamente llamaría la atención, por lo que decidió robar de inmediato las billeteras que se habían recolectado con éxito. Si Mark no hubiera descubierto esto, se estima que los piratas informáticos habrían seguido acechando y recopilando más datos de la billetera.
Mark inspeccionó un Ledger Nano. Esta placa de circuito contiene componentes como un microcontrolador, un módulo de comunicación LTE, una antena y una eSIM, y está conectada mediante cableado interno al enlace de comunicación SPI relacionado con la pantalla del dispositivo.
La posible forma en que funciona es escuchar los datos de caracteres enviados por el dispositivo a la pantalla y luego utilizar la lógica de reconocimiento entrenada para las fuentes Ledger para reconstruir el contenido de la pantalla. Cuando el dispositivo Ledger se inicializa por primera vez, se mostrarán 24 palabras mnemotécnicas en la pantalla. En circunstancias normales, las palabras mnemotécnicas las genera y muestra internamente el dispositivo. El elemento seguro de Ledger es responsable de guardar claves privadas y realizar operaciones clave.
Si un atacante puede leer estas palabras en la omisión del enlace de la pantalla y luego enviarlas a través de la red celular, es posible obtener la frase mnemotécnica completa después de que el usuario complete la inicialización. En el proceso posterior, el hacker no necesita acceder a la billetera y puede restaurar la frase mnemotécnica a través de otras billeteras compatibles y controlar los activos en la dirección correspondiente.
El revendedor autorizado CryptoBilis fue adquirido en secreto:
CryptoBilis es el distribuidor autorizado de Ledger en el sudeste asiático. Muchos usuarios no solicitan equipos a Ledger (porque el envío desde la fábrica francesa a través de French Post lleva mucho tiempo). Este comerciante había sido adquirido en secreto ya en marzo, y el acuerdo de adquisición también requería que la adquisición se mantuviera en secreto durante al menos 6 meses. Era obvio que los hackers habían estado planeando durante mucho tiempo.
Actualmente se especula que la persona que adquirió CryptoBilis era un hacker norcoreano. Aquellos que tienen la capacidad de personalizar y modificar en masa placas de microcircuitos y microcontroladores, naturalmente, no son personas comunes y corrientes. Sin embargo, la industria aún está bajo investigación y por el momento no se puede confirmar la identidad del pirata informático.
Comentarios