
Resumen:
Anteriormente, se descubrió que un distribuidor de la billetera hardware de criptomonedas francesa Ledger en Malasia había manipulado el módulo de adición de billetera para robar la frase mnemotécnica. Este incidente de seguridad ha causado al menos 92 millones de dólares en pérdidas de criptoactivos, y está claro que Ledger no proporcionará ninguna compensación a los usuarios. Pero este incidente no afecta sólo a los usuarios del Sudeste Asiático, ya que las carteras vendidas en Europa también han sido manipuladas.
Las billeteras vendidas en Europa también han sido modificadas:
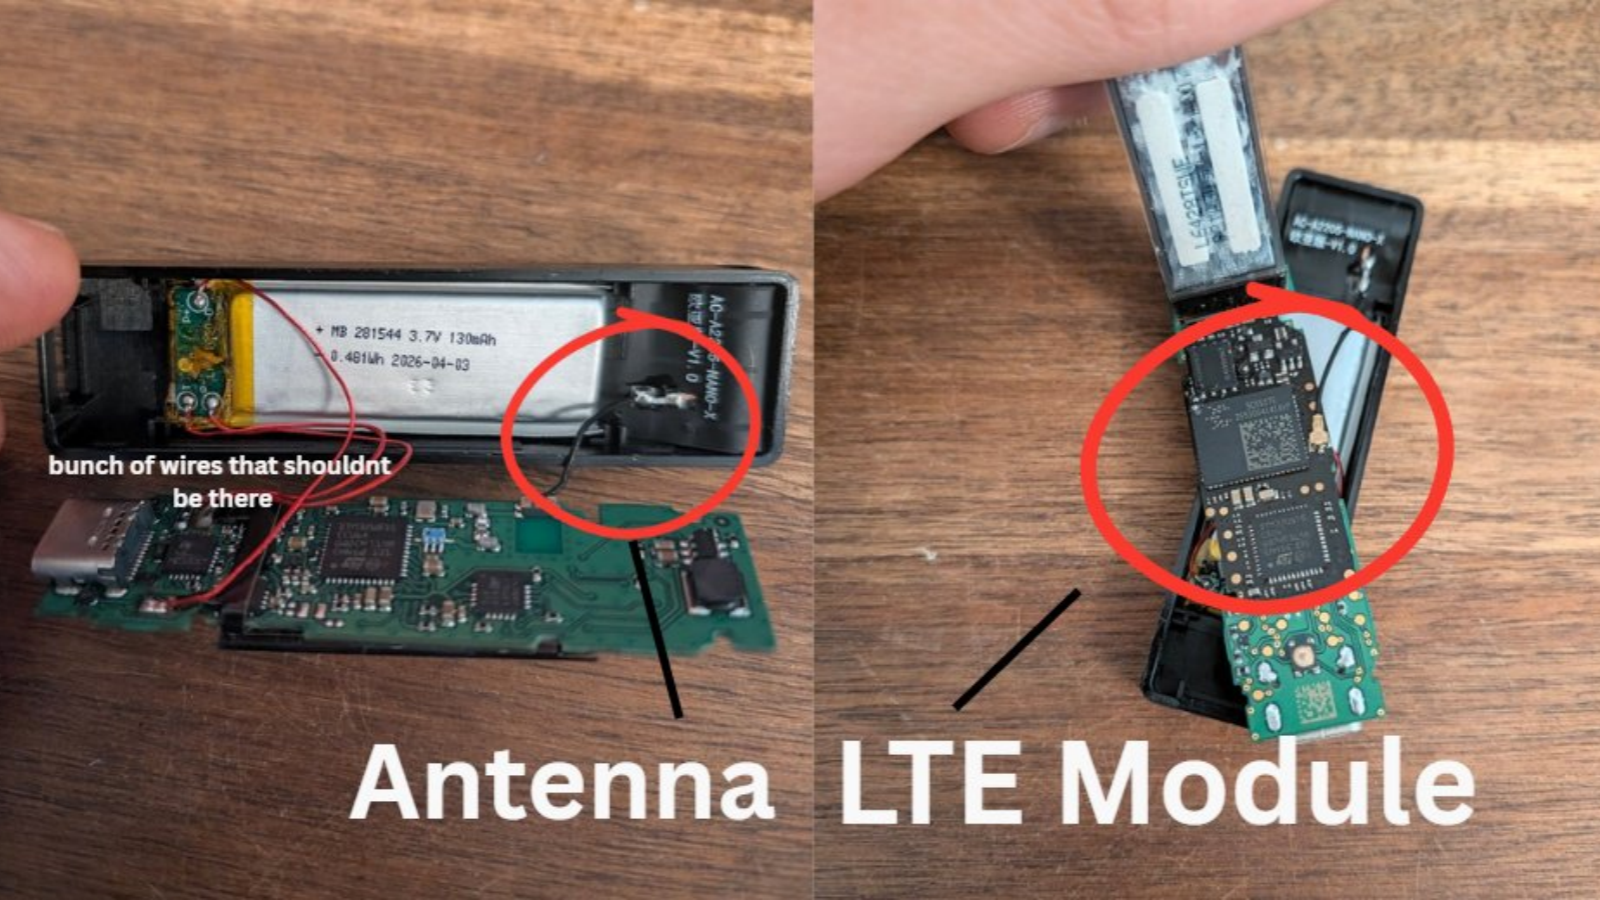
Un usuario de billetera criptográfica compró un Ledger Nano. Este no es un incidente aislado, porque este usuario también compró billeteras en otras tiendas minoristas y las desmanteló, y también descubrió que las billeteras habían sido modificadas.
Inicialmente, el usuario asumió que la versión modificada que compró era un producto devuelto, pero los empleados de MediaMarkt confirmaron que el usuario compró un producto nuevo, porque todas las devoluciones que involucran billeteras Ledger se enviarán directamente al fabricante en lugar de revenderse.
Los registros de la tienda muestran que el inventario de billeteras Ledger proviene de la empresa alemana Aqipa GmbH, que distribuye varios productos en toda Europa. Actualmente es imposible confirmar en qué momento el hacker llevó a cabo el ataque de modificación. Es posible que el pirata informático se hiciera pasar por la empresa Ledger y distribuyera la versión modificada a la cadena de suministro posterior.
Imagen de desmontaje de la versión europea:
Comentarios