Resumen:
El FBI arrestó recientemente a un cofundador de una empresa canadiense de ciberseguridad. Esta persona ha estado involucrada durante mucho tiempo en negocios de respuesta a incidentes de ransomware y negociación de rescates, y actualmente enfrenta cargos penales federales por supuestamente ayudar al grupo de piratas informáticos ShinyHunters. Este caso no sólo está relacionado con el reciente robo de información confidencial de un gran número de empleados del FBI, sino que también puede llamar la atención sobre la relación entre las empresas consultoras de ciberseguridad, los servicios de negociación de ransomware y la cadena de la industria del cibercrimen.
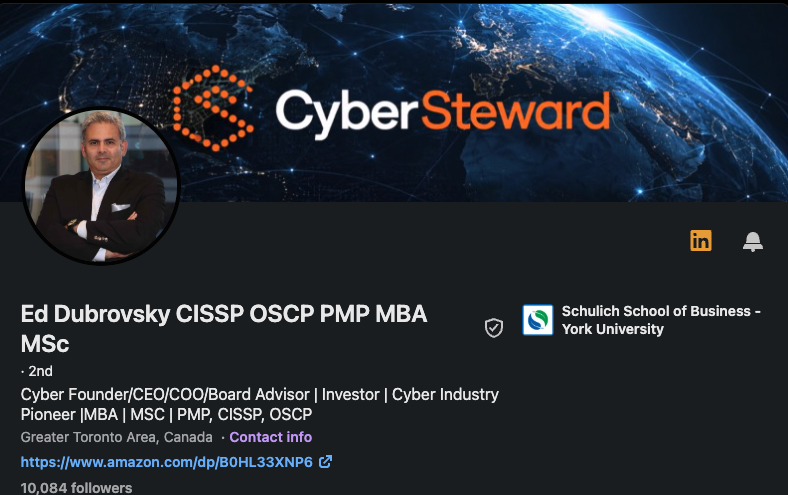
Según información revelada el 9 de octubre por el sitio web KrebsOnSecurity dirigido por el periodista de investigación de ciberseguridad Brian Krebs, agentes del FBI arrestaron a Edward Dubrovsky, cofundador de una empresa canadiense de ciberseguridad, en Pensilvania el 8 de octubre, hora local. Anteriormente, el New York Times informó que el FBI arrestó a un hombre canadiense en Pensilvania bajo sospecha de ayudar al grupo de hackers ShinyHunters, pero no reveló su nombre.
Varias personas familiarizadas con el asunto dijeron a KrebsOnSecurity que Dubrovsky estaba asistiendo a una conferencia de la industria de seguros cibernéticos en Pensilvania cuando fue arrestado. El negocio de su empresa consiste en negociar pagos de ransomware con ciberdelincuentes y brindar servicios de respuesta y negociación a empresas que han sufrido ciberataques.
Según información del sitio web de la conferencia correspondiente, la Cyber Risk Summit se llevará a cabo en el Hotel Loews de Filadelfia del 5 al 7 de octubre. Uno de los principales patrocinadores de la conferencia es la empresa canadiense de ciberseguridad Cypfer. Los perfiles públicos de LinkedIn muestran que Dubrovsky fue cofundador de Cypfer y actualmente está asociado con otra empresa canadiense de ciberseguridad, CyberSteward.
Dubrovsky declaró anteriormente en LinkedIn que planeaba asistir a la conferencia con el equipo de CyberSteward y esperaba continuar discutiendo consultoría estratégica, negociación y soluciones en incidentes de ransomware y extorsión cibernética con expertos de la industria.
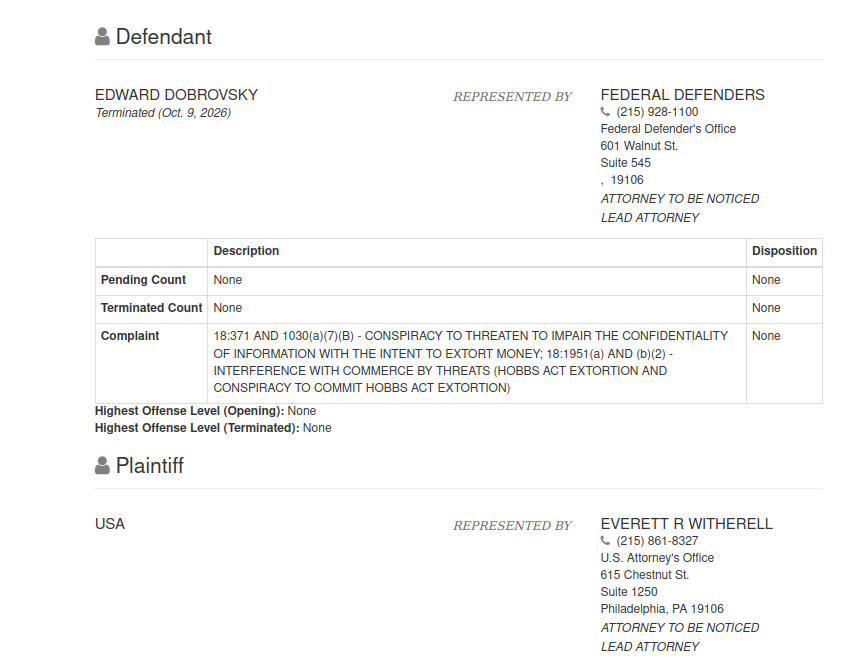
Los registros públicos en el tribunal federal de Estados Unidos muestran que Edward Dobrovsky, cuyo apellido se escribe ligeramente diferente, fue arrestado en Pensilvania el 8 de octubre y enfrentó cargos relacionados con conspiración y extorsión en Internet. Algunos documentos judiciales, incluidos los materiales básicos de la acusación en el caso, han sido sellados. Sin embargo, algunos documentos todavía están incluidos en el sitio web de información legal CourtListener.
Los registros judiciales existentes muestran que los cargos relacionados incluyen conspiración para amenazar con comprometer la confidencialidad de la información con el fin de extorsionar dinero e interferir con actividades comerciales mediante amenazas. Cabe señalar que la información pública actual aún es limitada, algunos documentos clave del caso aún no se han hecho públicos y los cargos pertinentes no significan que el tribunal haya declarado culpable al acusado.
El sitio web de la Oficina Federal de Prisiones de Estados Unidos muestra que Edward Dubrovsky, de 54 años, se encuentra actualmente detenido en una instalación federal en Filadelfia. Al mismo tiempo, los registros judiciales muestran que el caso fue transferido al Tribunal Federal de Distrito para el Distrito Este de Texas el 9 de octubre. Personas familiarizadas con el asunto dijeron que el FBI ha centrado su investigación sobre la organización ShinyHunters en una oficina de campo en Texas.
El FBI no hizo comentarios a KrebsOnSecurity sobre el arresto de Dubrovsky. En el momento del informe, aún no se había confirmado públicamente que Dubrovsky hubiera contratado un abogado, y los registros judiciales muestran que aún no había conseguido un defensor público designado por el tribunal en ese momento.
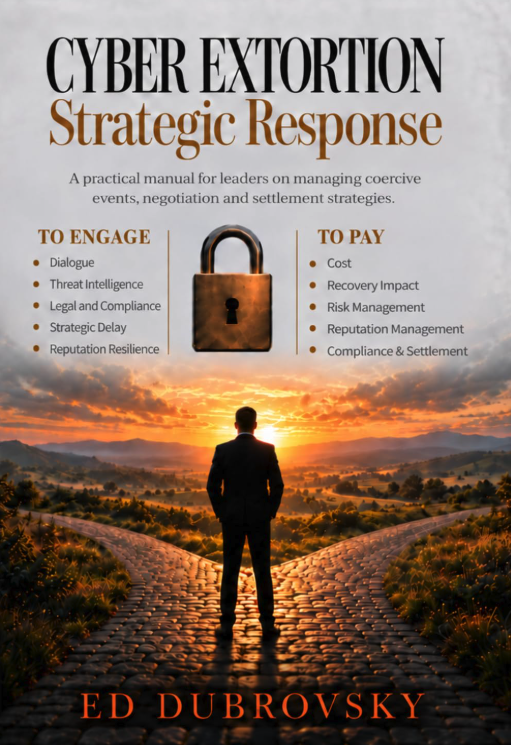
Dubrovsky también ha escrito un libro llamado "Respuesta estratégica a la ciberextorsión", que tiene aproximadamente 252 páginas y se centra en cómo las empresas pueden evaluar las amenazas, desarrollar planes de respuesta, comunicar y proteger sus propios intereses después de encontrarse con un ataque de ransomware.
Un punto central del libro es que comunicarse con delincuentes no significa aceptar pagar un rescate; participar en negociaciones no significa que eventualmente se deba realizar el pago. La interacción con el atacante puede tener otros propósitos, como verificar la autenticidad de los datos supuestamente robados, recopilar información adicional, ganar tiempo para abordar el incidente y preservar opciones mientras la organización evalúa diferentes opciones de respuesta.
Esta visión refleja un principio enfatizado durante mucho tiempo en la industria de respuesta a incidentes de ransomware: el papel de los negociadores profesionales no es solo ayudar a las víctimas a reducir el rescate, sino que también puede incluir determinar qué información tiene el atacante, evaluar la credibilidad de la amenaza y ayudar a las empresas a desarrollar estrategias para restaurar el negocio y reducir las pérdidas.
Sin embargo, el arresto de Dubrovsky ha planteado nuevas preguntas para la industria. Si se sospecha que una empresa que negocia incidentes de extorsión para empresas tiene vínculos inapropiados con un grupo de piratas informáticos, la línea entre sus actividades comerciales y el delito cibernético podría convertirse en el foco de una investigación policial.
Este arresto está estrechamente relacionado con la investigación en curso del grupo de piratería ShinyHunters. La organización ha lanzado con frecuencia ataques contra empresas de software como servicio en los últimos años. Por lo general, ingresa a los sistemas corporativos a través de phishing, robando credenciales de cuentas, etc., obtiene datos internos o de clientes y luego amenaza con hacer pública la información robada para obligar a las víctimas a pagar un rescate.
Según información previamente revelada por el FBI, ShinyHunters ha extorsionado más de 70 millones de dólares a las víctimas en lo que va del año. El modelo de ataque del grupo a menudo no requiere daños a gran escala en el sistema de la víctima, sino que utiliza la amenaza de robar datos y hacerlos públicos como principal método de presión.
Este modelo hace posible que las empresas enfrenten serios riesgos de seguimiento incluso si pueden restaurar rápidamente sus sistemas. Si un atacante ha copiado datos de clientes, información de empleados o secretos comerciales, reinstalar el servidor y restaurar las copias de seguridad no eliminará el impacto de la violación de datos. Como resultado, es posible que las empresas deban hacer malabarismos con la recuperación empresarial, los avisos de privacidad, la responsabilidad legal, los informes regulatorios y las posibles negociaciones de extorsión.
Recientemente, ShinyHunters también afirmó haber pirateado el portal de reclutamiento en línea del FBI y haber robado una gran cantidad de información confidencial de los empleados. Los datos robados supuestamente incluían departamentos de empleados, áreas de especialización y registros médicos y de salud mental. Después de que se expuso el incidente, la organización de piratas informáticos utilizó esta información para provocar aún más al FBI, lo que provocó que la investigación se intensificara rápidamente.
Actualmente, el FBI está rastreando a miembros relevantes de la organización y analizando dispositivos electrónicos y registros de comunicaciones digitales previamente incautados. KrebsOnSecurity citó a personas familiarizadas con el asunto que dijeron que los investigadores están examinando los dispositivos incautados por la policía holandesa cuando arrestaron al cibercriminal Pepijn van der Stap el mes pasado. Estos dispositivos pueden contener información que podría ayudar a identificar las identidades y movimientos de otras personas involucradas.
Después de que Van der Stap fuera arrestado, otro miembro de ShinyHunters comenzó a operar bajo el nombre de "Rey" y se hizo cargo de parte de las operaciones de la organización. Luego, esta persona utilizó la filtración de datos del FBI para provocar públicamente a las agencias policiales estadounidenses.
Reuters informó anteriormente que "Rey" fue identificado como un adolescente llamado Saif Al-din Khader. Fue detenido por la policía local en Jordania la semana pasada y, según se informa, está cooperando con la investigación del FBI. Krebs informó anteriormente que se sospechaba que el grupo intentaba extorsionar a una empresa de navegación y aviación digital que se escindió de Boeing antes de que Khader fuera detenido.
A medida que avanza la investigación, las agencias policiales estadounidenses están tratando de aclarar las relaciones organizativas, las identidades de los miembros, las actividades de ataque y las posibles conexiones comerciales de ShinyHunters. Los investigadores deben determinar no sólo quién estuvo realmente involucrado en la intrusión cibernética, sino también si hubo otras personas que brindaron negociación, transferencia de dinero u otro tipo de asistencia a los piratas informáticos.
KrebsOnSecurity citó fuentes que dijeron que las investigaciones relacionadas con otras empresas en la industria de negociación de ransomware también pueden continuar expandiéndose. Las fuentes creen que a medida que los organismos encargados de hacer cumplir la ley analizan los equipos incautados y los registros de comunicaciones, no se descarta que líderes empresariales más relevantes enfrenten cargos en el futuro.
Sin embargo, en el momento del informe, no hay evidencia pública que demuestre que todas las empresas que brindan servicios de negociación de ransomware estén conectadas con organizaciones cibercriminales, ni se puede concluir que todas las empresas en las que Dubrovsky está involucrado involucren actividades ilegales. El caso aún se encuentra en la etapa de investigación y proceso judicial, y los hechos específicos deben ser confirmados mediante documentos judiciales posteriores e información de las fuerzas del orden.
Este caso también destaca la posición única de los servicios de negociación de ransomware. Cuando una empresa se enfrenta a un chantaje cibernético, es posible que los consultores profesionales necesiten comunicarse directamente con el atacante, verificar los datos en poder de la otra parte, determinar si la amenaza es creíble y ayudar a la empresa a decidir si continúan las negociaciones. El trabajo en sí no es necesariamente ilegal, pero los negociadores enfrentan estrictos requisitos de cumplimiento cuando entran en contacto con delincuentes, manejan información confidencial y, a veces, se ven involucrados en decisiones que involucran grandes sumas de dinero.
Para las empresas que han sido atacadas, contratar consultores profesionales puede ayudarlas a manejar la crisis de una manera más organizada, pero aun así hay que tener cuidado al elegir un proveedor de servicios. Las empresas deben comprender las responsabilidades reales del consultor, cómo se maneja la información, los acuerdos de comunicación con las autoridades y si existen posibles conflictos de intereses en el servicio. La línea jurídica entre el asesoramiento profesional y la asistencia para cometer un delito es particularmente importante en las negociaciones que implican actividades delictivas.
Si analizamos la situación de la ciberseguridad en términos más amplios, el caso ShinyHunters muestra que el cibercrimen moderno ya no se limita a los piratas informáticos que explotan las vulnerabilidades para invadir los sistemas. En torno al robo de datos y las actividades de extorsión, también puede formarse un ecosistema complejo que incluye intrusión de cuentas, transacciones de datos, comunicación de amenazas, procesamiento de fondos y servicios profesionales. Para que las fuerzas del orden investiguen a fondo a dichos grupos, deben rastrear a los propios atacantes y también analizar la red de relaciones y servicios periféricos en los que pueden confiar.
Aún no está claro si el arresto de Dubrovsky implicará aún más a los jefes de otras empresas de ciberseguridad. Pero a medida que el FBI continúa investigando el robo de datos y las actividades de extorsión de ShinyHunters contra empresas y agencias gubernamentales, el caso puede convertirse en un punto importante en el examen por parte de las autoridades estadounidenses de la relación entre la industria de negociación de ransomware y el cibercrimen.
Lo que se puede confirmar hasta ahora es que el caso se ha ampliado desde el simple seguimiento de miembros de la organización de hackers hasta la investigación de un cofundador de la empresa que tiene experiencia en la industria de la ciberseguridad y ha estado involucrado en el negocio de respuesta al ransomware durante mucho tiempo. A continuación, más documentos publicados por el tribunal, acciones de seguimiento por parte de las agencias policiales y respuestas legales de los involucrados determinarán la dirección específica de este caso.
Comentarios