Resumen:
Según las noticias publicadas por la empresa de seguridad SlowMist Technology, SlowMist ha recibido recientemente múltiples informes de robo de activos de usuarios. Las investigaciones encontraron que los casos afectados involucraban fugas de claves privadas, y estos usuarios habían instalado o habían instalado la aplicación FomoPeek. FomoPeek en sí no es una billetera criptográfica, sino una herramienta que ayuda a los usuarios a prestar atención y rastrear el movimiento de fondos en la cadena, y emite alertas a los usuarios cuando ocurre información en la cadena que puede afectar el mercado. Sin embargo, el estudio encontró que la aplicación tiene dos módulos funcionales integrados que no tienen nada que ver con el negocio declarado.
Marco de explotación integrado a nivel de kernel de iOS utilizado para robar información:
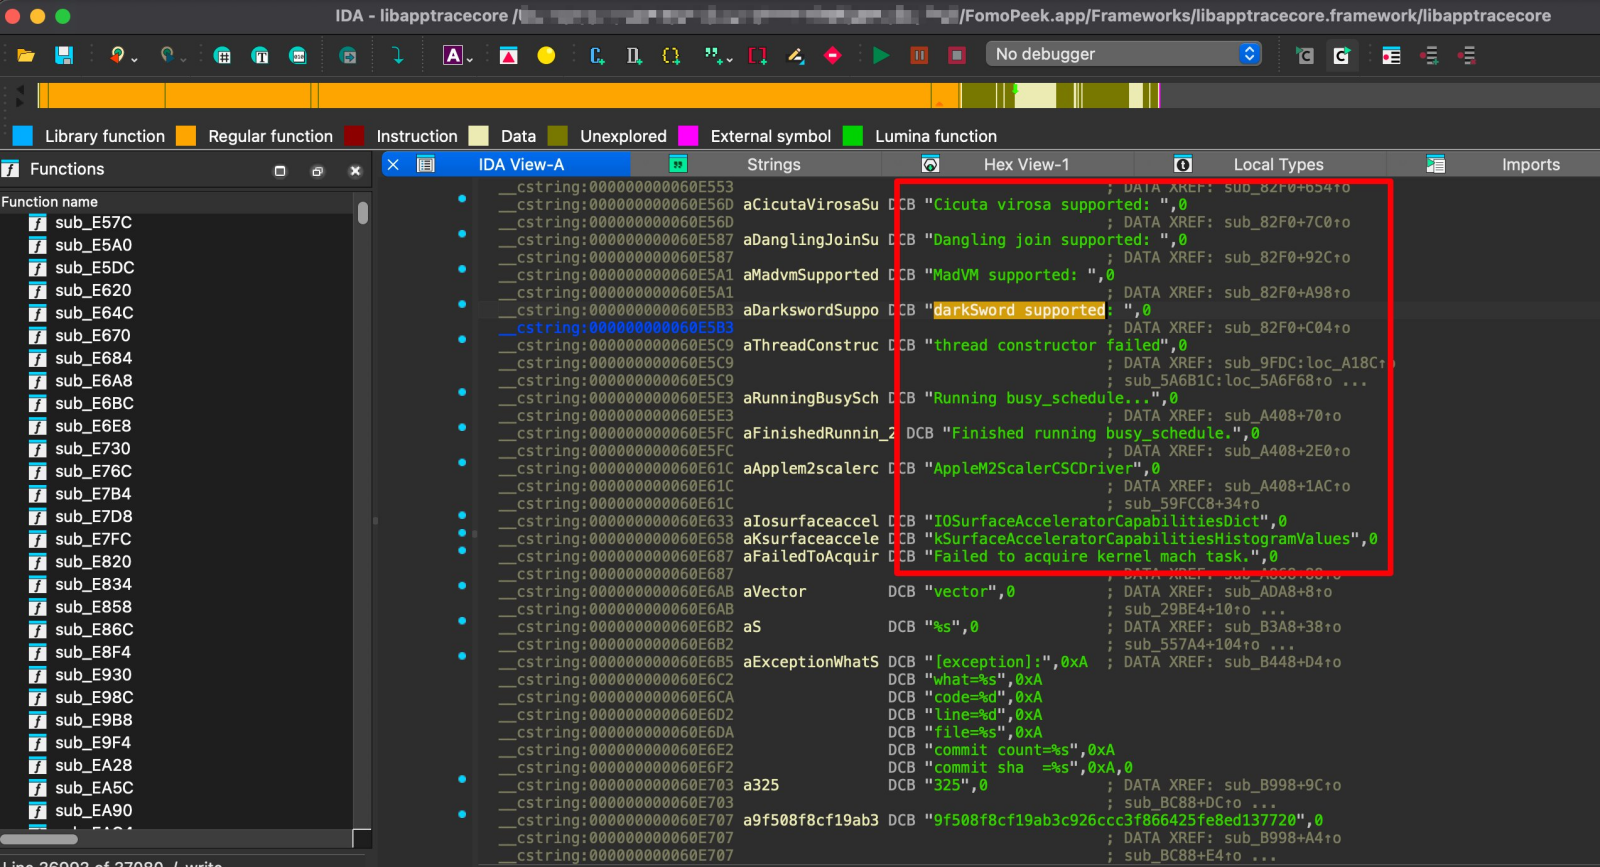
El marco de explotación de vulnerabilidades a nivel de kernel de iOS integrado de FomoPeek tiene una variedad de métodos de explotación diferentes. El marco puede seleccionar automáticamente el método de ataque según el modelo del dispositivo y la versión real de iOS utilizada. Un exploit exitoso podría permitir al atacante escapar del entorno limitado de iOS y acceder y descifrar datos en el llavero, así como leer archivos pertenecientes a otras aplicaciones en el dispositivo.
Esto significa que todos los datos confidenciales almacenados en el dispositivo, como claves privadas de billetera cifradas, frases mnemónicas/semillas, credenciales de inicio de sesión, registros de chat, archivos, etc., pueden ser robados por piratas informáticos y cargados en servidores controlados por atacantes. FomoPeek también puede recibir instrucciones de forma remota de los atacantes.
Este marco de explotación de vulnerabilidades a nivel de kernel puede lanzar ataques en iOS 12.0~iOS 18.7 y iOS 26.0~iOS 26.1, es decir, utilizando vulnerabilidades de seguridad que Apple ha corregido para lanzar ataques. Si los usuarios siempre utilizan la última versión de iOS, las vulnerabilidades se solucionarán y FomoPeek no podrá seguir explotándolas.
Invita a KOL a pagar para atraer nuevos usuarios y atraer a más usuarios para descargar e instalar:
Como proyecto nuevo, FomoPeek no puede ser descargado ni utilizado rápidamente por más usuarios de criptomonedas, por lo que la aplicación adopta un método de pago para invitar a los KOL a promocionar y atraer nuevos usuarios. Las imágenes vistas por Bluepoint.com muestran que KOL invita a los usuarios a usar el código de referencia para descargar y registrar la aplicación FomoPeek, y luego los nuevos usuarios pueden recibir una recompensa de 7USDT. En cuanto a los KOL, pueden recibir recompensas más altas.
De esta manera, FomoPeek puede contactar rápidamente a una gran cantidad de usuarios en el círculo monetario e inducirlos a descargar la aplicación y luego comenzar a robar claves privadas de billetera y transferir activos de usuarios. Para los usuarios de criptomonedas cuyos activos fueron robados, esta ola de pérdidas fue muy grande. Las billeteras de muchos usuarios se vaciaron directamente y los activos fueron difíciles de recuperar.
iOS sigue siendo seguro siempre que mantengas siempre la última versión:
A juzgar por la situación actual, es probable que estos ataques a nivel de kernel utilicen la serie DarkSword de marcos de explotación, que son vulnerabilidades de seguridad de iOS de alto riesgo reportadas por Google en marzo de 2026. Después de que Google notificó a Apple, Apple solucionó la vulnerabilidad en nuevas versiones posteriores, por lo que los usuarios que usan la última versión no se ven afectados.
En general, el sistema iOS sigue siendo seguro. La premisa es que los usuarios siempre deben utilizar la última versión y activar la función de actualización automática. No desactives las actualizaciones por completo porque iOS se bloquea cada vez más a medida que se actualiza. Para los usuarios del círculo monetario, utilizar la última versión de iPhone+iOS tiene un factor de seguridad más alto. Después de todo, se trata de cuestiones de seguridad de los activos, por lo que la seguridad es la prioridad.
Además, los atacantes de la comunidad NodeSeek publicaron anteriormente una actividad falsa en el servidor VPS gratuito. Esta actividad también utilizó la serie de marcos de ataque DarkSword, lo que significa que este tipo de ataque a nivel de kernel que antes era poco común ha comenzado a atacar a los usuarios comunes. No descargar aplicaciones de fuentes desconocidas y no abrir sitios web desconocidos también son métodos de defensa, pero en cualquier caso, debes mantener iOS actualizado con normalidad.
Comentarios