Resumen:
Según el informe "Guardian", los refrigeradores y congeladores de los supermercados en muchos países europeos han sufrido recientemente presuntos ataques cibernéticos, y la temperatura de algunos equipos se elevó de forma remota a 50°C. Casi al mismo tiempo, Binance, el mayor intercambio de criptomonedas del mundo, sufrió un robo de 6.300 millones de dólares, y la aplicación de alerta de emergencia ucraniana también fue pirateada, enviando falsas advertencias de ataque nuclear a los residentes de Kiev.
Richard Horne, director del Centro Nacional de Seguridad Cibernética (NCSC) británico, advirtió que la tecnología de inteligencia artificial está acelerando la exposición de vulnerabilidades de seguridad en los sistemas de TI y que los ciberataques pueden entrar en una nueva etapa que sea más frecuente.
El lunes pasado, Alex Pearce, un mayorista de frutas y verduras de Londres, descubrió una anomalía mientras inspeccionaba el almacén: la luz indicadora de descongelación del gabinete refrigerado N° 2 se encendió, aparecieron lecturas anormales en el panel de control y la misma situación ocurrió en el gabinete refrigerado N° 4. Cuando se acercó al frigorífico más grande, la luz de descongelación empezó a parpadear.
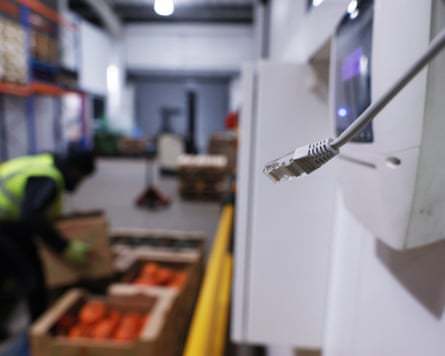
Pierce desenchufó el cable de red después de descubrir una temperatura anormal en el refrigerador
Pierce sospechó que el equipo había sido atacado por una red, por lo que inmediatamente encontró la caja de control que conectaba el refrigerador a Internet y desenchufó el cable de red. Posteriormente se demostró que su juicio era correcto.
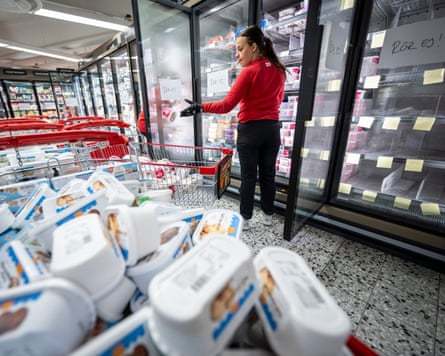
Los congeladores de un supermercado sueco se vaciaron después de que las temperaturas alcanzaran los 50 grados centígrados
El mismo día, los minoristas de Bélgica, Estonia, Irlanda, Finlandia, Luxemburgo, los Países Bajos y Suecia también informaron de problemas similares, con la temperatura de los refrigeradores y congeladores aumentando a 50°C (122°F) en algunas tiendas. Pierce dijo que si el ataque hubiera ocurrido el sábado por la mañana y él no hubiera estado allí, incluso podría haber terminado provocando un incendio.
No sólo los minoristas se ven afectados. Los bancos de sangre franceses también han sufrido ciberataques anteriormente.
Se produjeron tres ciberataques importantes en unos pocos días
The Guardian señaló que el ataque al equipo de refrigeración europeo fue solo uno de los tres principales incidentes de ciberseguridad que ocurrieron en unos pocos días.
El 30 de octubre, se robaron 6.300 millones de dólares (aproximadamente 4.700 millones de libras) de Binance, el mayor intercambio de criptomonedas del mundo, estableciendo un récord de robos importantes en el campo de las criptomonedas. El 1 de noviembre, los piratas informáticos atacaron la aplicación de alerta de emergencia de Ucrania y enviaron advertencias falsas de ataque nuclear a los residentes de Kiev.
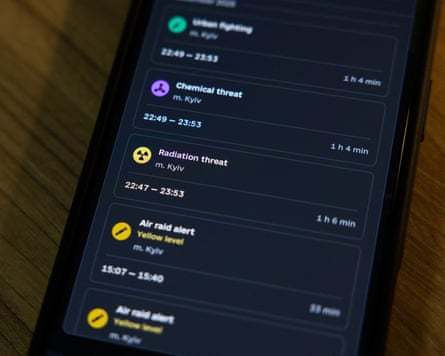
Los piratas informáticos atacaron la aplicación de alerta de emergencia de Ucrania este mes y enviaron alertas a la gente en Kiev
Horn, director del Centro Nacional de Seguridad Cibernética británico, dijo que el mundo se encuentra actualmente en la etapa "al pie de la montaña" de una nueva ronda de ataques cibernéticos. Él cree que la tecnología de inteligencia artificial está exponiendo fallas de larga data en una gran cantidad de sistemas de TI, y los atacantes pueden explotar estas vulnerabilidades en cualquier momento.
Señaló que el riesgo más grave en el corto plazo es un aumento significativo en el número de incidentes de ciberseguridad. A juzgar por los acontecimientos de los últimos meses, esta tendencia ya está empezando a surgir.
El mes pasado, la tecnología de inteligencia artificial de OpenAI ayudó a descubrir una vulnerabilidad en el lenguaje informático PHP. Debido a las preocupaciones sobre la vulnerabilidad que se está explotando, algunos sitios web de todo el mundo tomaron medidas de precaución y se desconectaron temporalmente. Anteriormente, el equipo de refrigeración de un supermercado francés también fue atacado. The Guardian cree que esto puede ser un anticipo de esta ronda de ataques a mayor escala.
La IA acelera la exposición de vulnerabilidades y aumenta el riesgo de ataques a la red
El empresario y comentarista tecnológico Azeem Azhar cree que la capacidad de los modelos de IA para encontrar vulnerabilidades de ciberseguridad está cambiando los riesgos que enfrenta la industria. Matthew Prince, director ejecutivo de la empresa de ciberseguridad Cloudflare, también advirtió el mes pasado que en los próximos años pueden ocurrir con frecuencia nuevos incidentes preocupantes en el campo de la ciberseguridad.
Sin embargo, los expertos de la industria tienen diferentes puntos de vista sobre la gravedad de la amenaza actual.
Ciaran Martin, el primer director ejecutivo del Centro Nacional de Seguridad Cibernética británico, cree que aunque la situación actual de seguridad de la red es grave, no carece de precedentes. Mencionó los ciberataques NotPetya y WannaCry en 2017, así como el aumento en el número de ataques de ransomware en 2021.
"Este es un mal momento, pero no tiene precedentes. Lo que estamos experimentando es una ola de eventos que ocurre cada pocos años", dijo Martin.
De hecho, la IA está cambiando las capacidades ofensivas y defensivas en el campo de la seguridad de la red. The Guardian informó que desde el lanzamiento del modelo Mythos por parte de la startup de inteligencia artificial Anthropic en abril de este año, la cantidad de vulnerabilidades de sistemas de TI descubiertas por empresas de tecnología líderes se ha multiplicado por ocho. Los modelos de IA pueden ayudar a los investigadores a identificar fallas de software más rápidamente y también pueden facilitar que los atacantes encuentren avances.
Sin embargo, el aumento en el número de vulnerabilidades descubiertas no significa que los ataques reales estén aumentando simultáneamente.
El experto en ciberseguridad Tal Be'ery señaló que aún no se ha observado que el aumento en el número de vulnerabilidades se traduzca directamente en un aumento significativo de las intrusiones. Él cree que todavía puede resultar difícil para los delincuentes sacar provecho de estas vulnerabilidades recién descubiertas, y la reciente disminución de los ingresos por ataques de ransomware también proporciona alguna evidencia.
De hecho, este ataque a los contenedores frigoríficos no requirió tecnología de inteligencia artificial particularmente avanzada. Paul Chichester, director de operaciones del Centro Nacional de Seguridad Cibernética del Reino Unido, dijo que los atacantes "simplemente no necesitan" usar IA para encontrar estas vulnerabilidades porque los problemas con algunos equipos se han publicitado desde hace mucho tiempo, incluidas las contraseñas de acceso predeterminadas publicadas por algunos operadores de equipos de almacenamiento en frío en los manuales de los productos.
La empresa de seguridad de redes Sophos también afirmó que, aunque ha observado un gran número de intentos de explotar vulnerabilidades de PHP, aún no ha descubierto ningún incidente de seguridad importante causado por esto entre sus clientes.
Desde congeladores de supermercado hasta enrutadores domésticos, los dispositivos conectados a Internet pueden convertirse en puntos de entrada
Otro problema expuesto por este ataque es la falta de mantenimiento de seguridad a largo plazo en una gran cantidad de dispositivos en red.
The Guardian afirmó que los piratas informáticos se dirigen principalmente a empresas que proporcionan sistemas operativos para equipos de refrigeración comercial. Utilizan las características de estos sistemas para conectarse a Internet para ingresar de forma remota a los dispositivos de los usuarios finales.
Uno de los proveedores de sistemas afectados, la empresa danesa Danfoss, dijo que la mayoría de los equipos afectados son más antiguos y ya no reciben actualizaciones de seguridad. La empresa lleva mucho tiempo aconsejando a sus clientes que instalen actualizaciones de software o reemplacen sistemas obsoletos.
El NCSC señaló que estos incidentes recuerdan a las personas que los dispositivos cotidianos conectados a Internet, desde parlantes inteligentes hasta enrutadores de banda ancha, pueden convertirse en puntos de entrada para ataques cibernéticos.
El director de tecnología del NCSC, Ollie Whitehouse, dijo que había un claro riesgo de ataques a dichos dispositivos. Los fabricantes deben invertir más recursos en la seguridad de los productos y los consumidores deben estar dispuestos a pagar por productos más seguros e instalar actualizaciones de software de manera oportuna.
Uno de los temas destacados es el mantenimiento de la seguridad después del ciclo de vida del producto. Aunque algunos dispositivos todavía se utilizan con normalidad, los fabricantes han detenido la producción y ya no proporcionan actualizaciones de software para corregir las vulnerabilidades, lo que genera riesgos de seguridad a largo plazo.
Pearce dijo que ahora se da cuenta de que el sistema de monitoreo de gabinetes refrigerados que instaló en 2018, suministrado por la empresa estadounidense Copeland, también debe actualizarse.
"¿Hemos aprendido la lección? Sí. Hay una vulnerabilidad aquí de la que probablemente deberíamos haber sido conscientes, pero afortunadamente, el impacto en nosotros no fue severo", dijo.
La zona gris de la geopolítica y los ciberataques
Además de las vulnerabilidades técnicas, los factores geopolíticos también han hecho que los países europeos estén más preocupados por los riesgos de ciberseguridad.
The Guardian señaló que puede haber diferentes tipos de actores detrás de varios ataques recientes: el robo de Binance se atribuyó a Corea del Norte y el ataque a la aplicación de alerta ucraniana convirtió a Rusia en objeto de sospecha. En cuanto al ataque europeo a los equipos de refrigeración, todavía no hay una conclusión clara.
Xavier Bellekens, director ejecutivo de la empresa de ciberseguridad Lupovis, dijo que su equipo había instalado trampas "honeypot" que simulaban los controladores de equipos frigoríficos y observó que algunos atacantes utilizaban proveedores de servicios de Internet con regulaciones más flexibles sobre actividades maliciosas. Esta táctica guarda similitudes con algunas actividades cibernéticas maliciosas anteriores que se cree que están vinculadas a Rusia.
"¿Estamos seguros de que son una organización rusa? No. Pero hay algunas señales que apuntan en esa dirección", dijo.
La situación en Finlandia también refleja las presiones de ciberseguridad que enfrenta Europa.
La frontera entre Finlandia y Rusia tiene 1.340 kilómetros de longitud. Desde el estallido del conflicto Rusia-Ucrania en 2022, el país ha experimentado un número cada vez mayor de ciberataques. El Centro Nacional de Seguridad Cibernética de Finlandia registró casi 21.000 incidentes de ciberseguridad el año pasado, mientras que la cifra rondará los 13.000 en 2022. Según los informes, los piratas informáticos también invadieron hasta 50.000 teléfonos móviles del gobierno finlandés este año y el año pasado paralizaron el sitio web del Ministerio de Defensa finlandés.
Sin embargo, los expertos en ciberseguridad también advierten que no todos los ataques cibernéticos deben atribuirse a actores estatales. Existe un enorme ecosistema de cibercrimen en todo el mundo. Algunos piratas informáticos actúan para obtener ganancias financieras, otros con fines políticos y algunos tienen distintos grados de conexiones con países como Rusia e Irán. Esta relación a menudo no está clara, lo que también aumenta la dificultad de rastrear el origen del ataque.
Ante las crecientes amenazas cibernéticas, el gobierno británico lanzó el mes pasado la campaña "Be Ready", recomendando que la gente se abastezca de alimentos suficientes para tres días y hasta 9 litros de agua embotellada para hacer frente a emergencias climáticas, de red u otras emergencias importantes. El secretario de Defensa británico, Wes Streeting, dijo que el país necesitaba prepararse para la amenaza del "terrorismo patrocinado por el Estado" que apunta a la infraestructura cotidiana.
Pero los ciberataques no necesariamente significan daños a largo plazo a la infraestructura.
The Guardian señaló que, a diferencia de los ataques físicos, como los bombardeos a centrales eléctricas, algunos de los daños causados por los ataques cibernéticos se pueden resolver mediante actualizaciones de software, parches de vulnerabilidades o desconectando directamente los equipos de la red. Si bien un ataque físico puede dejar fuera de servicio una red eléctrica durante meses o más, es posible que un ataque cibernético no tenga el mismo nivel de impacto duradero.
Algunos funcionarios creen que para los actores estatales, el propósito de los ciberataques puede ser más bien crear pánico social. Convertir el congelador de un supermercado en un dispositivo de calefacción o piratear un banco de sangre puede no causar daños a largo plazo, pero es suficiente para generar preocupación pública sobre la seguridad de la infraestructura cotidiana.
En la actualidad, es posible que se hayan solucionado las vulnerabilidades relevantes, pero todavía hay una gran cantidad de equipos antiguos y sistemas heredados con riesgos de seguridad.
Pierce dijo que aún no ha vuelto a conectar la conexión a Internet a la unidad de refrigeración, pero que su negocio no se ha visto afectado de otra manera. Aunque ya se habían producido ataques similares en supermercados franceses, no esperaba que su empresa se convirtiera en el próximo objetivo.
“Hackear para causar caos es un concepto difícil de entender para la mayoría de la gente”, afirmó.
Comentarios