
Resumen:
¡Sin siquiera utilizar una cuenta o contraseña, los piratas informáticos pueden hacer que el servidor del sitio web acepte sus órdenes! Ayer OpenAI reveló una emocionante operación detrás de escena: GPT-5.6 Sol descubrió dos vulnerabilidades fatales en el lenguaje PHP utilizado por el 70% de los sitios web del mundo.
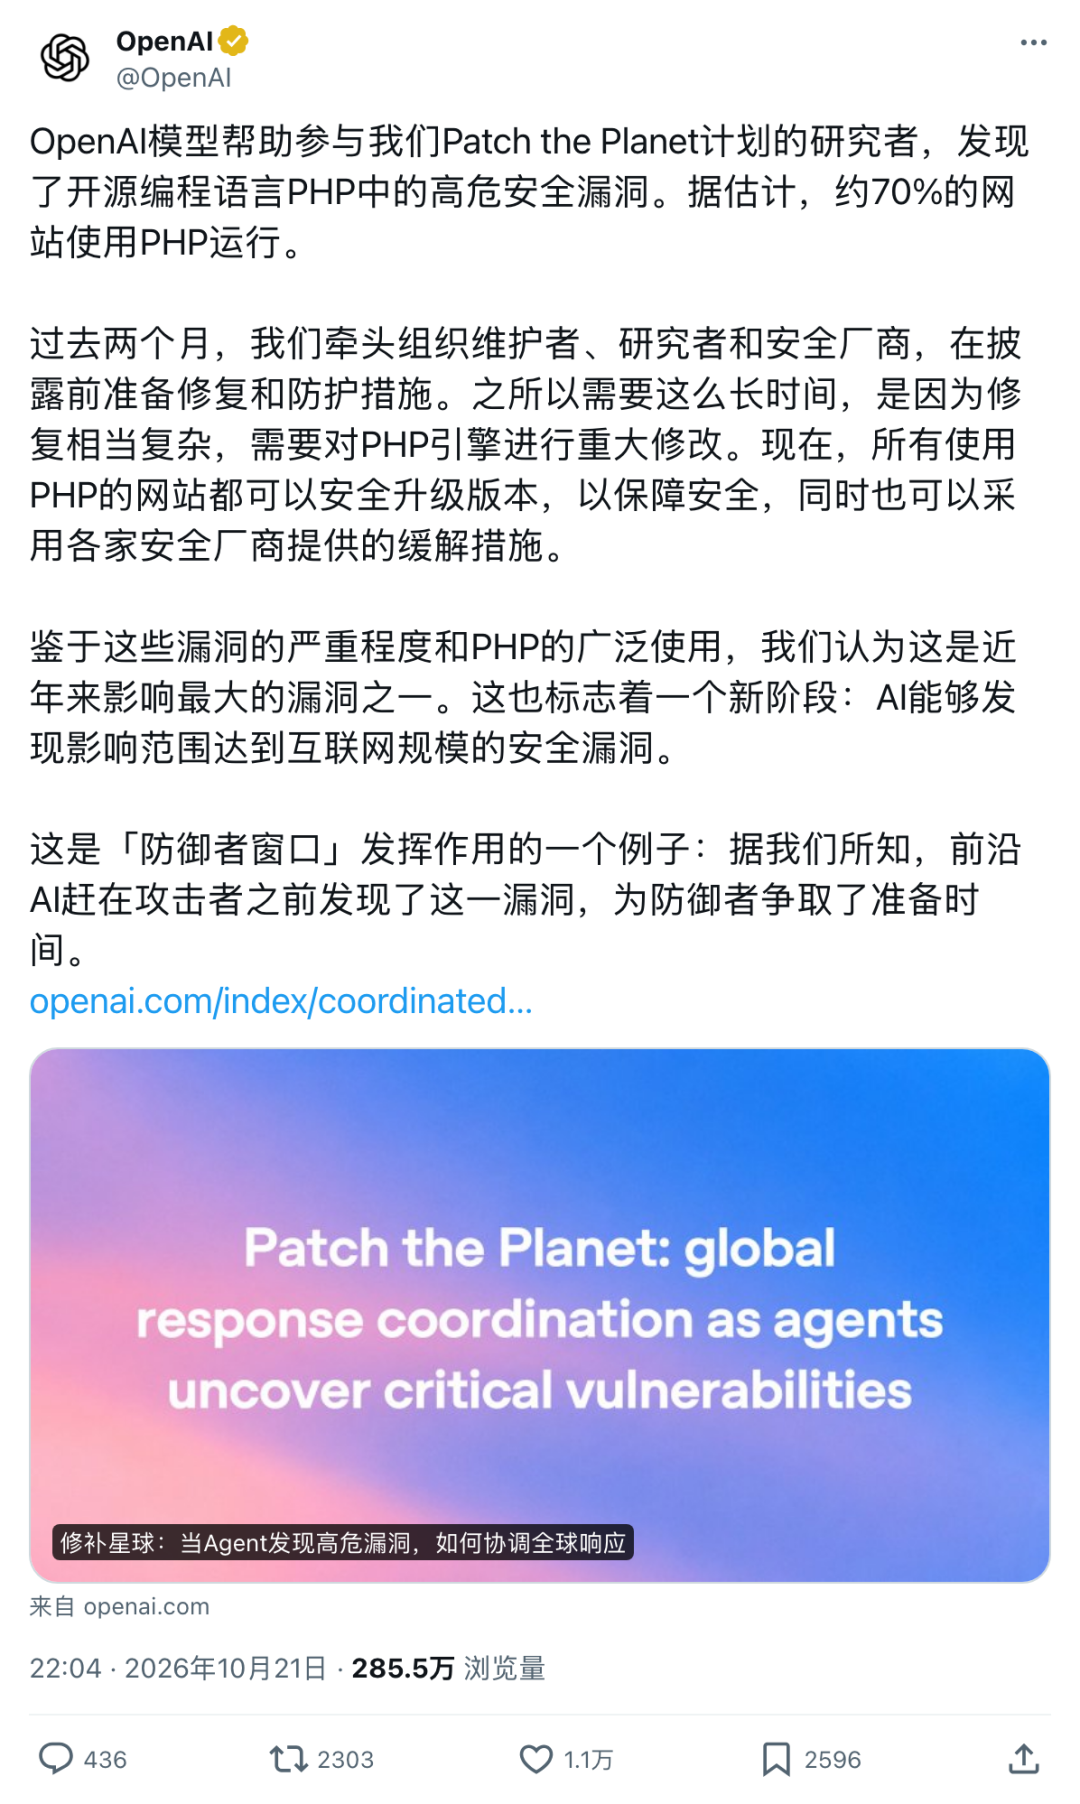
Una vez explotado, el atacante
puede hacer que el servidor ejecute directamente código malicioso sin tener que ingresar la contraseña de la cuenta.
De hecho, incluso la Agencia Nacional de Seguridad de Internet holandesa, que normalmente enseña a otros cómo prevenir a los piratas informáticos, la primera reacción después de recibir la noticia fue
cerrar rápidamente su sitio web oficial
. !Para tapar el agujero, los mantenedores de OpenAI y PHP
trabajaron en secreto durante dos meses
, No dudes en dar la vuelta y empezar de nuevo,Incluso se ha cambiado el mecanismo de gestión de memoria del motor PHP
.Sin embargo, después de mantenerlo en secreto durante dos meses, colapsó por completo en las
últimas 48 horas
——La información sobre la vulnerabilidad se filtró primero, lo que obligó a lanzar el parche un día antes de lo previsto; luego, el video de demostración del ataque se filtró accidentalmente y la imagen de reparación se publicó antes de lo previsto.
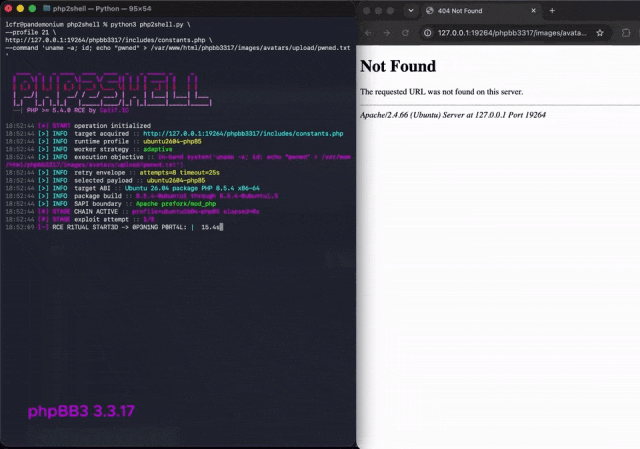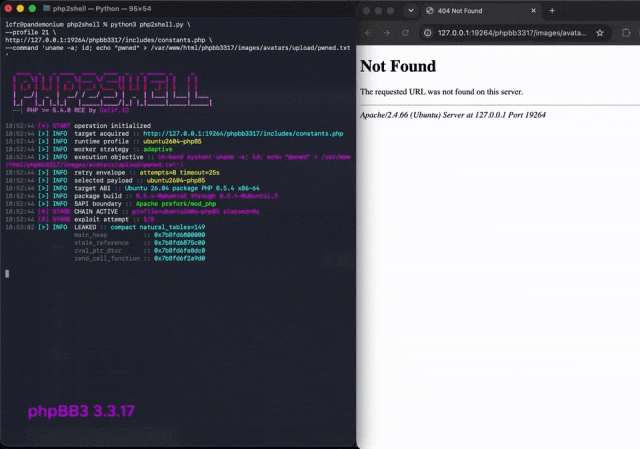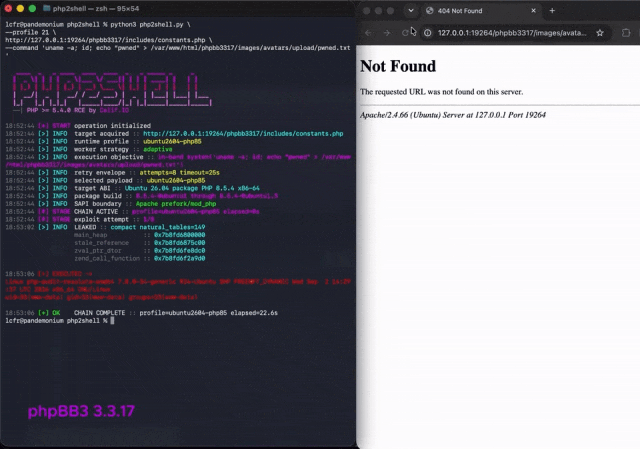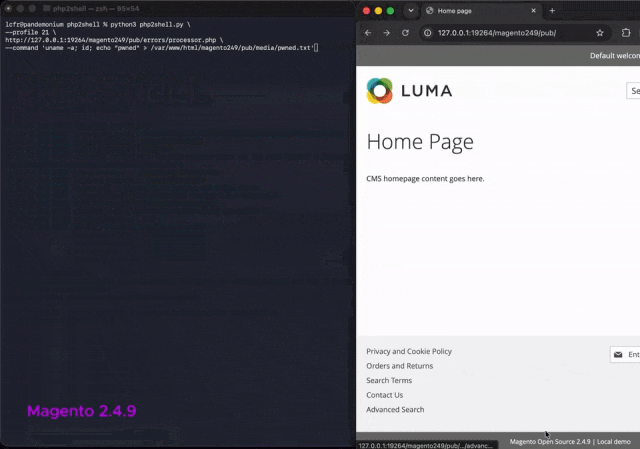
Antes de que los webmasters de todo el mundo pudieran reaccionar y parchearlo, la primera ola de ataques reales ya estaba en camino.
Lo que es aún más escalofriante es que OpenAI también enterró un huevo de Pascua: estos dos son solo aperitivos, y varias otras vulnerabilidades importantes todavía están en cola para ser reparadas...
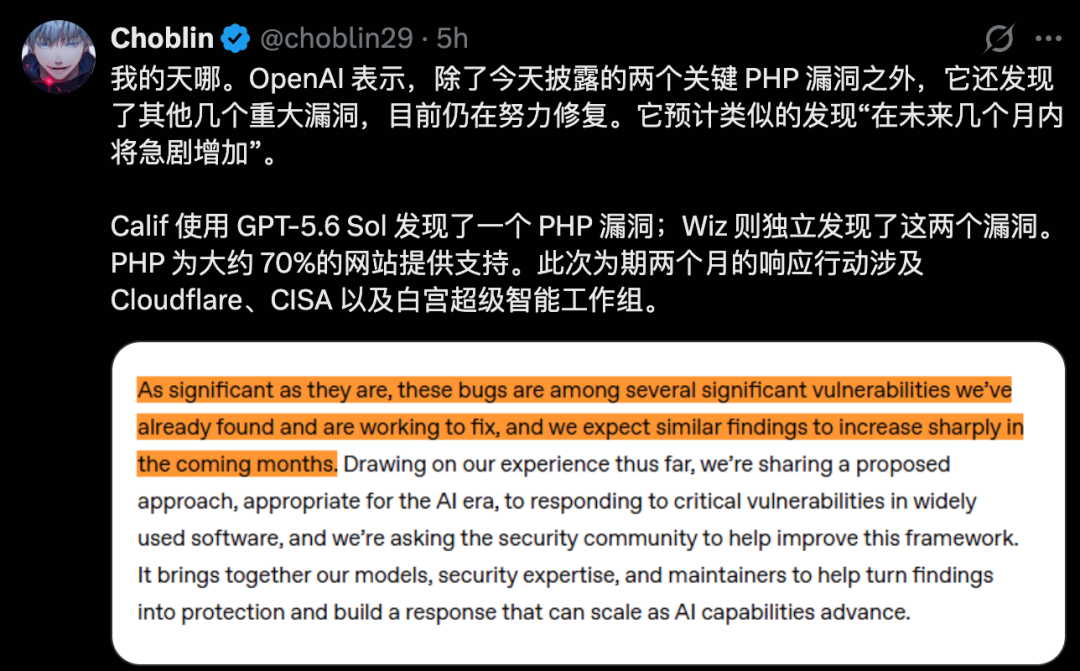
Esta vez PHP explota, aquí hay tres cosas que debes entender:
Dos vulnerabilidades de alto riesgo:
PHP es un lenguaje backend de uso común para sitios web. En las implementaciones afectadas, un atacante podría permitir que el servidor ejecute código malicioso sin iniciar sesión.GPT participa en la búsqueda de agujeros:
Calif descubrió la vulnerabilidad con la ayuda de GPT y Wiz también la descubrió de forma independiente; Los mantenedores de PHP dirigieron la solución y OpenAI coordinó a todas las partes.El parche ha sido lanzado:
Los operadores de sitios web necesitan actualizar PHP y la protección temporal no puede reemplazar los parches.PHP explotó repentinamente y la agencia de seguridad de la red cerró el sitio primero
En esta reparación de emergencia secreta, incluso la organización responsable de prevenir los piratas informáticos tuvo que cerrar el sitio web para evitar peligros.
El sitio web oficial está fuera de línea antes de que llegue el parche.
El 21 de octubre, el Centro Nacional Holandés de Seguridad Cibernética NCSC decidió cerrar el sitio primero y esperar las reparaciones.
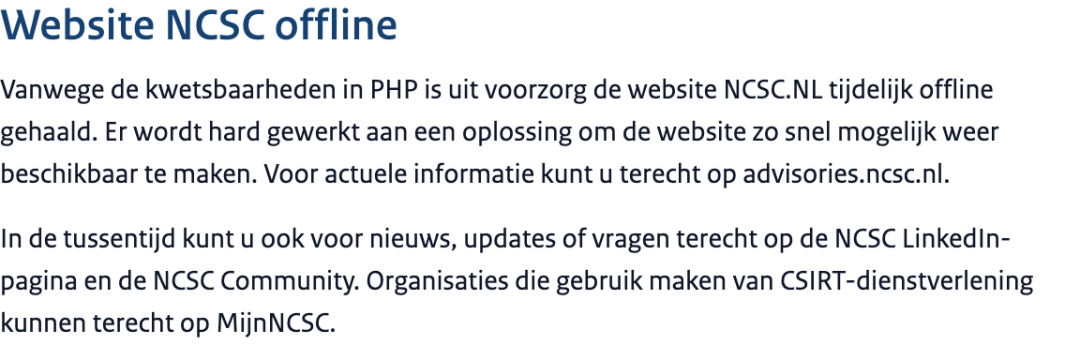
No es el único que ha sido cerrado. El sitio web de contratación del sistema judicial holandés y el sitio web de las instituciones de formación judicial también han suspendido sus servicios, e incluso el buzón de documentos para transmitir información sobre los juicios judiciales a los periodistas se ha cerrado temporalmente.
El Ministerio de Finanzas de Japón también detuvo algunos contenidos y servicios en el sitio web oficial e inspeccionó urgentemente el servidor, lo instaló y reparó.
Las dos vulnerabilidades del motor PHP que provocaron el cierre del sitio web se denominan colectivamente PHP2Shell.
La puntuación de riesgo CVSS alcanzó 9,2 puntos, sobre 10 puntos
.
Una de las consecuencias más peligrosas se llama
ejecución remota de código, abreviada como
ICE
. Un sitio web que se supone que solo debe manejar solicitudes de visitantes puede comenzar a ejecutar el código especificado por el atacante.Wiz utilizó las últimas imágenes de WordPress, Drupal y Joomla para crear un entorno de prueba, reprodujo un ataque remoto sin iniciar sesión y verificó la ruta del ataque para leer contraseñas, tokens y claves API desde la memoria.
Incluso, en algunas implementaciones de Apache y mod_php, el ataque puede ocurrir antes de que se inicie el programa del sitio web.
Incluso si la página solo escribe una línea de "Hola mundo", es posible que aún estés infectado.
El problema es que hay demasiados sitios web que utilizan PHP.
El 69,3% de los sitios web que W3Techs puede reconocer el idioma del servidor utilizan PHP.
Hay un problema con el motor subyacente y es necesario verificar y actualizar una gran cantidad de sitios web.GPT ha hecho grandes contribuciones
Capture una categoría completa a partir de una vulnerabilidad
Remontándonos al 30 de julio, el investigador de California Ryan Austin comenzó a auditar PHP. Participó en el programa Patch the Planet de OpenAI, que utiliza IA para ayudar a proyectos de código abierto a encontrar y reparar agujeros.
El 1 de agosto, se habían descubierto múltiples rutas de ataque remoto.
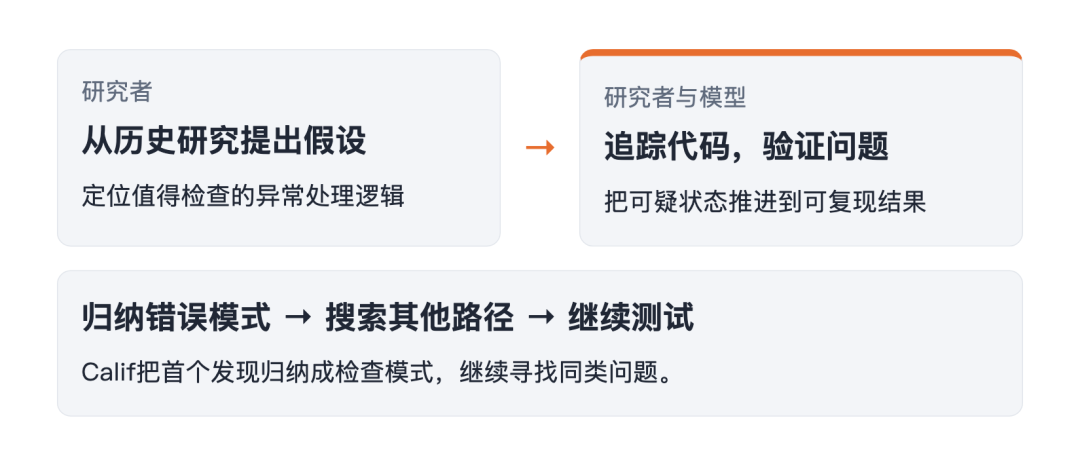
Ya en 2004, se descubrió que el mecanismo de límite de memoria de PHP tenía una vulnerabilidad de ataque remoto. Ryan utilizó GPT-5.6 Sol como punto de entrada para comprobar si todavía hay problemas similares ocultos en el código existente.
El programa procesa la solicitud y coloca temporalmente los datos en la memoria. PHP asigna una cuota a cada solicitud y el procesamiento se interrumpirá cuando se agote. Esta situación se llama
agotamiento de la memoria, es decir,
OOM
.En una ruta de ataque revelada por Calif,
menos de 8MiB de datos de solicitud son suficientes para agotar la cuota de memoria predeterminada de PHP de 128MiB durante el procesamiento.
Después de que una pequeña solicitud ingresa a PHP, se dividirá en una gran cantidad de registros, cada uno de los cuales ocupa memoria adicional. Los atacantes utilizan esta capa de amplificación para permitir que el programa agote su crédito en un paso específico.
De acuerdo con las reglas de PHP, la operación debe interrumpirse en este momento y transferirse a informe de errores y limpieza.
En este momento los datos sólo podrán estar medio cumplimentados.
El modelo descubrió una secuencia peligrosa en la tabla hash que almacena datos dentro de PHP: al agregar un nuevo registro,
primero agrega uno al número de registros, luego solicita memoria y completa el contenido
.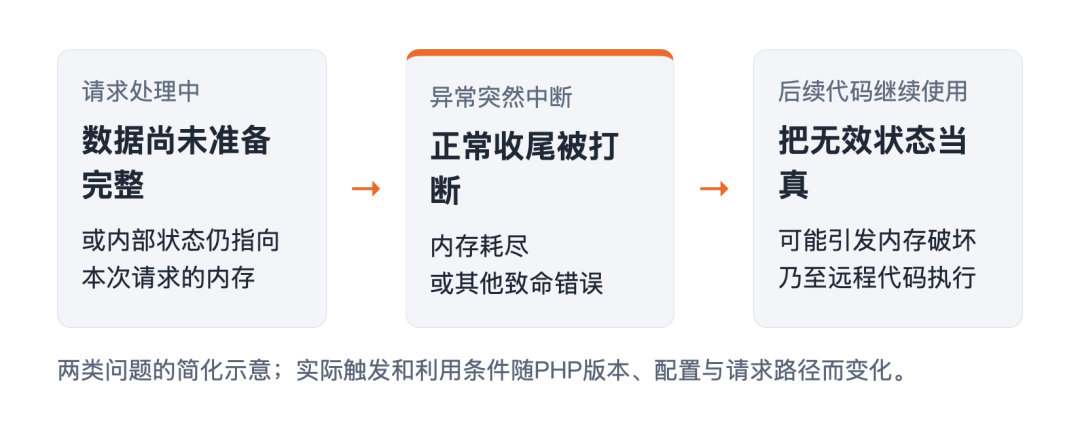
Si la cuota se agota al solicitar memoria, el programa saltará. El nuevo registro aún no se ha completado, pero el recuento ya se ha agregado.
El programa de limpieza verifica el recuento y utiliza la memoria no preparada como un registro válido.
Equivale a una fila del formulario que aún no ha sido diligenciada y ha sido utilizada como registro completo.
Para convertir este tipo de error en un ataque remoto, es necesario organizar el contenido de la memoria relevante y cumplir con condiciones operativas específicas. Los investigadores han provocado que los programas ejecuten código especificado por el atacante en las implementaciones afectadas.
Los investigadores no se detuvieron en el agujero. Le pidieron al modelo que
escribiera el patrón de error recién descubierto en SKILL.md, una guía de auditoría que se puede usar repetidamente
, y luego sigue las mismas pistas para investigar.Después de esta investigación, el Agente encontró otro problema en el código responsable de registrar el progreso de la carga de archivos.
Una solicitud finaliza de forma anormal,
la memoria se libera, pero el programa que maneja la solicitud aún conserva la dirección anterior
. Cuando reciba la siguiente solicitud, puede usar esta dirección para leer la memoria caducada.Esto es
uso después del lanzamiento, también llamado UAF
. Equivale a un registro que ha sido invalidado, pero el programa sigue buscando datos según la dirección anterior, y es posible que esa memoria haya sido reasignada.Por otro lado, Wiz también encontró de forma independiente dos vulnerabilidades. Una vez que cambia la versión de PHP o el entorno operativo, el ataque original puede volverse ineficaz y el modelo debe analizarse, bloquearse, ajustarse y verificarse.
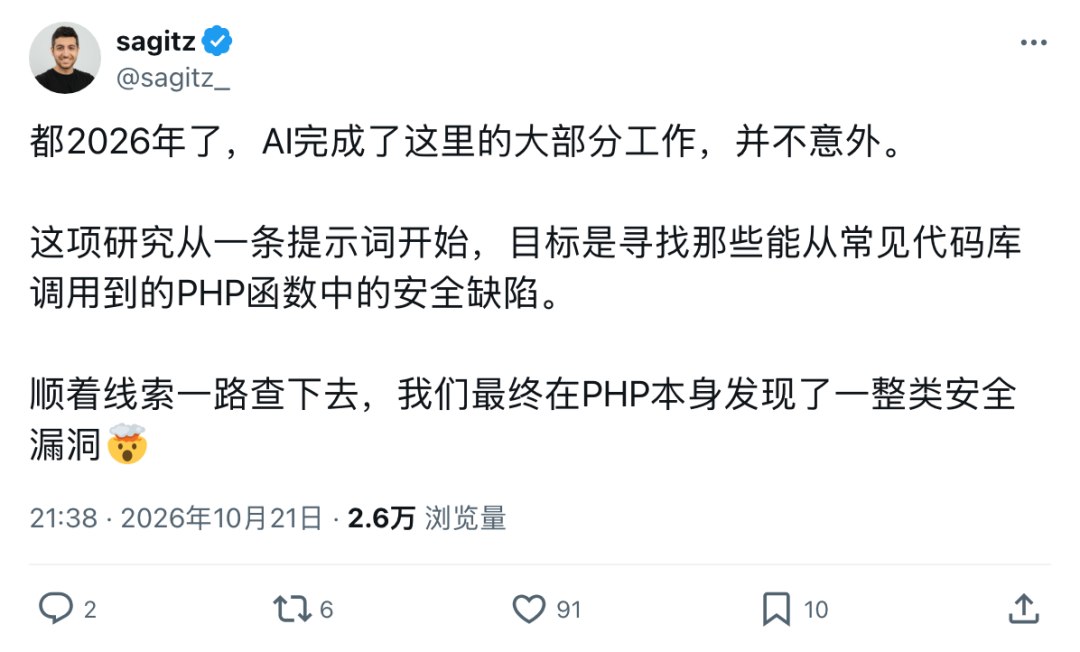
El investigador de Wiz, Sagi Tzadik, escribió en X:
"
IA
Hace la mayor parte del trabajo aquí. ”
Realizar cirugía en el motor PHP
Dos meses de reparaciones secretas
Nos llevó unos días encontrar la ruta de ataque, pero dos meses prepararnos para la reparación.
Esta vez, OpenAI tomó la iniciativa en la coordinación de la solución y los mantenedores de PHP dirigieron la solución. Sin embargo, dos vulnerabilidades afectan la gestión de la memoria y el manejo de errores del motor, bloqueando la ruta de ataque inmediata, y pueden surgir problemas similares en otros lugares. Si se revisa la capa subyacente, es necesario asegurarse de que los programas y extensiones antiguos aún puedan ejecutarse.
La Fundación PHP dijo que el equipo se coordinaba día y noche, incluso los fines de semana. Los parches deben probarse en múltiples versiones, deben ser empaquetados por los editores y protegidos por proveedores de seguridad.
Con el tiempo, PHP incluso cambió el momento en el que debía detenerse el trabajo.
El PHP parcheado tiene dos límites de memoria.
límite flexible alcanzado
, espere hasta que el programa llegue a una ubicación segura antes de procesarlo para evitar dejar datos a medio terminar; tocando unlímite estricto
más alto , deje que el proceso salga y evite que se siga utilizando el estado peligroso.Los secretos se fueron filtrando uno tras otro en las últimas 48 horas, y el ataque fue primero
Todas las partes acordaron originalmente publicarlo a las 10 p.m. del 22 de octubre.
Pero alrededor de las 11 de la noche del día 20, dos números de vulnerabilidad circularon repentinamente en Internet, mezclados con un tiempo de lanzamiento incorrecto y una puntuación perfecta de 10. En ese momento, faltaban menos de 48 horas para el lanzamiento original.
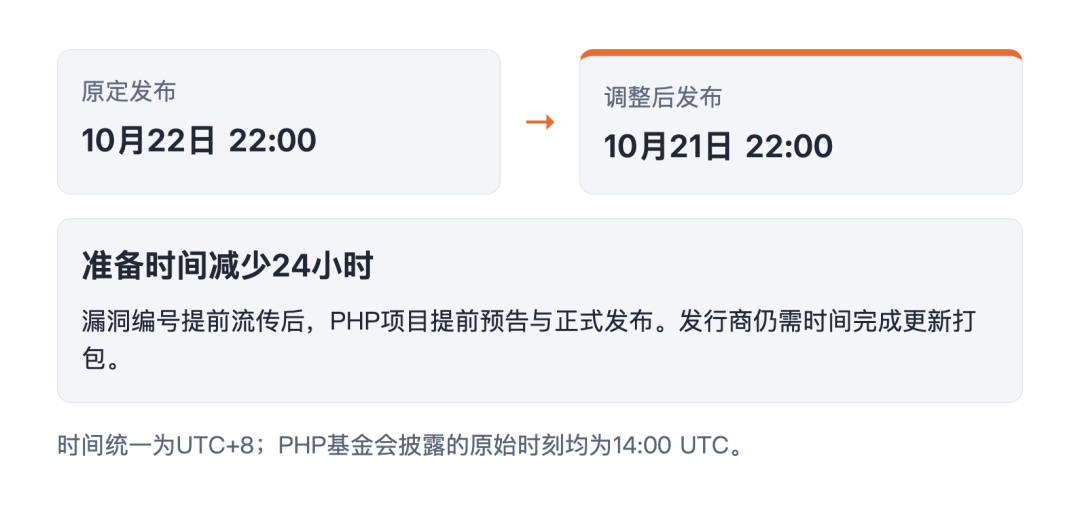
A las 3:30 de la mañana del día 21, el equipo de PHP emitió un aviso por adelantado,
avanzando el lanzamiento oficial 24 horas completas
.Pero el hecho de que se envíe la notificación no significa que se pueda instalar la actualización. Los editores todavía están empaquetando y, si son avanzados, los usuarios sabrán que están en peligro, pero no obtendrán actualizaciones que sean fáciles de instalar.
El tráiler se publicó hace aproximadamente media hora y también faltaba el vídeo de demostración del ataque.
La Fundación PHP revisó y afirmó que Calif envió por error una demostración de ataque. El vídeo fue eliminado rápidamente, pero se han distribuido copias.
En la tarde del día 21, incluso la imagen de construcción reparada se publicó con anticipación. Después de que Chainguard publique estas imágenes, el mundo exterior puede comparar los códigos nuevos y antiguos e inferir dónde están las vulnerabilidades.
A las 3:43 pm del mismo día, el director de tecnología de Cloudflare, Dane Knecht, publicó en X:
Se han observado los primeros ataques.
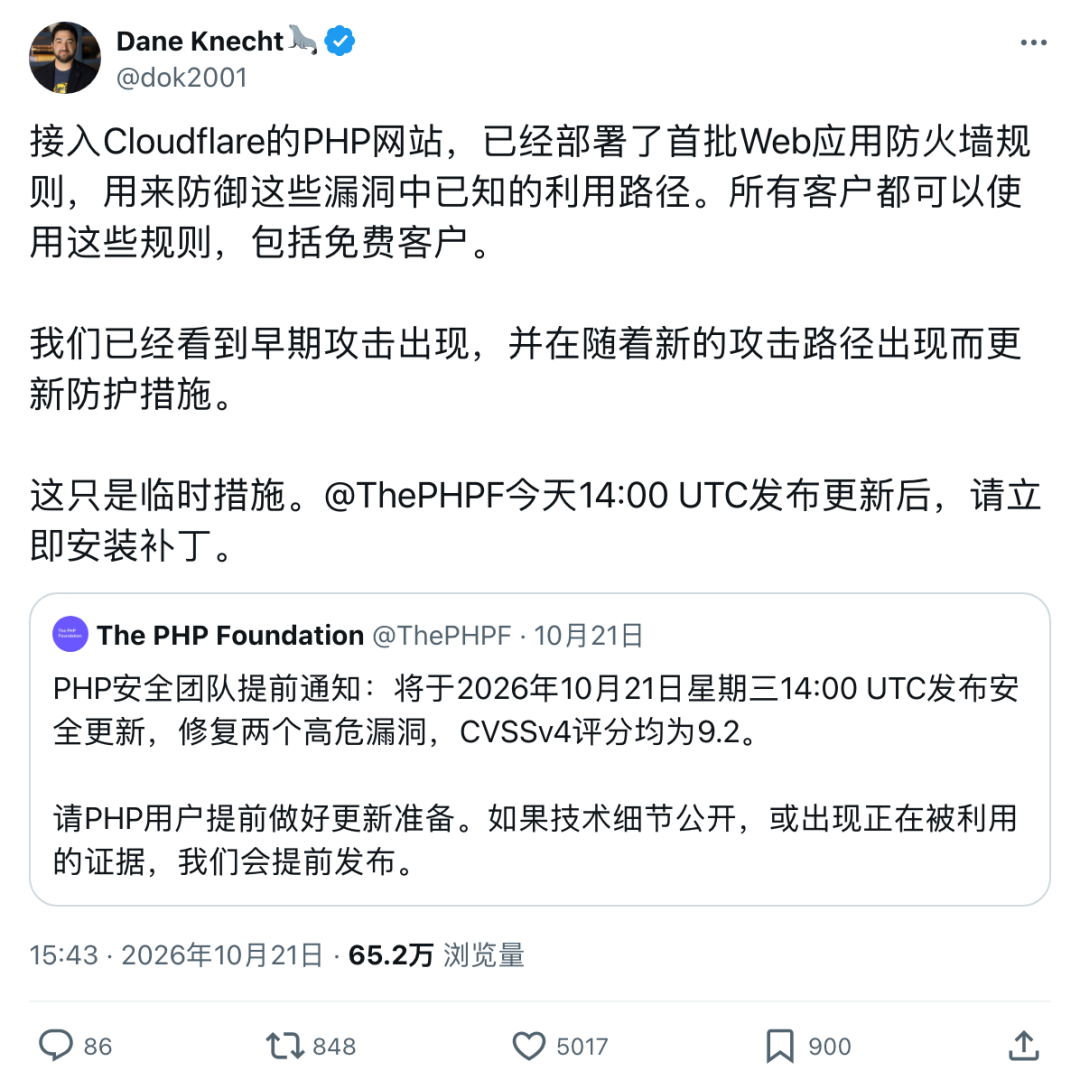
Cuando publicó, el parche no estaba programado para ser lanzado hasta las 10 en punto de esa noche.
El ataque ha llegado y todavía quedan más de seis horas.
Cloudflare reveló más tarde que los atacantes ya estaban cambiando las solicitudes para intentar eludir las reglas de protección.
Cloudflare ha implementado protección para clientes gratuitos y pagos usando su Web Application Firewall, pero Dane enfatizó que
esta es solo una medida temporal y debe instalarse a medida que aparecen los parches
.En la tarde del 21,
PHP8.5.12, 8.4.27, 8.3.36 y 8.2.35
Finalmente liberado. El equipo de PHP también ha preparado correcciones mínimas de código fuente para 7.4, 8.0 y 8.1 para editores y servicios de soporte a largo plazo para producir paquetes de actualización.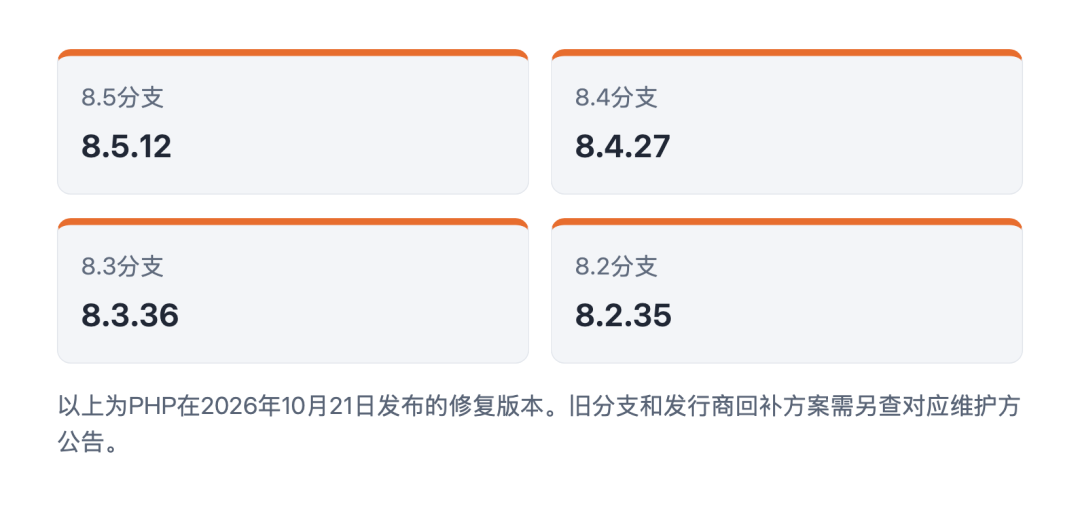
Vista previa de OpenAI
Aún están por llegar más vulnerabilidades importantes
A las 0:35 del día 22, OpenAI lanzó otra habilidad de verificación del Codex para ayudar a los operadores de sitios web a verificar la versión de PHP para determinar si puede verse afectada.
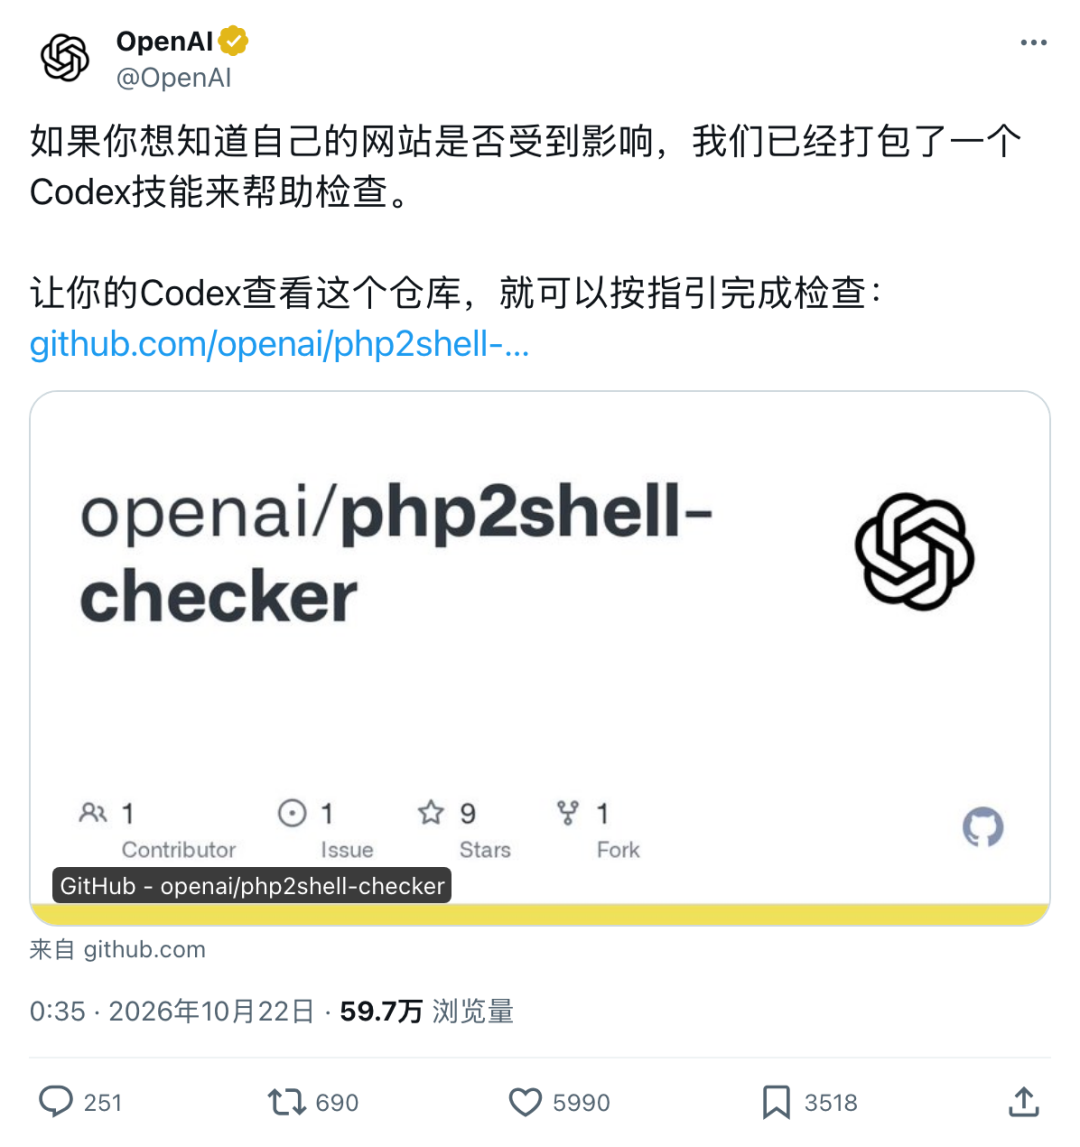
Comprueba la versión de PHP y no puede completar la actualización del sitio web; Si ni siquiera puede comprobar la versión, no puede considerarse seguro basándose en esto.
Y OpenAI ya lo ha anunciado:
PHP es solo una de las muchas vulnerabilidades importantes que el equipo ha descubierto y está solucionando.
¡Se espera que este tipo de descubrimiento aumente significativamente en los próximos meses!
Comentarios