Resumen:
Google dijo el lunes que había descubierto una herramienta de piratería informática que puede identificar y explotar de forma autónoma vulnerabilidades de software sin asistencia humana, destacando los riesgos que plantean los agentes de inteligencia artificial (IA). Google Threat Intelligence Group (GTIG) detalló los hallazgos en su informe del tercer trimestre. La herramienta estaba ubicada en un servidor previo al lanzamiento que estaba expuesto a Internet, según el informe. Los atacantes suelen utilizar estos servidores para almacenar y preparar herramientas de ataque. Google llamó a esta herramienta "exploit_agent".
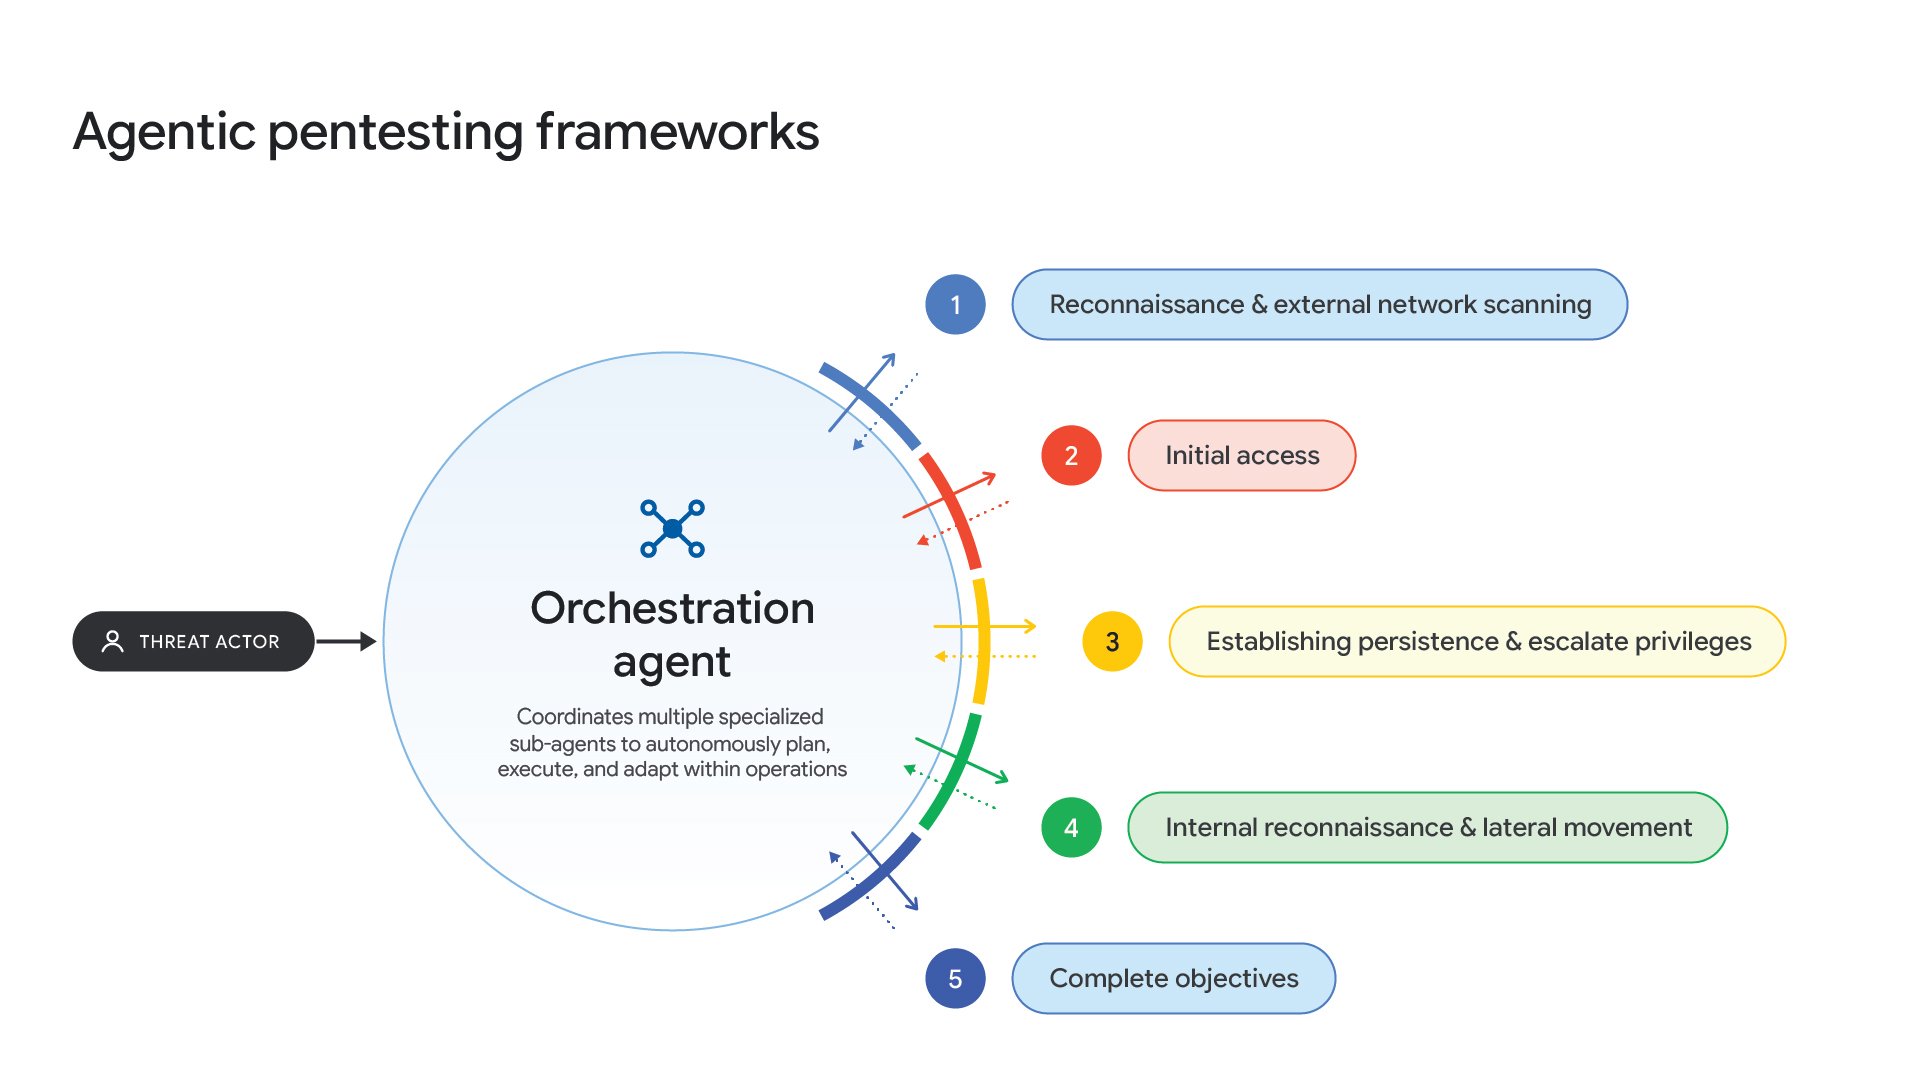
La herramienta aprovecha múltiples modelos de lenguaje grande (LLM), la tecnología de inteligencia artificial detrás de los chatbots, incluidos modelos comerciales líderes y lo que Google llama modelos "nativos".
La herramienta luego monitorea el software web popular en busca de actualizaciones de parches, actualizaciones publicadas por los desarrolladores de software para corregir vulnerabilidades.
Una vez que se lanza un nuevo parche, la herramienta compara el código del programa antes y después de la corrección para determinar dónde reside la vulnerabilidad. Esto es similar a comparar dos versiones de un documento para ver qué editores cambiaron, y esos cambios podrían revelar el problema.
La herramienta escribirá automáticamente un código de ataque para explotar la vulnerabilidad y ejecutarlo automáticamente.
Google dijo que esta era la primera vez que la empresa veía a atacantes llevando a cabo un ataque de esta manera.
El informe afirma: "Por primera vez en el último trimestre, el equipo de inteligencia sobre amenazas de Google descubrió que los actores de amenazas aprovecharon grandes marcos de modelos de lenguaje para automatizar completamente el descubrimiento y la explotación de vulnerabilidades sin participación humana".
Este descubrimiento confirma aún más la creciente preocupación de que los agentes autónomos de IA puedan amenazar los sistemas tradicionales.
El gobernador de la Reserva Federal, Michael Barr, dijo el lunes que los agentes autónomos de IA podrían desencadenar una corrida bancaria en cuestión de minutos.
En septiembre de este año, Torsten Slok, economista jefe de Apollo Global Management, advirtió que si los asistentes de IA transfieren automáticamente los fondos de los hogares a cuentas con mayores rendimientos, los bancos podrían perder una gran cantidad de depósitos de bajo costo.
Una imagen del informe de Google muestra que la herramienta está comprobando el mecanismo de control de acceso de la versión 2.19.25 del complemento de WordPress Spectra (Ultimate Addons for Gutenberg).
El control de acceso se refiere al código que determina qué operaciones pueden realizar los diferentes usuarios. El informe no indica si esta verificación de vulnerabilidad finalmente condujo a un ataque real.
El servidor de versión preliminar también almacena otros scripts que pueden mapear la estructura de la red interna después de que un atacante rompe las defensas de la red, lo que Google llama "reconocimiento interno".
Estos scripts también son capaces de realizar el llamado "craqueo por fuerza bruta" al probar repetidamente un gran número de contraseñas y colocar WebShells, o programas de control remoto ocultos, en sitios web que permiten a los atacantes recuperar el acceso a los sistemas infectados en una fecha posterior.
Google también descubrió datos robados a las víctimas en el mismo servidor. Los registros pertinentes muestran que el operador de esta herramienta puede haber lanzado ataques contra sitios web de los sectores de los medios de comunicación, el entretenimiento y la educación franceses.
Las claves API son similares a las contraseñas y permiten que el software acceda a servicios de inteligencia artificial.
La traducción de Google de la nota rusa relevante dice: "Clave API LLM para exploits automatizados (proyecto piloto exploit_agent)" e "Ingrese la clave usted mismo, aquí mismo, no en el chat. Ambas líneas son obligatorias".
Este hallazgo encaja en una tendencia más amplia que Google ha descrito anteriormente.
El número total de revelaciones de vulnerabilidades y exploits casi se duplicó entre enero y agosto de 2026.
Los exploits de día cero, que son ataques dirigidos a vulnerabilidades que los desarrolladores de software aún no conocen, ocurrieron en promedio de 8 por mes en 2025, a un promedio de 11 por mes en 2026 y a 22 en agosto.
Google también declaró que descubrió que herramientas de ataque de IA de código abierto llamadas CAIRN y PentAGI se han utilizado en actividades reales de intrusión en la red.
Comentarios