
Resumen:
Google emitió recientemente un anuncio anunciando ajustes al VRP del Programa de recompensa por vulnerabilidades de Chrome. Se anunció que las nuevas reglas entrarían en vigor de inmediato, lo que alentó a los investigadores de seguridad a encontrar vulnerabilidades para problemas de corrupción de memoria en los navegadores de Google. Con esta actualización, la recompensa base por vulnerabilidades de corrupción de memoria aumenta de un mínimo de $500 a $2,000, mientras que las vulnerabilidades comprobadas de escritura controlada en procesos de navegador, red y GPU pueden ganar hasta $20,000.
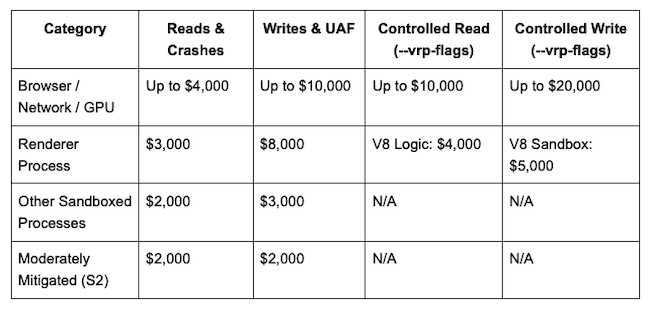
Los montos de las recompensas se clasifican según el tipo de vulnerabilidad y su impacto:
Las vulnerabilidades en los procesos del navegador, la red y la GPU valen hasta 4000 dólares por errores de lectura o bloqueo, 10 000 dólares por errores de escritura y uso después de la liberación, 10 000 dólares por lecturas controladas y 20 000 dólares por escrituras controladas.
Las vulnerabilidades de escritura y uso después de la liberación en el proceso de renderizado conllevan una recompensa máxima de 8000 dólares, las vulnerabilidades del entorno de pruebas del motor V8 son ambas de 5000 dólares y las vulnerabilidades lógicas del motor V8 son de 4000 dólares. Otros procesos protegidos en sandbox valen $2,000 por errores de lectura o bloqueo y $3,000 por errores de escritura y uso después de la liberación.
Google también exige que el informe de seguridad de la memoria sea reproducible en la infraestructura de Google. Si no hay un informe para el entorno de prueba aplicable, el monto de la recompensa puede limitarse a la recompensa básica. Google dijo que este requisito es principalmente para hacer coincidir las recompensas con vulnerabilidades que sean reproducibles y tengan un mayor impacto real.
Bonificación de riesgo medio añadida y bonificación Fuzzer restaurada:
El programa Chrome VRP también ha añadido una nueva recompensa por vulnerabilidad de seguridad no relacionada con la memoria. Los problemas de riesgo medio S2 pueden recibir una recompensa de $2000 si el informe contiene una solución o contribuye directamente a la solución. Si se trata de una vulnerabilidad de escape de la zona de pruebas de seguridad sin memoria con un gran impacto, se proporcionará una recompensa de hasta 20.000 dólares estadounidenses.
Google también restableció el bono Chrome Fuzzer de 2000 dólares para recompensar a los investigadores de seguridad que desarrollan y contribuyen con nuevos evaluadores de fuzz. Google también ha agregado nuevos premios comunitarios anuales, como Mejor Informe y Mejor Vulnerabilidad. Google dijo que a medida que mejoran sus capacidades internas de detección de vulnerabilidades de IA, el programa de recompensas está ajustando su dirección para alentar a los investigadores de seguridad a encontrar problemas que son difíciles de encontrar con herramientas automatizadas.
Comentarios