
Resumen:
El Departamento de Justicia de Estados Unidos emitió recientemente un comunicado de prensa anunciando una acción policial conjunta contra la estafa de empleo remoto en TI de Corea del Norte. Este personal de TI de Corea del Norte se hizo pasar por identidades estadounidenses para obtener trabajos corporativos remotos y luego conectó equipos de la empresa a través de granjas de computadoras portátiles ubicadas en los Estados Unidos. La investigación muestra que al menos 70 empresas estadounidenses están actualmente afectadas, con aproximadamente 3 millones de dólares en ingresos por trabajos de TI relacionados que fluyen hacia entidades norcoreanas apoyadas. Estos empleados de TI norcoreanos también pueden estar al acecho en las empresas para robar datos confidenciales o realizar otros actos destructivos.
Un número creciente de granjas de portátiles:
Desde hace muchos años, Corea del Norte ha estado capacitando en secreto a trabajadores de TI, falsificando identidades y currículums, y luego buscando trabajos remotos en empresas estadounidenses. Después de ser contratados a través de una entrevista (no se requiere ninguna entrevista ni contacto fuera de línea durante todo el proceso), los operadores de granjas de computadoras portátiles ayudan a los trabajadores de TI de Corea del Norte a recibir las computadoras portátiles enviadas por sus empleadores y luego instalan un software de control remoto para que los trabajadores de TI de Corea del Norte inicien sesión de forma remota.
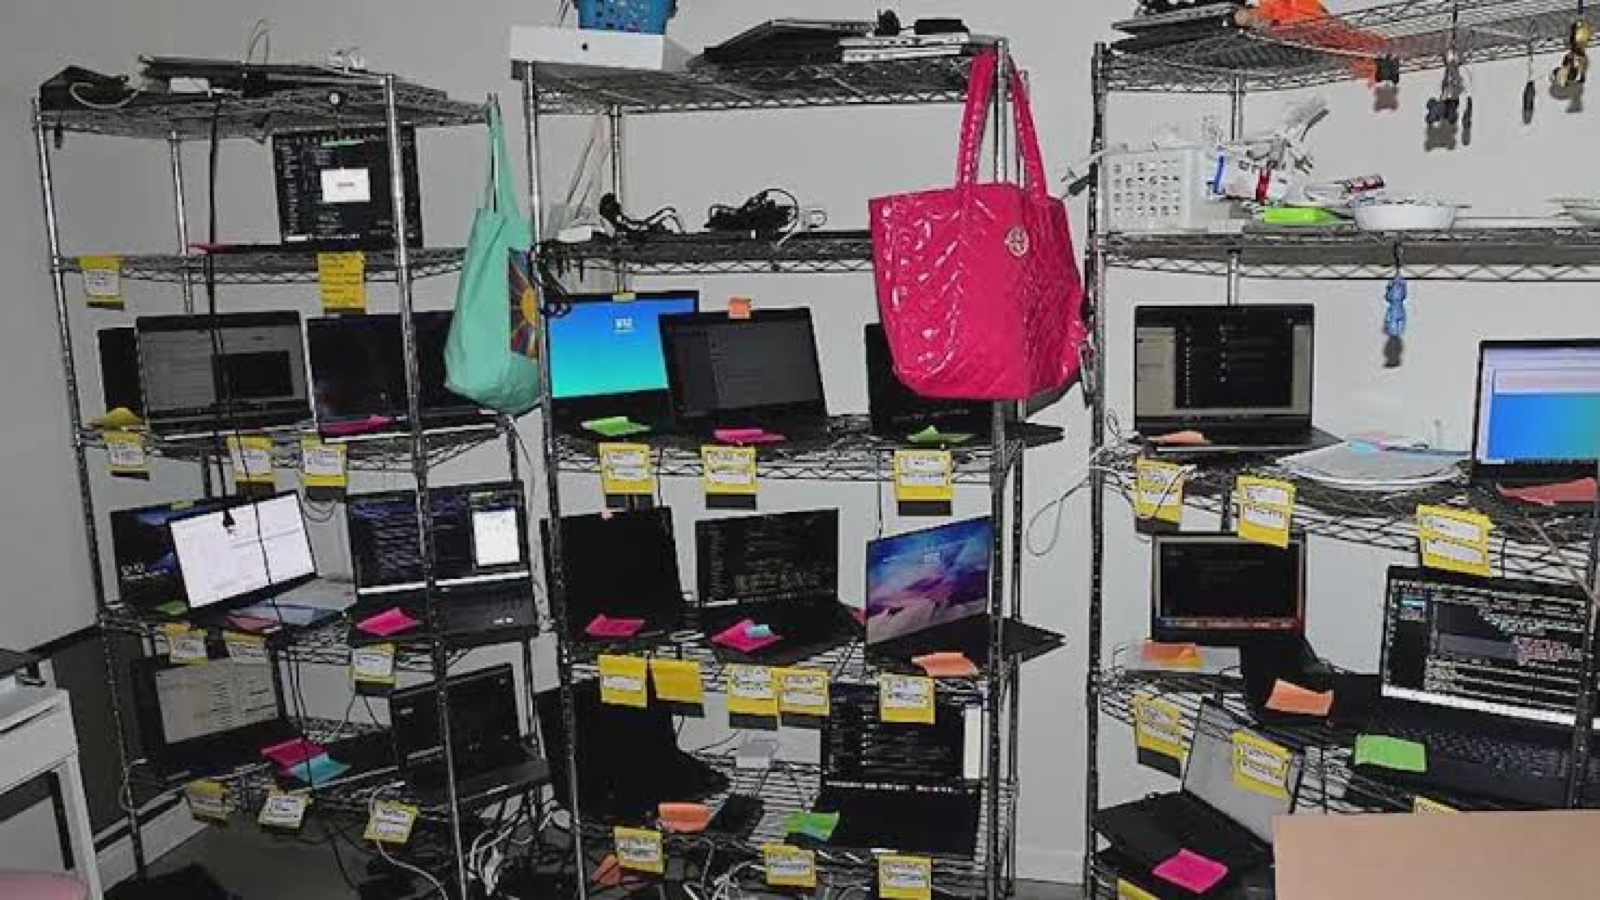
El número de granjas de portátiles de este tipo está aumentando. Las llamadas granjas de portátiles se refieren a la instalación de múltiples soportes en garajes o casas sencillas, y luego colocar portátiles en los soportes para mantenerlos conectados a Internet y a fuentes de energía, de modo que los trabajadores de TI de Corea del Norte puedan seguir accediendo de forma remota a través de la red. Estas computadoras portátiles son en realidad equivalentes a trampolines.
Por supuesto, el propósito de estos trabajadores de TI de Corea del Norte no es sólo ganar un salario. Los piratas informáticos norcoreanos previamente falsificaron información para unirse al proyecto Web3 y luego usaron su autoridad para robar datos confidenciales, robar fondos o implementar ransomware, etc.
187 dispositivos incautados en operativo policial:
La acusación emitida por el Departamento de Justicia de EE. UU. muestra que las agencias policiales confiscaron aproximadamente 187 computadoras portátiles, teclados, monitores y dispositivos de control de mouse de más de 40 granjas con computadoras portátiles conocidas o sospechosas en Texas. El FBI arrestó a dos ciudadanos estadounidenses y hasta 14 sospechosos fueron acusados.
El FBI dijo que la asistencia a las granjas de computadoras portátiles ya no se limita a recolectar y alojar computadoras: se paga a personas para reemplazar a los solicitantes de empleo en entrevistas, verificar identidades o mantener los equipos de la empresa conectados a Internet. Algunos trabajos de TI incluso se subcontratan a personal de terceros países.
La agencia recomienda que las empresas continúen verificando las identidades de los empleados y accediendo a los comportamientos después del reclutamiento y la incorporación, y que no confíen en los empleados únicamente en función de ciertos indicadores únicos. De lo contrario, los trabajadores de TI de Corea del Norte podrían tener consecuencias devastadoras después de ingresar al entorno de red interno de la empresa.
Comentarios