Resumen:
El equipo de inteligencia sobre amenazas de Google reveló recientemente en una conferencia de seguridad que investigadores de seguridad de Mandiant, una subsidiaria de Google, se habían metido secretamente en el grupo de chat central del equipo de hackers TeamPCP y continuaron monitoreando los ataques a gran escala de la cadena de suministro del equipo de hackers contra el ecosistema de software de código abierto. Dado que está encubierto, por supuesto también tiene la ventaja de estar encubierto. Antes de que el hacker lanzara el ataque, Google ya había ayudado a las empresas afectadas y a los proveedores de servicios en la nube con antelación a gestionar las credenciales robadas.
Crea un personaje virtual para ganarte la confianza de los hackers:
Google asignó a este investigador de seguridad para que acechara en un grupo de piratas informáticos. Para ello, el equipo dedicó tiempo a crear un personaje virtual e interactuar con un hacker para generar confianza. El hacker fue invitado a unirse al equipo TeamPCP. Sobre la base de esta capa de confianza, el analista encubierto del equipo de Google también fue aceptado con éxito e ingresó al grupo de chat principal.
Hay 12 personas en este grupo de chat principal, que discuten principalmente el progreso del ataque, los datos robados con éxito y el desarrollo de planes de extorsión posteriores. El gusano desarrollado por TeamPCP puede infectar una gran cantidad de aplicaciones en un corto período de tiempo y robar datos empresariales confidenciales y luego extorsionar a la empresa para obtener datos confidenciales. Si la empresa no paga el rescate, es posible que se revelen los datos confidenciales.
Conviértase en un experto y robe datos de piratas informáticos y notifique a AWS para revocar las credenciales filtradas:
En esta batalla ofensiva y defensiva, un analista del equipo de seguridad de Google desempeñó el papel de experto. El analista descubrió que los piratas informáticos almacenaban una gran cantidad de nombres de usuario, contraseñas y credenciales de acceso de forma centralizada en el servidor. Se informaron pistas relevantes al equipo de seguridad de Google. El equipo de seguridad de Google no notificó a las empresas afectadas una por una (porque era demasiado ineficiente), sino que se comunicó directamente con Amazon AWS para revocar todas las credenciales comprometidas en lotes.
Después de completar la revocación del certificado, Google comenzó a enviar correos electrónicos a la empresa víctima para ayudarla a completar rápidamente la rotación de credenciales y reforzar los derechos de acceso, de modo que los piratas informáticos ya no puedan acceder a las instalaciones internas de la empresa víctima y robar datos a través de las credenciales filtradas. Los analistas encubiertos nunca participaron en el lanzamiento del ataque, y la operación encubierta ayudó a Google a recopilar más información interna sobre TeamPCP.
El arresto de dos miembros principales también está relacionado con el agente encubierto:
Vale la pena señalar que Google reveló que analistas encubiertos proporcionaron pistas relacionadas con miembros sospechosos a las agencias de aplicación de la ley basándose en los errores operativos de los piratas informáticos en grupos de chat internos. Cabe señalar que los miembros de TeamPCP también se comunican a través de Internet. Estos miembros están dispersos en varios países y no conocen la verdadera identidad de cada uno.
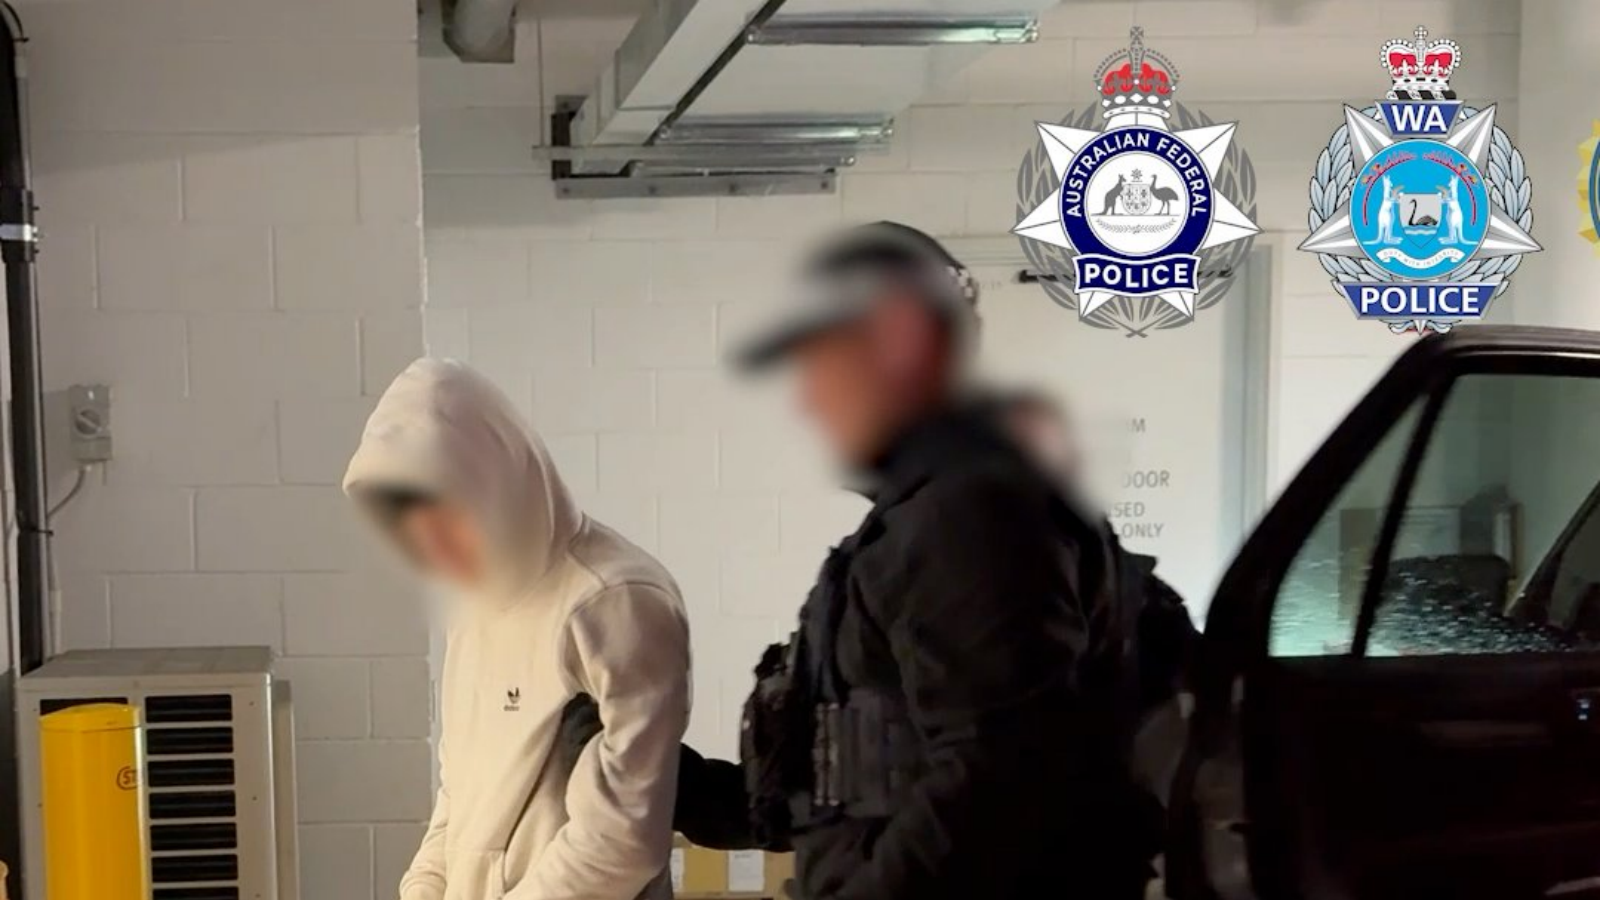
El FBI y la policía australiana cooperaron anteriormente para arrestar a dos miembros principales del TeamPCP en Australia. Aunque Google no dio más detalles, existe una alta probabilidad de que el arresto de estos dos miembros principales esté relacionado con analistas encubiertos.
Comentarios