Resumen:
Con la rápida popularidad de la tecnología de inteligencia artificial en la vida diaria y los campos comerciales, los ciberdelincuentes también están transformando esta tecnología en nuevas herramientas de ataque. El equipo de inteligencia de amenazas de Google (GTIG) publicó recientemente un informe que afirma que las organizaciones de piratas informáticos han evolucionado desde el simple uso de IA para generar instrucciones hasta la implementación de marcos de ataque autónomos y de múltiples agentes para descubrir y explotar automáticamente vulnerabilidades de seguridad. La automatización de los ataques a la red está mejorando significativamente.
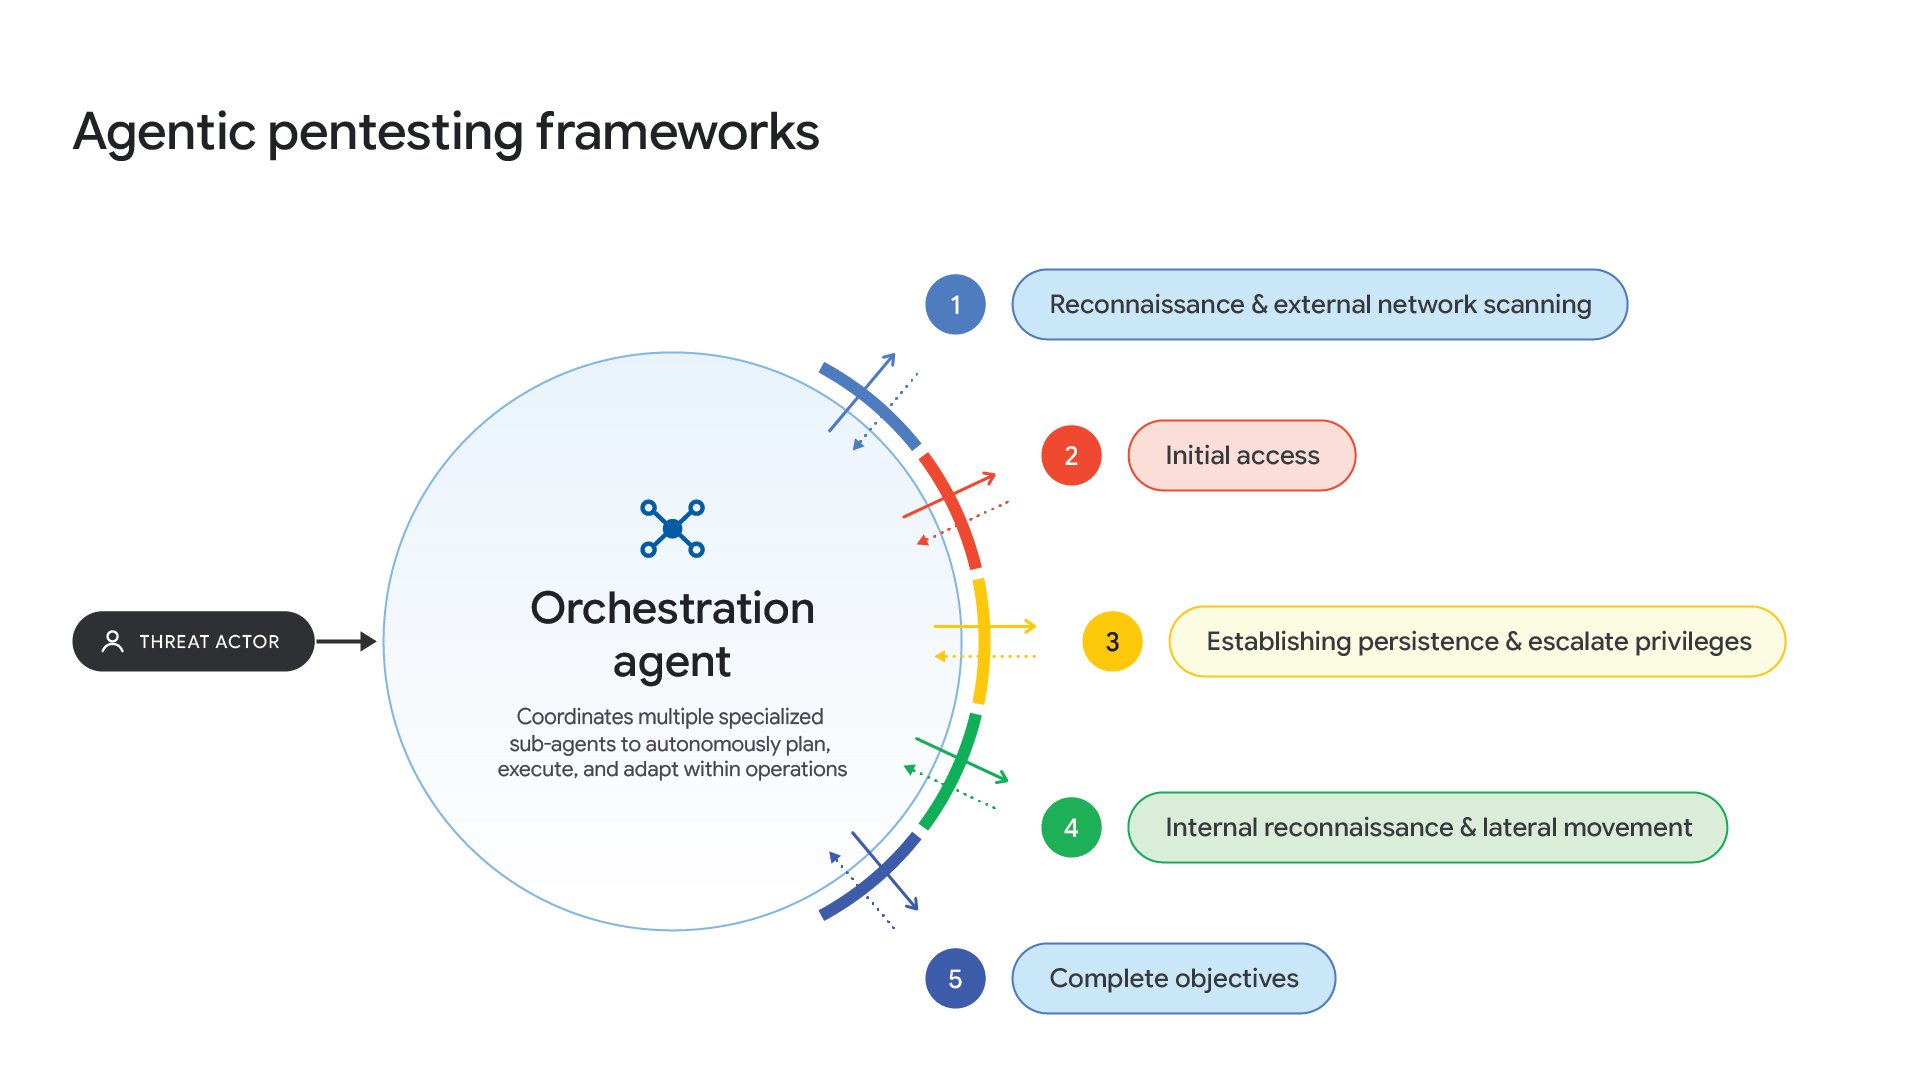
El informe muestra que los atacantes ahora pueden utilizar sistemas de agentes de IA para realizar automáticamente la extracción, el análisis y la explotación de vulnerabilidades, lo que acorta significativamente el tiempo de preparación del ataque y mejora la eficiencia operativa. Los investigadores de GTIG predicen que dentro de los próximos tres meses, los piratas informáticos podrán lanzar ataques cibernéticos de bajo umbral que casi no requieren participación humana, y la mayoría de los procesos podrán ser completados de forma autónoma por agentes de IA.
Los investigadores descubrieron que los ciberdelincuentes están utilizando una gran cantidad de marcos y herramientas de prueba de penetración de código abierto legítimos para llevar a cabo ataques, incluidas plataformas como CyberStrikeAI, PentAGI y CAIRN. No hace mucho, el FBI emitió una advertencia indicando que organizaciones de amenazas están utilizando una plataforma de pruebas de penetración impulsada por IA llamada ARTEX para automatizar ataques a empresas e instituciones de todo el mundo.
GTIG declaró que en el trimestre más reciente, el equipo de investigación observó por primera vez que los actores de amenazas utilizaron un marco de modelo de lenguaje grande para completar todo el proceso de descubrimiento y explotación de vulnerabilidades sin ninguna participación humana. Esto significa que los ataques automatizados a la red han cruzado un umbral importante y han entrado en una nueva etapa de desarrollo.
Por ejemplo, el informe afirma que los investigadores descubrieron que los piratas informáticos estaban utilizando un sistema de inteligencia artificial de agentes múltiples llamado "exploit_agent" para realizar ataques automatizados a sitios web de medios, entretenimiento y educación franceses. El sistema puede analizar continuamente las actualizaciones de software de las principales aplicaciones de red, encontrar posibles vulnerabilidades de seguridad e intentar explotarlas automáticamente.
Google señaló que la aparición de dichos marcos ha reducido en gran medida el tiempo que tienen los equipos de seguridad para corregir las vulnerabilidades. En el pasado, el personal de seguridad solía tener tiempo suficiente para implementar actualizaciones y corregir vulnerabilidades; Con la ayuda de herramientas de automatización de IA, los atacantes pueden convertir en armas las vulnerabilidades conocidas más rápido y lanzar ataques rápidamente. Sin embargo, Google también afirmó que estos sistemas a veces producen pistas de ataque mal identificadas o no válidas.
GTIG cree que la adopción de dichos marcos por parte de los atacantes marca un cambio importante en los patrones de intrusión en la red. Si bien los fundamentos de la intrusión no han cambiado, con medios tradicionales como el robo de credenciales o la explotación de sistemas sin parches aún presentes, la capacidad de los marcos automatizados para unir cadenas de ataques complejas a “velocidad de máquina” y operar a escalas más grandes ha creado desafíos nuevos y sin precedentes para los esfuerzos de defensa de la red.
En respuesta a esta tendencia, Google enfatiza que las empresas deben parchear los sistemas abiertos a Internet lo antes posible y acortar el tiempo entre el lanzamiento del parche y la implementación oficial tanto como sea posible. El informe cree que, en lugar de buscar activamente nuevas vulnerabilidades, los atacantes ahora están más inclinados a explotar rápidamente las vulnerabilidades que se han divulgado públicamente pero que aún no han sido reparadas. Por tanto, mantener el sistema continuamente actualizado sigue siendo una de las medidas más efectivas para mejorar la seguridad.
Al mismo tiempo, Google cree que la IA no sólo se utiliza para atacar, sino también para defender. La compañía mencionó un agente de seguridad de inteligencia artificial llamado "Big Sleep" que busca de manera proactiva vulnerabilidades de software conocidas y ayuda a solucionarlas. Google también presentó su arquitectura de seguridad AI Threat Defense, que combina modelos de IA, análisis de prioridad de riesgo y capacidades de reparación automatizadas para detectar y responder a las amenazas de la red más rápidamente.
Los expertos de la industria creen que a medida que las herramientas de ataque basadas en IA continúan madurando, el campo de la seguridad de la red está entrando en una nueva etapa en la que tanto la ofensiva como la defensa dependen de la inteligencia artificial. En el futuro, las empresas no sólo tendrán que enfrentar la presión generada por la expansión de los ataques automatizados, sino que también deberán depender de sistemas de protección de IA más avanzados para hacer frente a los riesgos de red en constante aumento.
Comentarios