
Resumen:
Investigadores de seguridad descubrieron recientemente que la autoridad india de certificación digital eMudhra/emSign había filtrado las claves privadas de ocho certificados intermedios. Estos certificados intermedios se utilizan para emitir certificados subordinados. Por lo tanto, los atacantes que obtienen las claves privadas pueden emitir certificados para que cualquier sitio web o servicio realice un secuestro de tipo man-in-the-middle.
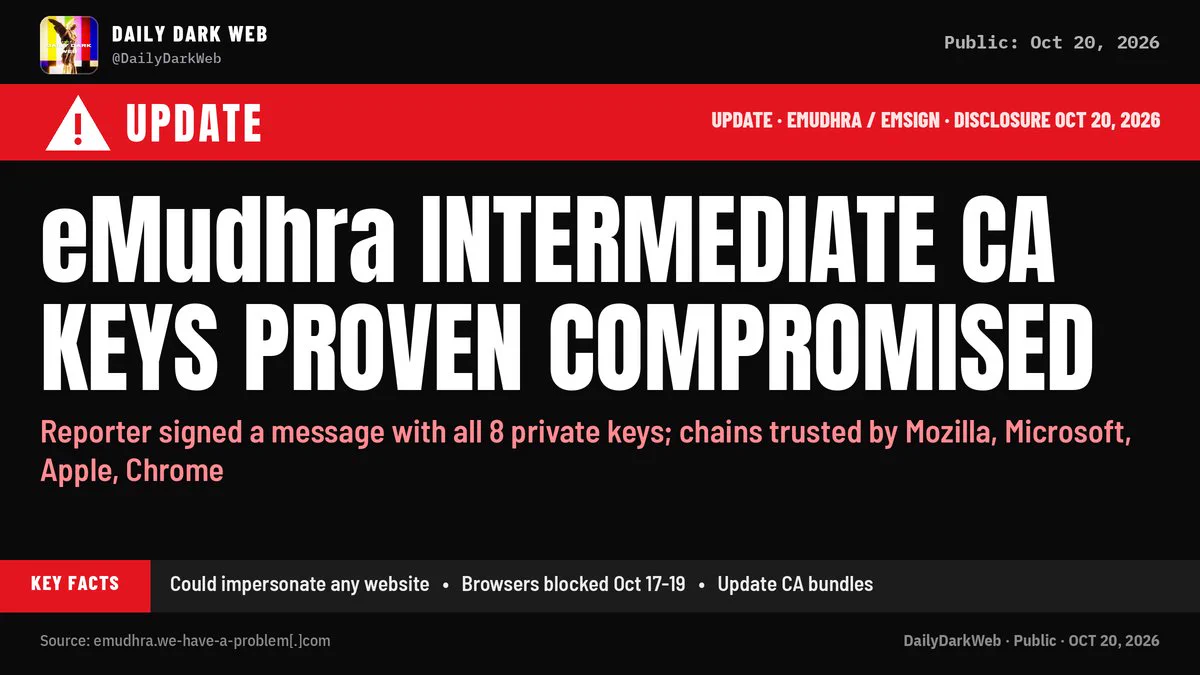
Lo que es aún más escandaloso es que la clave privada del certificado solo tiene cuatro caracteres. Normalmente, el contenido de la clave privada es muy largo. Nadie sabe cómo esta empresa india pudo ser tan escandalosa como para emitir un certificado con sólo una clave privada de cuatro dígitos y luego utilizar este certificado intermedio para firmar certificados para otros sitios web y servicios.
Para evitar el secuestro por parte de intermediarios, los navegadores Firefox, Google, Apple y Microsoft están publicando urgentemente actualizaciones o actualizando la lista de bloqueo de certificados para revocar todos los certificados problemáticos de eMudhra. Es decir, los navegadores convencionales no confían actualmente en ningún certificado subordinado firmado por el certificado problemático y los usuarios verán un mensaje de interceptación al acceder.
El problema es que algunos programas no proporcionan un mecanismo de revocación de certificados, por lo que estos certificados solo se pueden bloquear lanzando nuevas versiones. Actualmente, se han lanzado actualizaciones de software que incluyen Go, NSS, Python certifi, Rust, Electron, etc. Se recomienda que los usuarios de este software actualicen a la última versión de inmediato.
Según la información conocida actualmente, las claves privadas de estos certificados problemáticos no se filtran, pero se utilizan generadores de claves privadas defectuosos desde el momento de su emisión. El análisis publicado por la Fundación Mozilla muestra que los números enteros correspondientes a las ocho claves privadas de curva elíptica P-384 afectadas son menores que 256, y los valores reales son 4, 56, 66, 115, 155, 156, 230 y 237.
Si bien una clave privada P-384 normal debe tener aproximadamente 384 bits de aleatoriedad, estas claves solo tienen unos pocos bits de información válida, por lo que la clave real se puede encontrar rápidamente mediante métodos exhaustivos. Por supuesto, incluso si los investigadores de seguridad no publican la clave privada ahora, otros aún pueden encontrar la clave privada mediante métodos exhaustivos, por lo que estos certificados ya no son seguros.
En función de los problemas de certificados, se recomienda que los usuarios actualicen sus navegadores de manera oportuna y no utilicen versiones antiguas durante mucho tiempo. Es posible que algunas versiones antiguas no puedan actualizar la lista de revocación y, por lo tanto, no puedan bloquear certificados antiguos, lo que puede causar graves problemas de seguridad en el acceso diario.
Comentarios