
Resumen:
Según el medio tecnológico Tom's Hardware, los investigadores de seguridad descubrieron que una unidad flash USB de huellas dactilares Lenovo ThinkPlus FU100 afirmaba utilizar tecnología de cifrado AES-256, pero la tarjeta SD que almacenaba datos en su interior no estaba realmente cifrada. Alguien que obtenga el dispositivo puede potencialmente evitar el reconocimiento de huellas dactilares y leer datos simplemente quitando la carcasa.
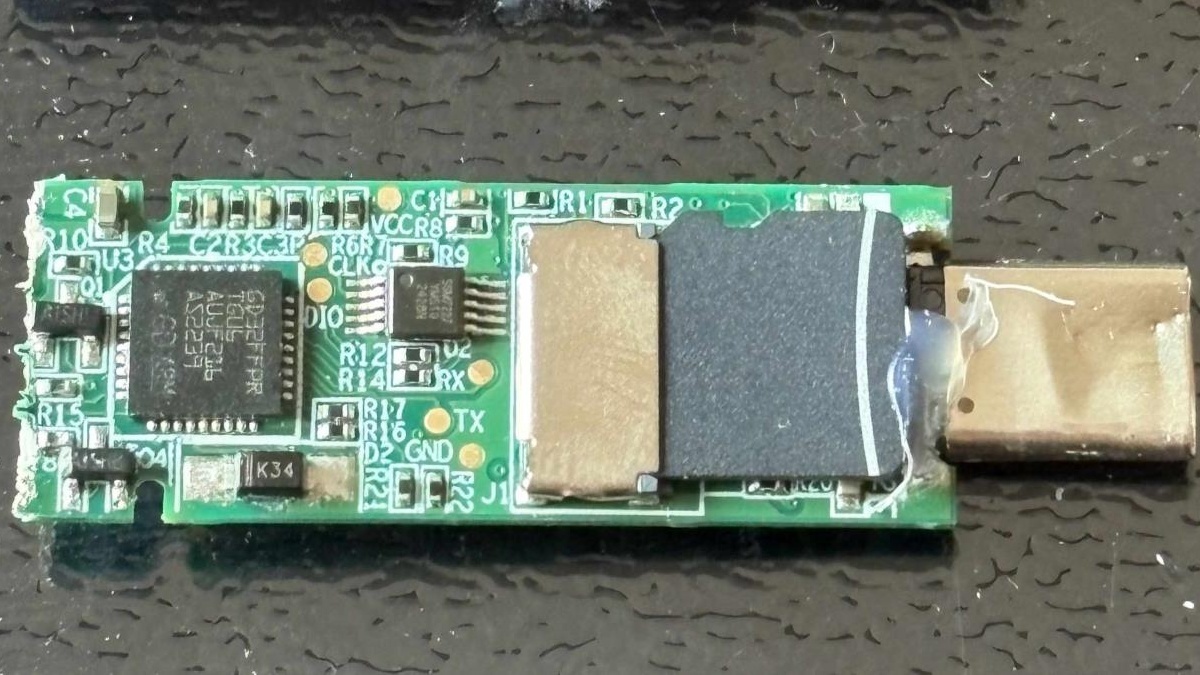
El investigador de seguridad Xusheng Li desmontó el FU100 el año pasado y presentó los resultados en una conferencia en marzo de este año. Descubrió que la función de reconocimiento de huellas dactilares de esta unidad flash USB solo se usaba para controlar la conexión USB y los datos en la tarjeta de memoria se guardaban en texto claro.
Li describe la FU100 como "una tarjeta SD en un estuche elegante". Cree que este caso demuestra que la "seguridad del hardware" que afirman algunos productos puede ser sólo marketing.
Posteriormente, Lenovo lanzó soluciones de reparación para unidades flash USB FU100, FU200, TU800 y unidades de estado sólido móviles TSD303. Los usuarios deben llamar a la línea directa de servicio china y optar por enviar el dispositivo para su reemplazo o esperar la actualización del firmware en el sitio. Lenovo recomienda que los usuarios hagan una copia de seguridad de sus datos con anticipación y recomienda encarecidamente borrar el dispositivo antes de devolverlo.
Lenovo califica la gravedad del aviso de seguridad relevante como
alta
. Entre las tres vulnerabilidades involucradas en el anuncio, una está relacionada con el software de configuración y puede permitir a los usuarios locales conectados eludir la autenticación del dispositivo e ingresar huellas digitales no autorizadas.Li también descubrió otra vulnerabilidad en la unidad de estado sólido móvil TSD303 de Lenovo. A diferencia del FU100, los datos del TSD303 están cifrados, pero el disco duro se conectó previamente mediante USB y envió la contraseña correcta en texto claro al software para compararla, y la contraseña puede ser interceptada.
La primera solución se implementó unos tres meses después de que se informara la vulnerabilidad, pero los investigadores descubrieron que la solución utilizaba una clave de cifrado que podía derivarse de un valor similar a una marca de tiempo y aún así no lograba proteger eficazmente los datos si el dispositivo era robado. Una solución de seguimiento, implementada a fines del año pasado, permite que la unidad verifique por sí sola las contraseñas ingresadas por el usuario para que la contraseña correcta nunca salga del dispositivo.
El informe indica que el mismo kit de desarrollo de software también es utilizado por otros nueve dispositivos de múltiples fabricantes, y que la mayoría de estos productos también pueden filtrar contraseñas a atacantes con las capacidades técnicas correspondientes. Los investigadores también descubrieron que otros dos dispositivos guardaban datos no cifrados en tarjetas microSD. En las diapositivas presentadas por Li, los nombres de los fabricantes relevantes han quedado ocultos.
En un estudio de seguimiento reciente que utilizó inteligencia artificial, Li utilizó la herramienta de programación Codex de OpenAI, junto con una herramienta de ingeniería inversa desarrollada por su empleador, para probar productos de almacenamiento y software de protección de otros fabricantes.
Los informes indican que el Codex se abrió en unos
7 minutos
Entramos en una herramienta de Netac y descubrimos que había una clave fija integrada en el programa y que la contraseña del usuario también estaba escrita en el registro de diagnóstico. En el momento del discurso de Li en marzo de este año, Netac aún no había lanzado un parche. El informe no indicó si el producto ya ha sido reparado.El estudio también involucró dos productos de protección de copia de archivos. Dichos productos permiten al destinatario ver los archivos pero intentan impedir que copien el contenido. Códice en unos
26 minutos
Reconstruyó la contraseña generada por el programa KakaSoft USB Copy Protection y descifró un archivo de prueba sin la contraseña del usuario. El mecanismo de protección Copy Secure de Nexcopy tarda unos10 minutos
fue violada por dentro.Además, Li descubrió dos cuentas ocultas con contraseñas relativamente simples en el producto YutianDun de SecZure. Según el informe, Li llama a estas cuentas "puertas traseras", pero esto no puede utilizarse para determinar que el fabricante tiene intenciones maliciosas.
Li declaró que no notificó a KakaSoft, Nexcopy o SecZure de los hallazgos relevantes con anticipación. Él cree que las unidades flash USB que han caído en manos de los atacantes son difíciles de recuperar o actualizar.
También citó una unidad flash USB de código abierto como un caso positivo. Aunque el dispositivo también utiliza una tarjeta microSD, implementa el cifrado correctamente y genera la clave a partir de la contraseña del usuario. El atacante lee la tarjeta de memoria por sí solo y no puede obtener directamente los datos que contiene.
Comentarios