Resumen:
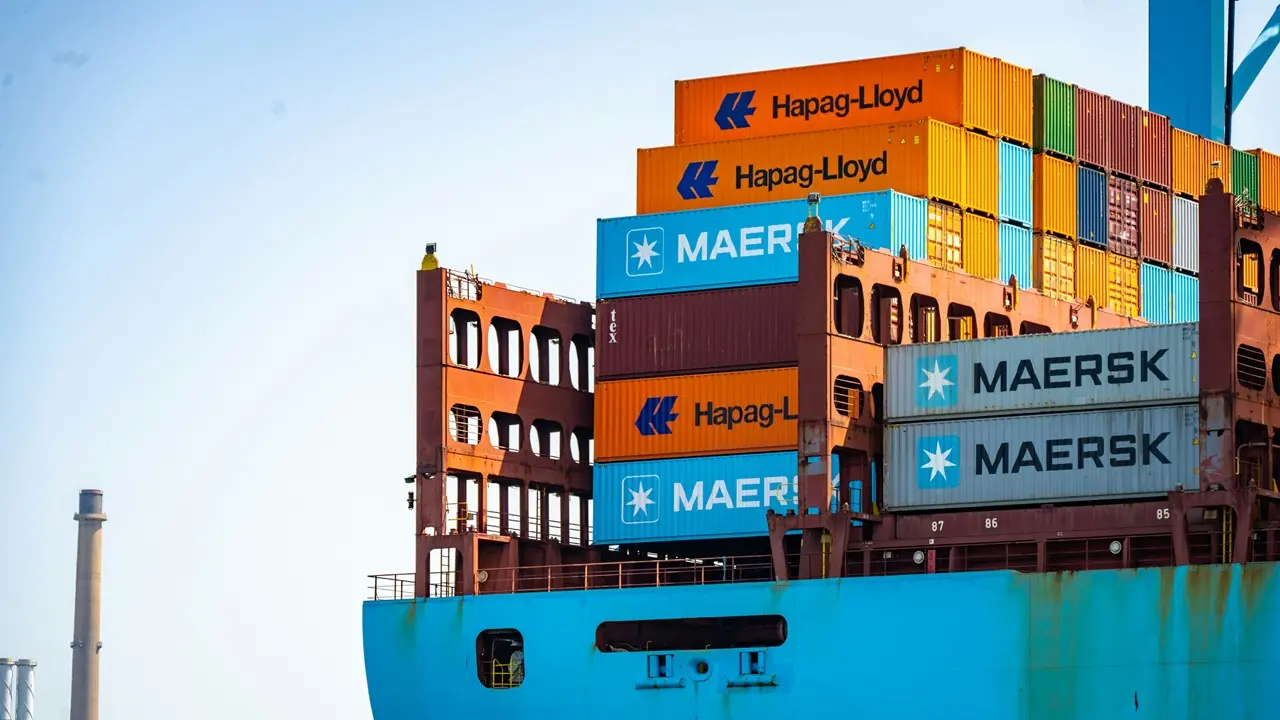
Maersk, el gigante mundial del transporte marítimo y la logística, reveló recientemente un incidente de seguridad cibernética. La compañía dijo que un actor de amenazas irrumpió en los sistemas de una filial previamente adquirida y robó algunos datos. Actualmente, la investigación pertinente aún está en curso y un grupo de ransomware llamado WhiteArmor se atribuyó públicamente la responsabilidad del ataque y exigió un rescate de 5 millones de dólares en Bitcoin a Maersk.
Maersk dijo que después de que el equipo de seguridad de red de la compañía descubrió la anomalía, inició una investigación lo antes posible. Según la información actual, el incidente involucró a un sistema local independiente y la compañía no ha encontrado evidencia de que se hayan filtrado datos confidenciales. Maersk enfatizó que el incidente no afectó a sus sistemas comerciales principales y que no se encontró que ningún sistema al que accedieran los clientes y socios a través de API, EDI y otras interfaces estuviera afectado.
La compañía afirmó además que no se espera que el incidente tenga un impacto en el negocio del cliente, y que los clientes aún pueden utilizar la plataforma de Maersk para la reserva de carga, la gestión del transporte y otras operaciones como de costumbre. Actualmente, diversos servicios de logística y envío mantienen operaciones normales.
Sin embargo, Maersk no reveló más detalles técnicos, incluida la situación específica del sistema afectado, el momento en que ocurrió el ataque, el método de intrusión y los tipos de datos que pueden estar involucrados.
Aunque Maersk se mantiene cautelosa sobre los detalles del incidente, los medios de ciberseguridad citaron información de inteligencia relevante diciendo que la organización de ransomware WhiteArmor publicó una declaración sobre el ataque en su sitio web de filtración de datos y exigió públicamente que Maersk pagara un rescate de 5 millones de dólares.
La organización mencionó directamente el negocio LF Logistics de Maersk en el mensaje, diciendo que esta empresa de logística por contrato original proporciona servicios de cumplimiento y cadena de suministro para muchas grandes marcas de consumo en todo el mundo. El atacante afirmó que 5 millones de dólares equivalen sólo a unas pocas horas de ganancias para Maersk y pidió a la empresa que se pusiera en contacto con ella en un plazo de 30 días y pagara el rescate, de lo contrario correría el riesgo de divulgación de datos.
La información pública muestra que LF Logistics tiene su sede en Hong Kong, China y es una empresa de gestión de la cadena de suministro y logística por contrato. En 2022, Maersk completará la adquisición de la empresa por 3.600 millones de dólares y la integrará en su propio territorio logístico.
WhiteArmor afirma que ha robado aproximadamente 100 GB de datos de la plataforma OCF relacionados con LF Logistics y tiene una gran cantidad de información confidencial. Según el contenido publicado por la organización, se dice que los datos filtrados incluyen aproximadamente 30.000 registros de conductores, información de contraseñas almacenada en texto claro, 33 cuentas de administrador SUPER_ADMIN con los privilegios más altos, recibos de entrega firmados y una gran cantidad de registros de datos relacionados con inventario, órdenes de compra y avisos de envío anticipados.
Además, el atacante también afirmó haber obtenido más de 27.000 registros de dispositivos móviles, que contenían información como números de teléfono, direcciones de correo electrónico y códigos de identificación IMEI del dispositivo. Algunas agencias de seguridad de terceros citaron datos relevantes y señalaron que también pueden involucrar registros de almacenamiento, cuentas de empleados, documentos de logística, etc., pero estas afirmaciones no han sido verificadas de forma independiente.
Maersk aún no ha confirmado las acusaciones anteriores. La compañía dijo que la investigación aún está en curso y que en el futuro se proporcionarán más actualizaciones a los clientes y socios en función de la situación.
Maersk también enfatizó que la compañía cuenta con estrictos mecanismos de gestión de seguridad de red y respuesta a incidentes, con el objetivo de detectar y prevenir incidentes de seguridad tanto como sea posible y minimizar el impacto en el negocio de los clientes. En investigaciones posteriores queda por revelar si este incidente se ampliará aún más y la autenticidad de los datos reclamados por los atacantes.
Comentarios