Resumen:
Informes completos de medios coreanos como la Agencia de Noticias Yonhap, Hankyoreh y Korea Economy del día 6 indican que muchos bancos en Corea del Sur han sido atacados recientemente por piratas informáticos uno tras otro y se ha filtrado información personal. Se sospecha que la inteligencia artificial (IA) está involucrada.
Según la Agencia de Noticias Yonhap y el sector financiero coreano, muchos bancos en Corea del Sur han sido atacados por piratas informáticos recientemente. Se filtró alrededor de 25.000 información de clientes de Shinhan Bank, 119 información de clientes de KB Kookmin Bank, 89 información de clientes de Hana Bank y se filtró información de 11 empleados subcontratados de BNK Busan Bank. También se produjeron ataques sospechosos de utilizar IA en cajas de ahorros, compañías de préstamos y mutuas financieras.
En este ataque, hubo signos de abuso de la herramienta de seguridad de red de código abierto ARTEX. Según la Agencia de Noticias Yonhap, ARTEX puede llamar a varios modelos de IA, como Claude de Anthropic y GPT de OpenAI. Originalmente se utilizó para ayudar a las organizaciones a descubrir vulnerabilidades de red, pero se sospecha que los piratas informáticos abusan de él en sus ataques. Para evitar el seguimiento, el atacante utilizó más de 20 direcciones IP en más de 10 países, incluidos Estados Unidos, Japón y Alemania. La identidad del sospechoso aún no ha sido determinada.
El presidente surcoreano, Lee Jae-myung, pidió una investigación exhaustiva y la formulación de contramedidas. El día 6, instó además a que los sistemas de seguridad de los sectores privados y los sistemas centrales nacionales sean inspeccionados lo antes posible y que se tomen inmediatamente las medidas de cifrado de seguridad necesarias.
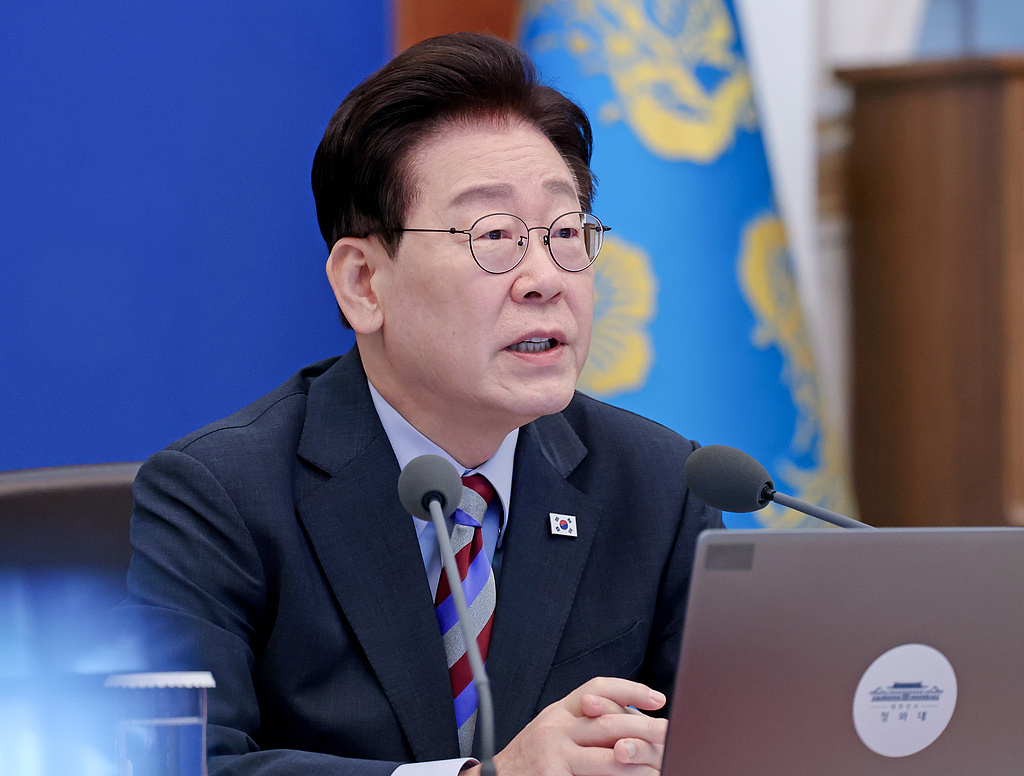
Lee Jae-myung declaró en la reunión del Consejo de Estado del día 6 que es difícil hacer frente a la evolución de las amenazas cibernéticas confiando únicamente en la reparación después del accidente. Es necesario tener capacidades de detección preventiva y capacidades de seguridad para bloquear ataques de forma proactiva. Hizo hincapié en que "la velocidad es esencial" y pidió acelerar el desarrollo y la promoción de la tecnología de IA dedicada a la seguridad de la red, diciendo: "Es hora de reformar integralmente el modelo de seguridad social para adaptarlo a la era de la IA".
Según el informe de la Agencia de Noticias Yonhap del día 6, la Agencia de Policía Nacional de Corea del Sur inició oficialmente una investigación sobre los ataques cibernéticos sufridos por siete instituciones financieras el mismo día, acusando a los piratas informáticos de violar la "Ley de Redes de Información y Comunicaciones". Un equipo de investigación de ciberterrorismo compuesto por 28 miembros es responsable de la investigación.
Los medios coreanos dijeron que los bancos están promoviendo medidas de seguridad. Shinhan Bank planea realizar inspecciones periódicas de seguridad en un total de 317 puntos de su sitio web, aplicaciones móviles y sistemas internos el próximo mes; Kookmin Bank planea introducir nuevos sistemas de detección de intrusiones, sistemas de bloqueo y firewalls web durante este año. Ambos bancos dijeron que las medidas pertinentes fueron planificadas con antelación y no tuvieron nada que ver con el incidente.
Las tres principales agencias de calificación crediticia de Corea del Sur también han comenzado a evaluar el impacto de este incidente. Además de las multas y sanciones de suspensión de negocios que los bancos pueden enfrentar, también examinarán si el daño a la reputación del banco y la pérdida de clientes afectarán su calificación crediticia.
Comentarios