
Resumen:
Microsoft respondió recientemente a los problemas de seguridad de Windows. Ante la solución única de más de 1.100 vulnerabilidades de seguridad de Windows en octubre de 2026, la empresa enfatizó que esto no significa que la seguridad de Windows 11 esté disminuyendo. En cambio, muestra que Microsoft está utilizando tecnología de inteligencia artificial para examinar el código de software a mayor escala y más profundamente para descubrir y solucionar problemas de seguridad que pueden haber sido ignorados en el pasado.
Sin embargo, Microsoft también emitió una advertencia que merece atención: con el desarrollo de la tecnología de inteligencia artificial, es posible que los atacantes ahora solo necesiten unas pocas horas para analizar los parches de seguridad publicados por Microsoft, deducir a la inversa el principio de la vulnerabilidad y desarrollar las herramientas de ataque correspondientes.
Según la Guía de actualización de seguridad de octubre de 2026 de Microsoft, ese mes los productos de Microsoft solucionaron un total de 1413 CVE (vulnerabilidades y números de exposición comunes), de los cuales 1102 fueron solucionados por el propio sistema Windows. Esta cifra supera con creces los meses regulares anteriores y continúa la tendencia de un fuerte aumento en la cantidad de divulgaciones de vulnerabilidades de seguridad en la segunda mitad de 2026.
El crecimiento en el número de correcciones de vulnerabilidades de Windows es particularmente notable. El número de vulnerabilidades corregidas por Windows cada mes en 2026 aumentará significativamente en comparación con 2025.
Entre ellos, se repararon 413 artículos en julio de 2026, 233 artículos se repararon en agosto, 726 artículos se repararon en septiembre y aumentó a 1,123 artículos en octubre. A modo de comparación, Windows solo solucionó 134 vulnerabilidades en octubre de 2025.
Microsoft cree que este cambio no puede entenderse simplemente como que Windows se vuelve más inseguro. En el pasado, es posible que algunas vulnerabilidades de seguridad hayan estado ocultas en enormes bases de código durante mucho tiempo y solo entraron en el proceso de reparación hasta que investigadores externos las descubrieron e informaron, o los atacantes comenzaron a explotarlas. Ahora que Microsoft ha comenzado a utilizar sistemas de inteligencia artificial para escanear más código y buscar de manera proactiva posibles fallas de seguridad, la cantidad de vulnerabilidades descubiertas y divulgadas naturalmente ha aumentado.
Nuno Costa, jefe del Departamento de Entrega y Servicio de Windows de Microsoft, dijo que el número de vulnerabilidades por sí solo no refleja completamente el nivel de seguridad del sistema operativo. Más importante aún, las empresas pueden detectar vulnerabilidades, solucionar problemas e implementar medidas de protección de seguridad en los dispositivos de los usuarios de manera oportuna.
Microsoft también enfatizó que la divulgación pública de información sobre vulnerabilidades no es un simple aumento de los riesgos de seguridad, sino que permite a los investigadores de seguridad y administradores de TI empresariales comprender con mayor precisión el alcance del impacto, la gravedad y los métodos de reparación de la vulnerabilidad, para tomar medidas de protección específicas.
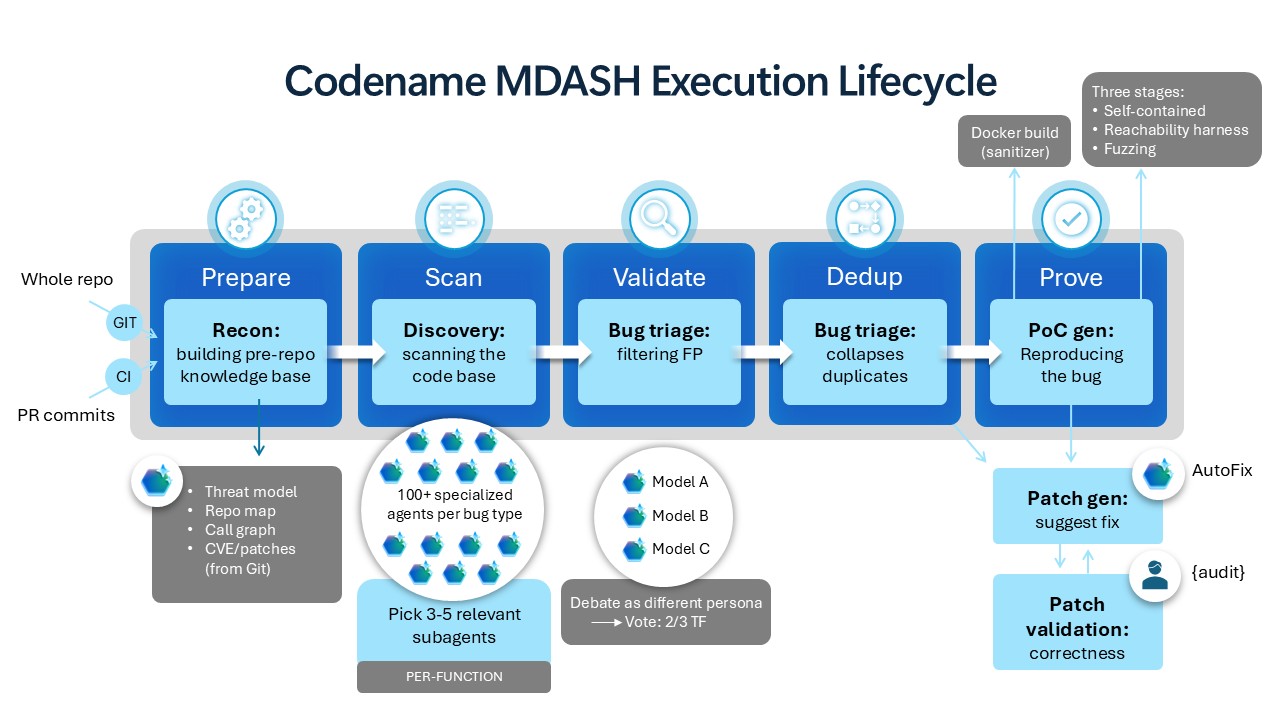
Para mejorar la eficiencia del descubrimiento de vulnerabilidades, Microsoft está utilizando a gran escala un sistema de escaneo de seguridad con inteligencia artificial llamado MDASH. El sistema combina el propio modelo de seguridad de Microsoft, así como la tecnología de sus socios, incluido Anthropic Mythos, y utiliza un agente de inteligencia artificial especialmente diseñado para encontrar y verificar vulnerabilidades potenciales.
La inteligencia artificial no sólo puede ayudar a identificar anomalías en el código, sino también ayudar a los ingenieros a determinar qué versiones de Windows están afectadas, qué consecuencias puede tener la vulnerabilidad y qué medidas de reparación se deben tomar. Sin embargo, Microsoft enfatizó que la inteligencia artificial no ha reemplazado a los ingenieros de seguridad y que los ingenieros humanos siguen siendo responsables del juicio final sobre vulnerabilidades y las decisiones de reparación.
Sin embargo, la aplicación de la inteligencia artificial en el campo de la seguridad es un arma de doble filo. Microsoft señaló que la IA no sólo puede ayudar a los defensores a descubrir vulnerabilidades más rápido, sino también ayudar a los atacantes a encontrar fallas de seguridad no solucionadas e incluso analizar parches que se han lanzado para deducir problemas existentes en el código original.
En el pasado, los atacantes a menudo tenían que invertir un tiempo considerable estudiando el código del software para comprender cómo funcionaba una vulnerabilidad. Pero ahora, después de que Microsoft haga público el parche, los atacantes pueden usar IA para comparar rápidamente los cambios de código antes y después de la corrección, localizar las partes modificadas y luego inferir las condiciones desencadenantes de la vulnerabilidad.
Esto significa que después de que se lanza un parche de seguridad, los dispositivos de los usuarios no se volverán seguros automáticamente de inmediato. Mientras los usuarios no hayan instalado actualizaciones, pueden encontrarse en una etapa riesgosa conocida como "Patch Gap".
Microsoft advirtió específicamente que el proceso para que los atacantes utilicen IA para analizar parches y desarrollar exploits ahora puede reducirse a horas en lugar de días o incluso semanas como antes.
Jeremy Chapman, director de trabajo de Microsoft 365 con clientes de Windows, advirtió anteriormente que las empresas ya no deberían retrasar las actualizaciones de seguridad mensuales durante tres días o más como en el pasado. Él cree que si se implementan actualizaciones de seguridad críticas semanas después de su lanzamiento, habrá tiempo suficiente para que los atacantes puedan usar la IA para analizar rápidamente las vulnerabilidades.
Los datos de diagnóstico de dispositivos empresariales publicados por Microsoft también muestran que la velocidad de implementación de las actualizaciones de seguridad aún no es la ideal. En la muestra recopilada en agosto de 2026, dos semanas después del lanzamiento de la actualización de seguridad, menos de la mitad de los dispositivos empresariales tenían la actualización instalada; cuatro semanas después del lanzamiento, aproximadamente una cuarta parte de los dispositivos aún no tenían instalada la actualización correspondiente.
Esto significa que incluso si Microsoft ha completado las correcciones de vulnerabilidades, una gran cantidad de dispositivos empresariales aún pueden estar expuestos a riesgos de seguridad conocidos durante un período de tiempo considerable.
Por lo tanto, Microsoft espera que las empresas cambien sus estrategias tradicionales de gestión de actualizaciones y ya no consideren las actualizaciones de seguridad como tareas de mantenimiento de rutina que pueden implementarse lentamente en un ciclo fijo. En cambio, deberían incorporar el tiempo de implementación real después de la reparación de la vulnerabilidad en el sistema general de gestión de seguridad.
Vale la pena señalar que la actualización de seguridad de octubre de 2026 también contiene una vulnerabilidad de omisión de la función de seguridad del Shell de Windows que se descubrió que estaba explotada, con el número CVE-2026-96951. Además, se ha divulgado públicamente una vulnerabilidad de elusión de una característica de seguridad de .NET Framework.
Microsoft cree que en el futuro, la gestión de la seguridad dependerá cada vez más de la prioridad del riesgo, en lugar de simplemente determinar el orden de las actualizaciones en función del número de vulnerabilidades. Las empresas deben priorizar la protección de los dispositivos que se conectan directamente a Internet, la infraestructura de autenticación y los sistemas que contienen datos críticos.
Para los usuarios comunes de Windows 11, el mensaje que transmite este incidente es relativamente sencillo: el aumento en el número de vulnerabilidades solucionadas por Microsoft no significa que el sistema deba volverse más vulnerable, pero la puntualidad de las actualizaciones de seguridad se está volviendo más importante que nunca.
Especialmente cuando la IA puede acelerar la investigación de vulnerabilidades y el desarrollo de herramientas de ataque, si los usuarios retrasan las actualizaciones del sistema durante mucho tiempo, pueden permitir que las fallas de seguridad ya reveladas se conviertan en puntos de entrada para los ataques. Microsoft recomienda que los usuarios instalen actualizaciones de seguridad acumulativas mensuales lo antes posible y no retrasen la implementación de parches durante largos períodos de tiempo sin una buena razón.
Este cambio también significa que la seguridad de la red está entrando en una nueva etapa. La inteligencia artificial está mejorando simultáneamente la eficiencia de los fabricantes de software para descubrir vulnerabilidades y de los piratas informáticos para explotarlas, y los ciclos de ataque y defensa entre las dos partes se han comprimido enormemente. En el futuro, el nivel de seguridad de los sistemas operativos no sólo dependerá de cuántas vulnerabilidades puedan descubrir los fabricantes, sino también de la rapidez con la que se pueda completar todo el proceso, desde el descubrimiento de la vulnerabilidad, la publicación del parche hasta la implementación final en cada dispositivo.
Comentarios