Resumen:
Microsoft lanzó recientemente oficialmente LiteBox 0.1, que es la primera versión oficial de su proyecto de seguridad de código abierto LiteBox. El proyecto fue desarrollado conjuntamente por ingenieros de Microsoft y otros participantes. El objetivo es utilizar el lenguaje Rust y la tecnología de seguridad de virtualización de Linux para crear un sistema operativo de biblioteca específicamente para el aislamiento de la zona de pruebas de aplicaciones.
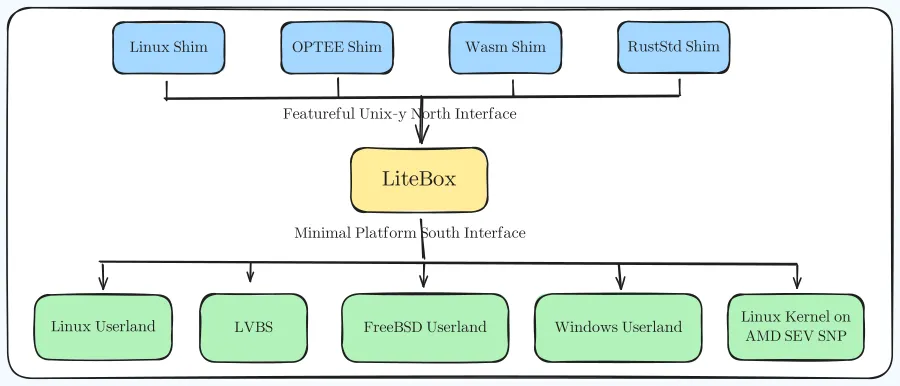
LiteBox se dará a conocer públicamente en febrero de 2026. En ese momento, Microsoft lo describió como un sistema operativo de biblioteca centrado en la seguridad. El objetivo de su diseño no era reemplazar el sistema operativo tradicional, sino servir como una capa de aislamiento de seguridad entre las aplicaciones y el núcleo del sistema operativo ordinario, proporcionando protección adicional para entornos que necesitan ejecutar código que no es de confianza o aplicaciones de alto riesgo.
En comparación con las máquinas virtuales tradicionales, LiteBox presta más atención a los escenarios de aplicaciones sandbox. Puede utilizar los mecanismos de seguridad relacionados con la virtualización de Linux para establecer un entorno de aislamiento con soporte de virtualización de hardware, permitiendo que las aplicaciones se ejecuten en un espacio de ejecución más restringido.
Otra característica principal de LiteBox es el uso de Rust para el desarrollo. Rust puede reducir los desbordamientos del búfer, el uso después de la liberación y otras vulnerabilidades comunes de seguridad de la memoria a través de mecanismos de seguridad de la memoria en tiempo de compilación, lo cual es especialmente importante para un componente de seguridad de bajo nivel responsable de aislar y proteger otros programas.
En el diseño mostrado anteriormente por Microsoft, LiteBox puede hacer uso de la seguridad basada en virtualización de Linux, que es un mecanismo de seguridad basado en la virtualización de Linux, que permite a LiteBox actuar como un kernel seguro y proteger el kernel invitado que se ejecuta normalmente a través del hardware de virtualización.
Una ventaja importante que aporta esta arquitectura es que LiteBox no se limita a un único entorno de sistema operativo. Microsoft prevé que se puede utilizar para ejecutar aplicaciones Linux de forma aislada en Linux y también se puede utilizar para ejecutar programas Linux de forma segura en un entorno Windows. También puede servir para otros escenarios que requieren un mayor aislamiento y seguridad del programa.
Desde una perspectiva arquitectónica, LiteBox está más cerca de un "sistema operativo de biblioteca" que de un sistema operativo tradicional en el sentido completo. Library OS generalmente no proporciona un entorno de sistema operativo grande que contenga una gran cantidad de funciones generales, pero proporciona componentes del sistema lo más optimizados posible de acuerdo con las necesidades de aplicaciones específicas. Esto reduce la superficie de ataque del entorno operativo al tiempo que reduce el tamaño del código que debe mantenerse y protegerse.
Esto es especialmente importante para los entornos sandbox. Una aplicación tradicional a menudo necesita depender de una gran cantidad de servicios del sistema operativo y componentes del sistema cuando se ejecuta, pero LiteBox espera proporcionar solo algunas de las capacidades que la aplicación realmente necesita y aislar los recursos restantes del sistema fuera del sandbox.
LiteBox 0.1 es todavía una versión muy temprana. La primera versión lanzada por Microsoft no proporcionaba una gran cantidad de instrucciones de actualización detalladas. La compañía dijo que las versiones futuras proporcionarán un registro de cambios más completo. Esto significa que el significado más importante de la versión 0.1 es confirmar que el proyecto ha entrado en la etapa de lanzamiento de la versión oficial, en lugar de que LiteBox se haya convertido en una plataforma de seguridad madura a nivel de producción.
Cuando Microsoft reveló anteriormente LiteBox, el código del proyecto se había desarrollado utilizando métodos de código abierto. El lanzamiento de la primera versión oficial también muestra que Microsoft continúa promoviendo este proyecto, en lugar de detener las actualizaciones después del lanzamiento público inicial como algunos proyectos experimentales de código abierto.
Las aplicaciones potenciales de LiteBox son muy amplias. A medida que los ataques a la cadena de suministro de software, los códigos maliciosos, los complementos de terceros y el código generado por inteligencia artificial se vuelven cada vez más comunes, colocar programas no completamente confiables en entornos aislados independientes para su ejecución se ha convertido en una importante estrategia de seguridad.
Especialmente en la era de la IA, es posible que las aplicaciones necesiten ejecutar automáticamente código generado por modelos o desde Internet. Si estos programas se pueden ejecutar en un entorno operativo optimizado protegido por tecnología de virtualización, incluso si el programa en sí tiene vulnerabilidades o contiene comportamiento malicioso, su capacidad para acceder al sistema host se puede restringir tanto como sea posible.
Desde esta perspectiva, LiteBox no es simplemente otro proyecto de código abierto lanzado por Microsoft para la comunidad Linux, sino que puede convertirse en un componente subyacente del futuro sistema informático seguro de Microsoft. El diseño de Rust, la virtualización y el sistema operativo de biblioteca que adopta también es consistente con la tendencia general actual en el campo de la seguridad del sistema operativo de reducir las superficies de ataque, fortalecer el aislamiento y mejorar la seguridad de la memoria.
Sin embargo, LiteBox aún no puede considerarse como un producto que pueda reemplazar a Docker, las máquinas virtuales u otras tecnologías sandbox maduras. Todavía se encuentra en las primeras etapas de desarrollo y el rendimiento real, la compatibilidad, los límites de seguridad y la confiabilidad en los entornos de producción deben verificarse aún más con versiones posteriores y aplicaciones reales.
El mayor significado del lanzamiento de LiteBox 0.1 por parte de Microsoft esta vez es demostrar que el proyecto ha seguido desarrollándose activamente después de que se hizo público por primera vez y ha dado oficialmente el paso del lanzamiento versionado. A medida que las funciones posteriores sigan mejorando, si LiteBox puede convertirse en una infraestructura de aislamiento verdaderamente segura con un valor de aplicación generalizado se convertirá en una dirección que merecerá atención continua.
Más información:
https://github.com/microsoft/litebox/releases/tag/v0.1.0
Comentarios