
Resumen:
En la noche del 11 al 12 de octubre, los congeladores y equipos de refrigeración de muchos supermercados franceses se calentaron repentinamente. El atacante cambió el sistema de refrigeración al modo de descongelación, lo que provocó que el equipo calentara los componentes de refrigeración para derretir el hielo; Los fiscales de París dijeron que la temperatura de algunos equipos aumentó a 50 grados centígrados y que algunos incluso se incendiaron. Las tiendas se han visto obligadas a tirar los alimentos refrigerados y congelados, y las pérdidas asociadas podrían ascender a millones de euros. Los medios franceses informaron que más de 400 tiendas se han visto afectadas; Carrefour dijo que alrededor de 80 tiendas se vieron afectadas, el grupo Les Mousquetaires al que pertenecen Intermarché y Netto dijo que más de 300 tiendas se vieron afectadas y Monoprix dijo que alrededor del 5% de las tiendas se vieron afectadas. Coopérative U dijo que 80 de sus aproximadamente 2.000 tiendas estaban experimentando problemas.
La agencia francesa de ciberseguridad CERT-FR confirmó que varios sistemas de control remoto de equipos de refrigeración estaban comprometidos, involucrando las series Danfoss AK-SM y AK-SC, así como los sistemas de supervisión XWEB y Dixell XWEB de Copeland. Danfoss dijo que la mayoría de los dispositivos afectados son controladores más antiguos, incluidos el AK-SM 800 y el AK-SC 355. Los fiscales de París han iniciado una investigación, pero hasta ahora no se ha anunciado la identidad del atacante, el método de intrusión y si el atacante aprovechó vulnerabilidades conocidas.
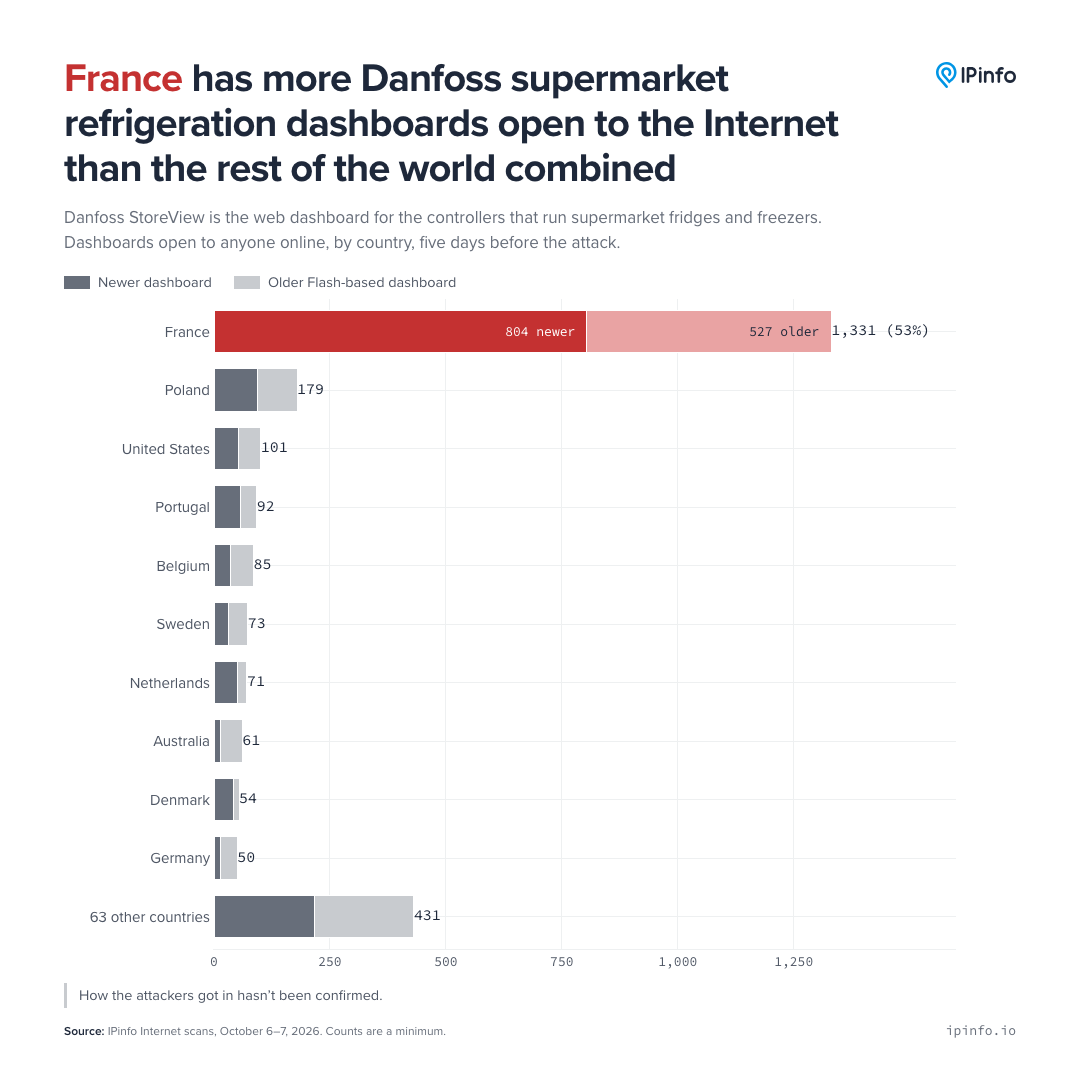
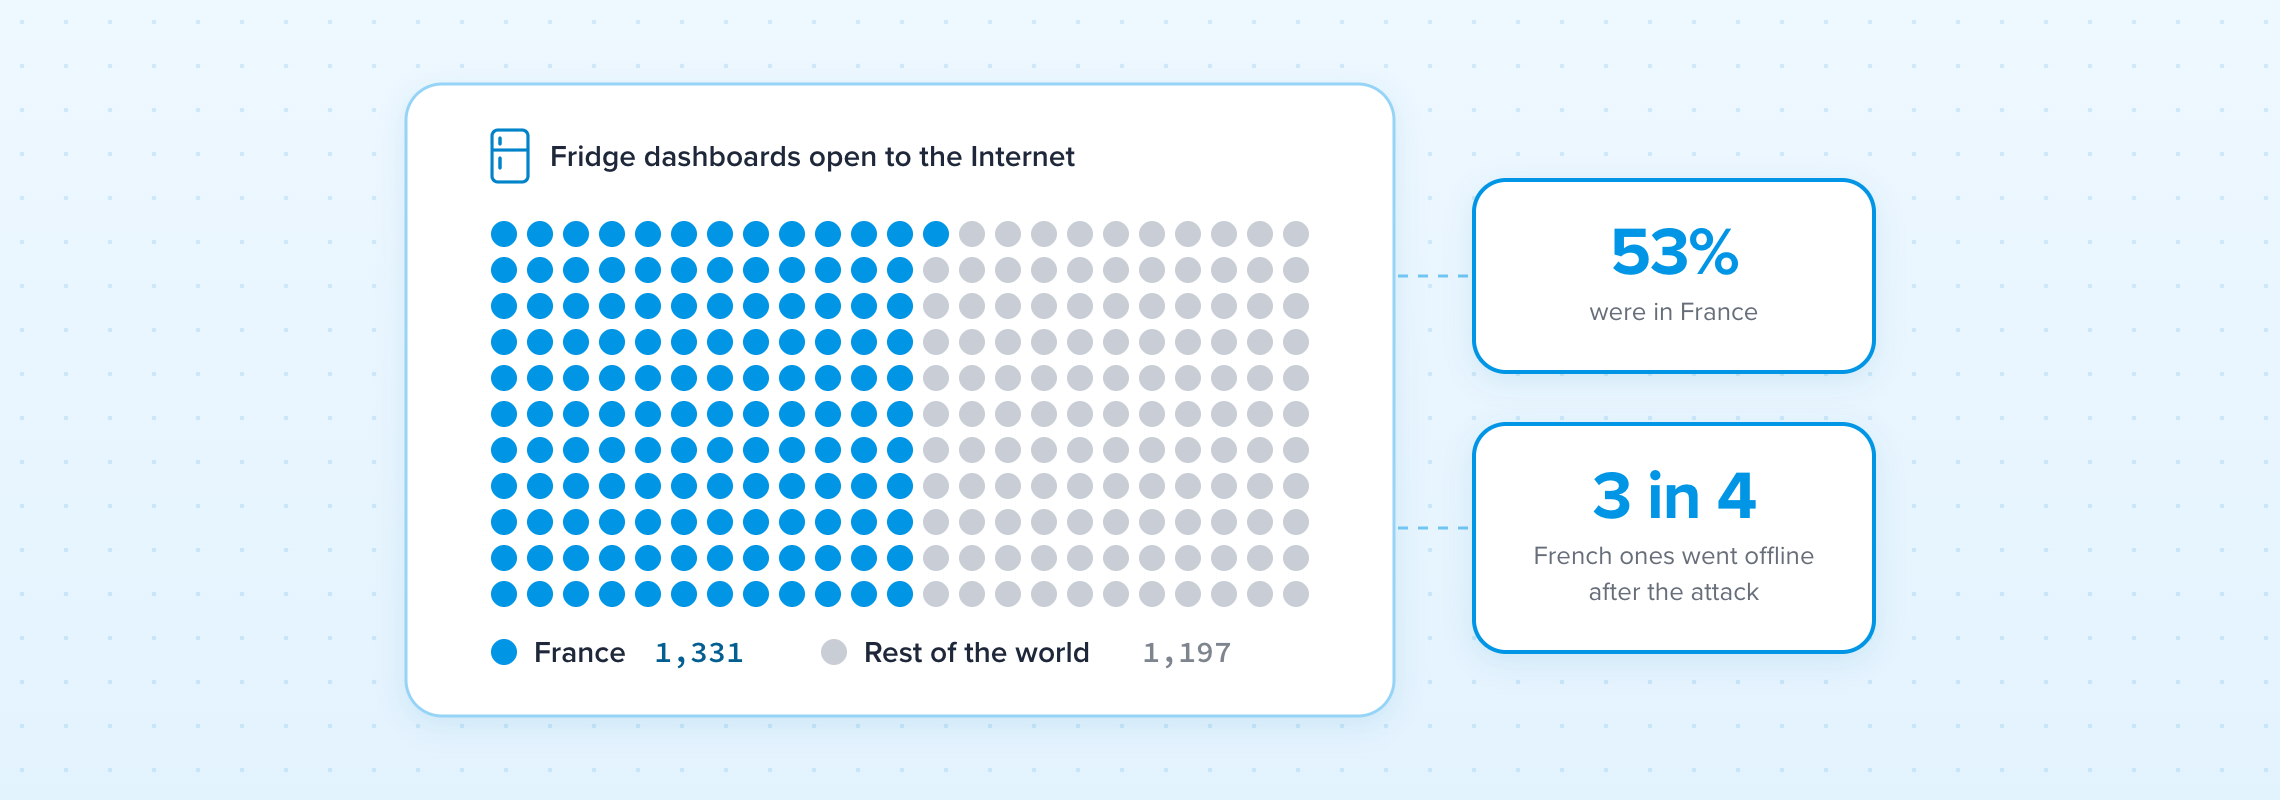
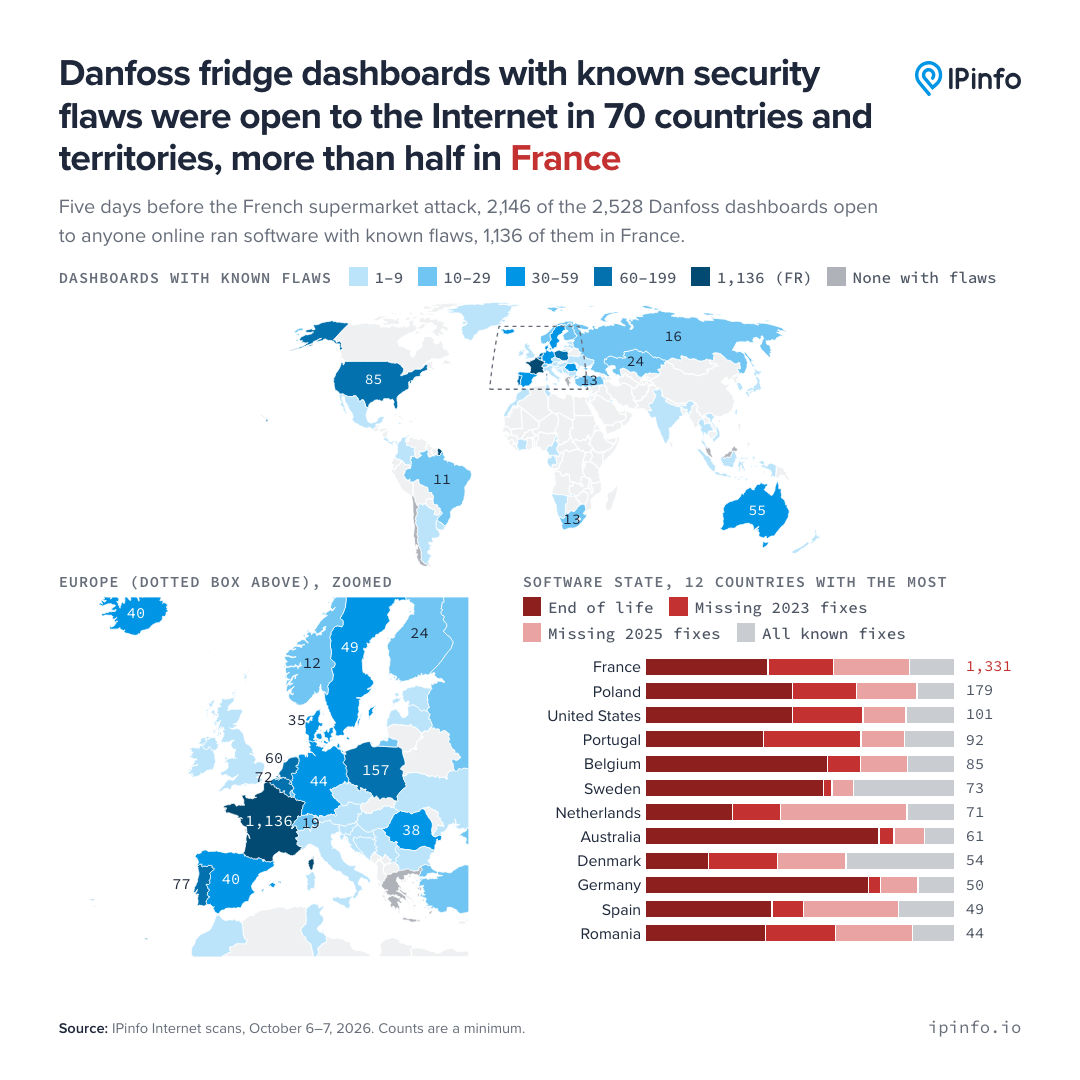
La empresa de datos de direcciones IP IPinfo revisó los registros de escaneo de Internet antes del incidente y descubrió que del 6 al 7 de octubre, unos cinco días antes del ataque, un total de 2.528 paneles de control Danfoss StoreView en todo el mundo eran accesibles desde la red pública, de los cuales 1.331 estaban en Francia, lo que representa el 53% del total; los 1.197 restantes se distribuyeron en otros 72 países y regiones. Francia tiene más exposiciones que todas las demás regiones juntas, seguida de Polonia con 179, Estados Unidos con 101, Portugal con 92 y Bélgica con 85. Las estadísticas aquí son paneles de control de redes públicas que se pueden descubrir mediante escaneo, lo que no equivale al número de supermercados, ni significa que todos los paneles hayan sido comprometidos; IPinfo señaló que una dirección IP no siempre corresponde a una tienda, y el número es sólo una estimación mínima basada en IPv4 y su puerto de escaneo.
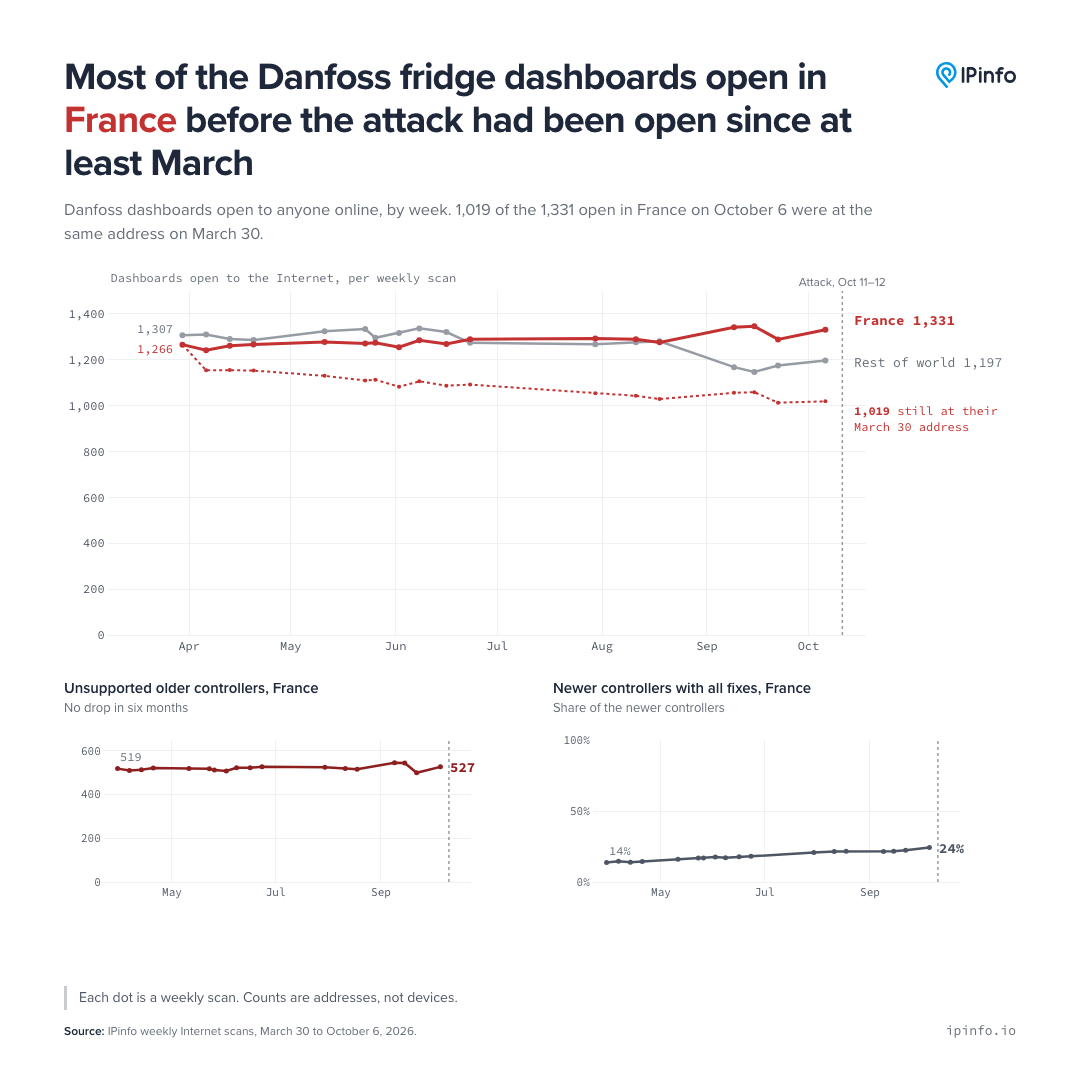
Estos paneles de control no aparecieron repentinamente en línea después del incidente. Los escaneos semanales de IPinfo desde finales de marzo de 2026 muestran que entre 2.464 y 2.622 paneles de control Danfoss están expuestos cada semana en todo el mundo, y aproximadamente la mitad de ellos se encuentran en Francia. De los 1.331 paneles franceses descubiertos en el escaneo de octubre, 1.019 aparecieron en la misma dirección IP el 30 de marzo, lo que indica que muchos dispositivos habían estado expuestos durante al menos medio año. Aunque la proporción de actualizaciones de software para dispositivos franceses aumentó del 14% en marzo al 24% en octubre, el progreso ha sido lento.
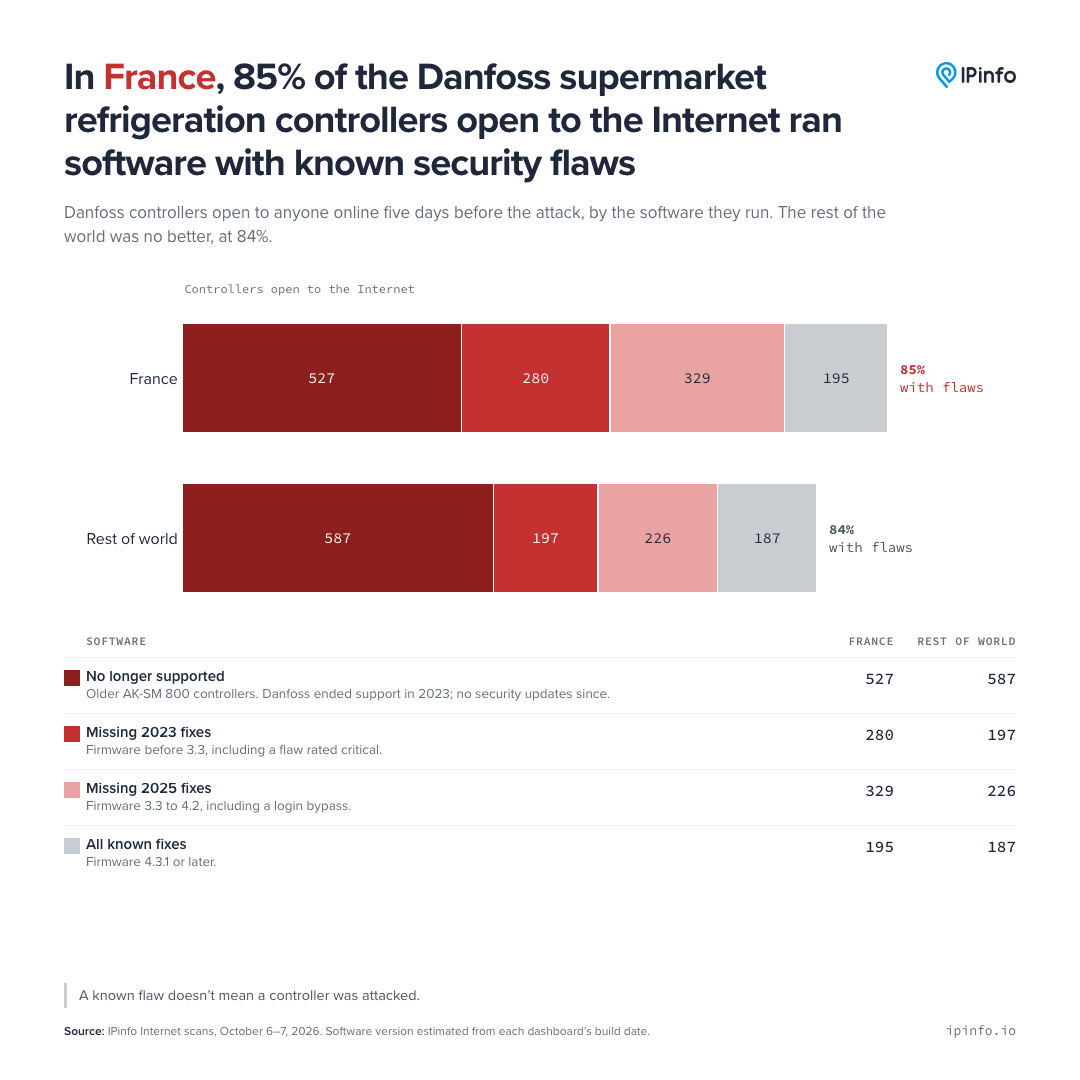
IPinfo descubrió que 1.136 de los paneles de control analizados en Francia, aproximadamente el 85%, ejecutaban software con fallos de seguridad conocidos; la proporción en otros países y regiones también fue de alrededor del 84%, lo que indica que el problema en Francia se debe principalmente a la gran cantidad de dispositivos expuestos a la red pública, en lugar de que su tasa de parcheo sea significativamente peor que en otros lugares. De los dispositivos vulnerables en Francia, 527 son controladores más antiguos que Danfoss ha dejado de brindar soporte; A 280 les faltan las correcciones de seguridad de 2023 y a otros 329 les faltan las correcciones de 2025. El antiguo AK-SM 800 dejó de soportar el ciclo de vida en 2023. Ese mismo año, investigadores de seguridad revelaron una vulnerabilidad que puede evitar el inicio de sesión; Los controladores más nuevos también pueden carecer de parches posteriores si no se actualizan al firmware correspondiente.
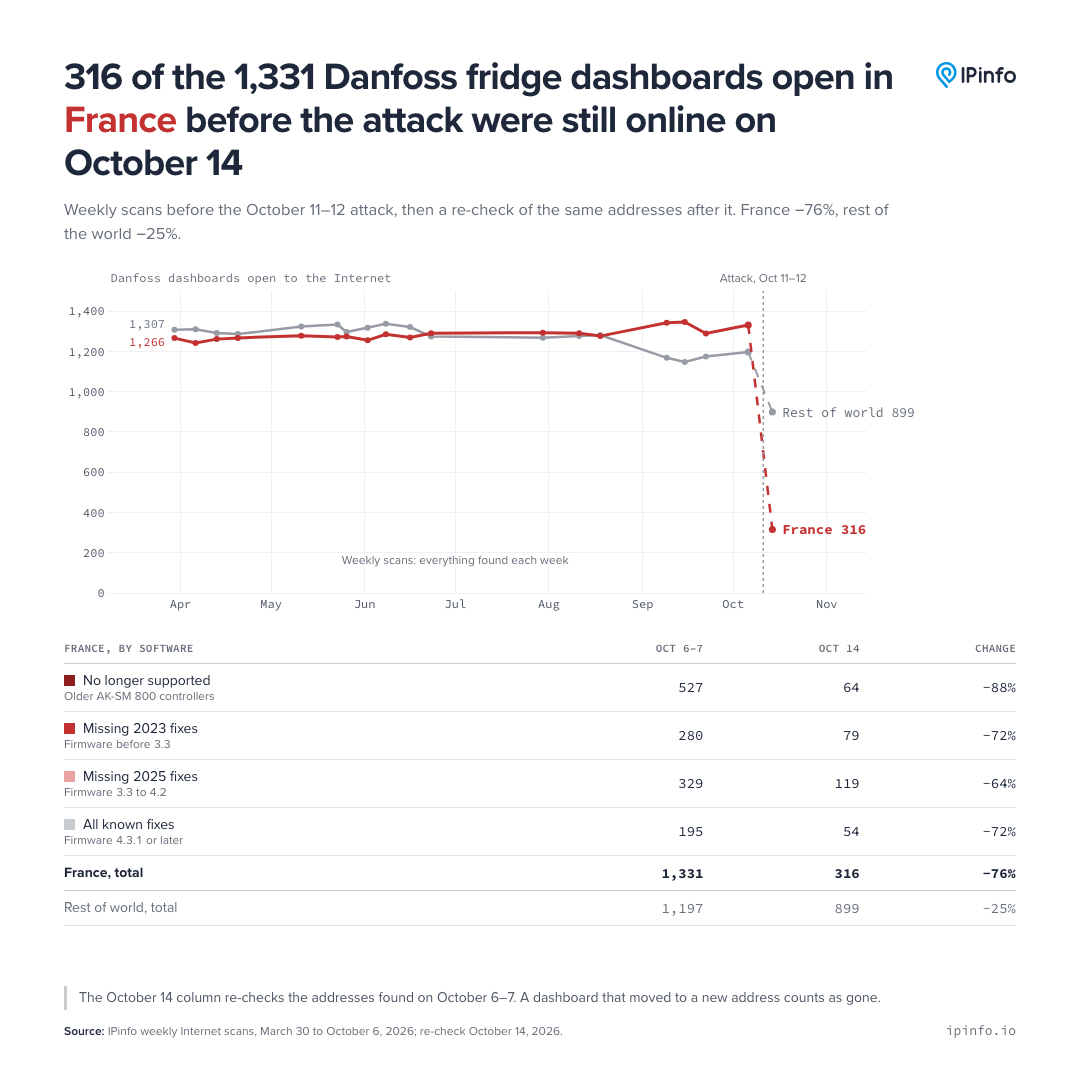
Después del ataque, el número de exposiciones de la red pública disminuyó rápidamente. En un análisis realizado por IPinfo el 14 de octubre, sólo 316 de las 1.331 direcciones francesas originales seguían en línea, una disminución de aproximadamente el 76%; la cantidad de controladores antiguos que habían dejado de admitir se redujo de 527 a 64, e incluso la cantidad de dispositivos completamente actualizados se redujo de 195 a 54. En base a esto, IPinfo determinó que muchas tiendas pueden haberse desconectado de la red pública en lugar de completar las actualizaciones de software. Otra agencia de escaneo de Internet, Censys, también observó una disminución significativa en el número de paneles relevantes en Francia, pero algunos equipos antiguos siguen estando expuestos.
CERT-FR advierte que los ataques dirigidos a estos sistemas de control de refrigeración aún pueden estar en curso. La agencia recomienda que los operadores eliminen el acceso a la red pública del equipo y cambien el mantenimiento remoto a una VPN segura o una conexión de red protegida; Los equipos de Danfoss también deben actualizar el firmware, establecer el nivel de seguridad en Estricto y cambiar la contraseña predeterminada. Los operadores también deben verificar la configuración completa del equipo, especialmente el programa de descongelación. Un restablecimiento de fábrica por sí solo no es suficiente para eliminar el riesgo, ya que los dispositivos que ya no son compatibles y no pueden parchearse aún pueden verse comprometidos nuevamente.
El análisis de IPinfo sólo puede mostrar si el panel de control está expuesto y la versión aproximada del software. No puede probar que estas vulnerabilidades conocidas sean la entrada a este ataque, ni puede confirmar qué tiendas fueron invadidas. El hecho de que la red pública sea accesible no significa necesariamente que pueda ser vulnerada, pero cuando el antiguo sistema de control carece de actualizaciones durante mucho tiempo y está conectado directamente a Internet, el riesgo aumentará significativamente.
Comentarios