Resumen:
Con el rápido desarrollo de la tecnología de inteligencia artificial, está aumentando la preocupación por el uso de la IA para lanzar ataques cibernéticos a gran escala. El director ejecutivo de Microsoft, Satya Nadella, declaró recientemente en un evento público que existe una gran cantidad de sistemas de infraestructura crítica "no parcheables" en todo el mundo, y que estos dispositivos y plataformas pueden enfrentar desafíos de seguridad cada vez más severos en el futuro.
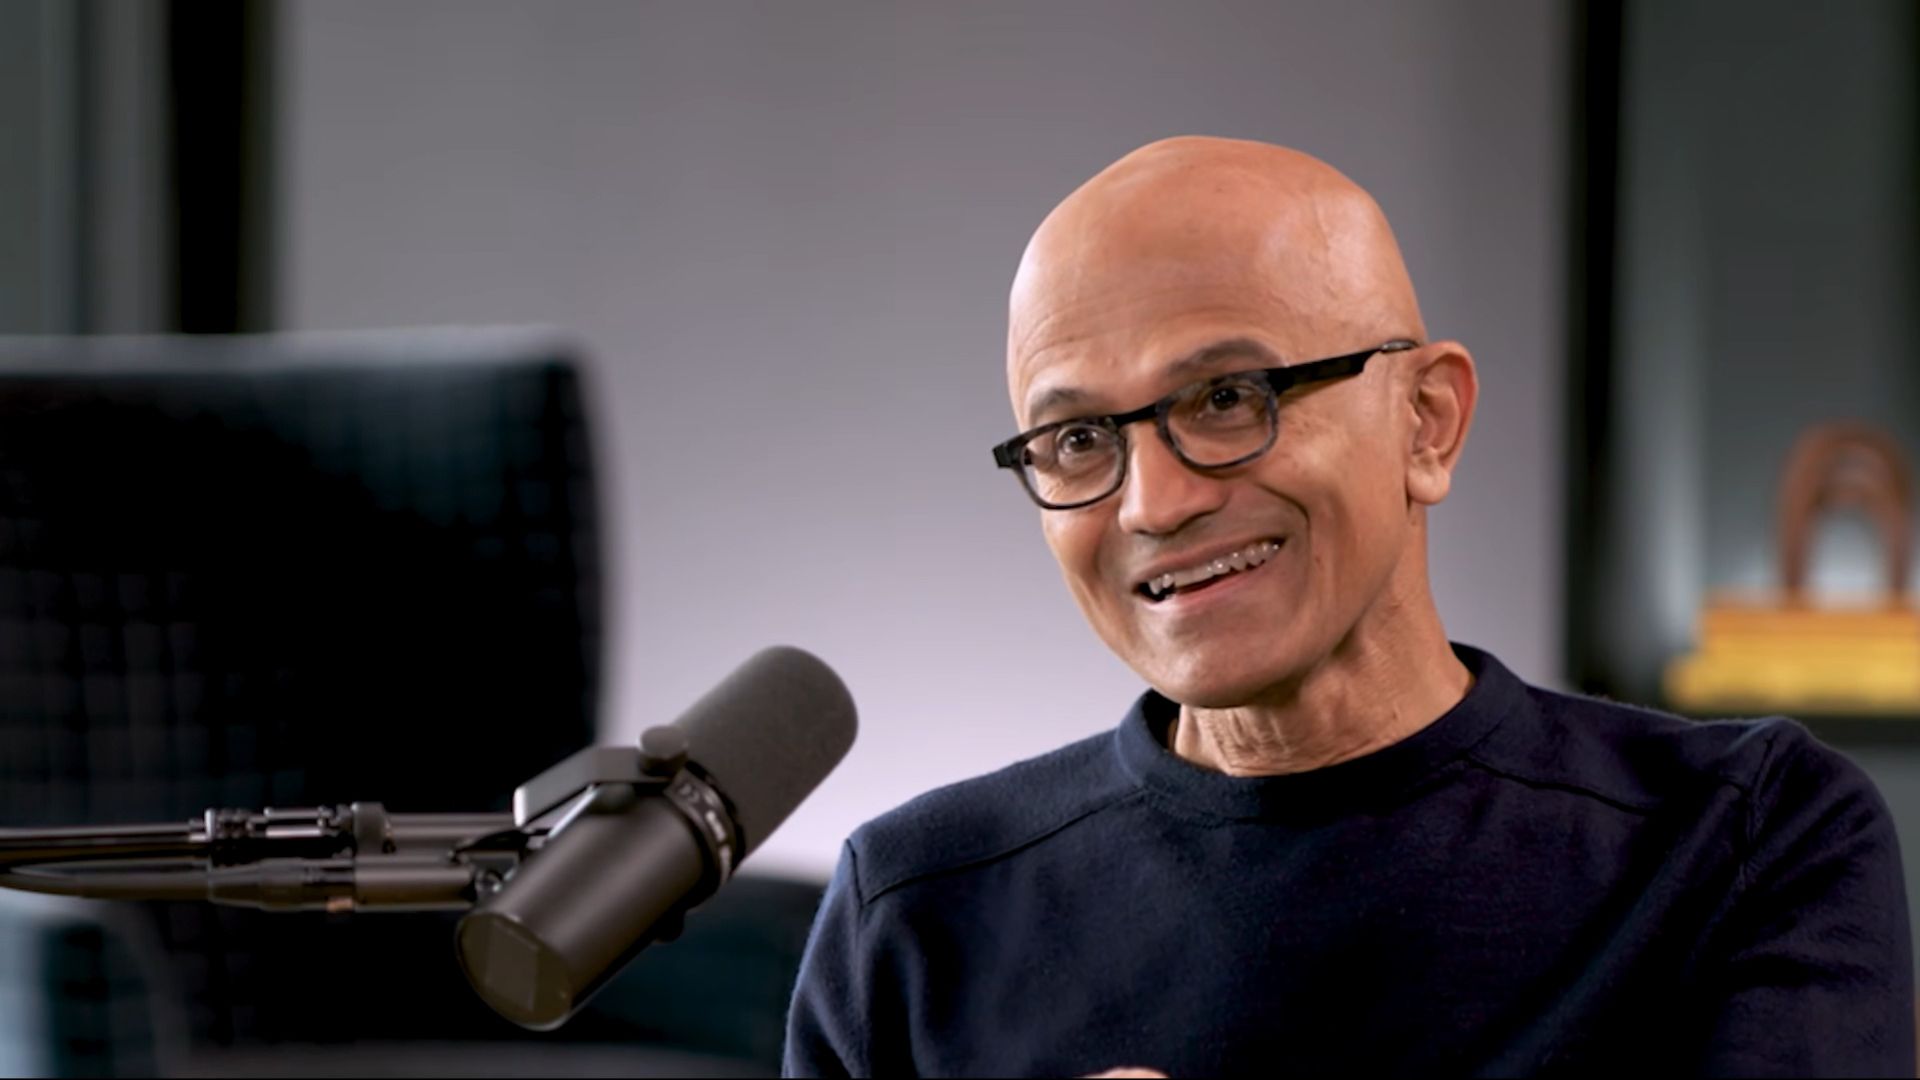
Nadella señaló que muchas infraestructuras críticas se establecieron hace décadas, incluidas la energía, el poder, el control industrial, el transporte y otros servicios públicos importantes. Debido a que estos sistemas están diseñados durante mucho tiempo, su entorno operativo y su arquitectura de software y hardware a menudo son difíciles de actualizar, y algunos dispositivos ni siquiera pueden instalar parches de seguridad mediante métodos tradicionales. Incluso si se descubren nuevas vulnerabilidades de seguridad, es posible que las organizaciones operativas no puedan solucionarlas rápidamente.
Enfatizó que este no es un simple problema de actualización de software. Para muchos sistemas críticos, el mantenimiento durante el tiempo de inactividad puede afectar las operaciones sociales, por lo que los operadores a menudo se muestran reacios a actualizar los equipos con frecuencia. Y a medida que los sistemas envejecen, cada vez más infraestructura queda expuesta a las amenazas cibernéticas modernas.
Al hablar del impacto de la inteligencia artificial en el panorama de la ciberseguridad, Nadella cree que la IA está cambiando la forma en que compiten los atacantes y los defensores. El proceso de ataque que solía requerir mucha experiencia técnica y operaciones manuales ahora puede automatizarse con la ayuda de la IA, reduciendo así el umbral de ataque y mejorando su eficiencia. Esto significa que los equipos de seguridad enfrentarán amenazas cibernéticas más rápidas y mayores en el futuro.
Sin embargo, Nadella también dijo que la inteligencia artificial también es una herramienta importante para la defensa de la red. Al utilizar IA para analizar registros del sistema, identificar comportamientos anormales y descubrir automáticamente vulnerabilidades potenciales, los equipos de seguridad pueden descubrir y bloquear actividades de ataque más rápido. La futura competencia en seguridad de redes se caracterizará en gran medida por una competencia de capacidades de IA entre atacantes y defensores.
Para el sector de infraestructura crítica, Nadella pidió a la industria y al gobierno que tomen medidas más proactivas para mejorar la resiliencia del sistema, en lugar de simplemente depender de los mecanismos de parches tradicionales. Debido a que algunos dispositivos no se pueden actualizar a tiempo o incluso no se pueden actualizar en absoluto, es necesario fortalecer las políticas de seguridad desde múltiples niveles, como el diseño de la arquitectura, el aislamiento de la red, el control de acceso y el monitoreo continuo.
Los expertos de la industria creen que a medida que las herramientas de inteligencia artificial se vuelven más populares, las actividades de ciberataque pueden automatizarse y ampliarse aún más, y la infraestructura crítica que ha estado funcionando durante mucho tiempo y es difícil de actualizar se convertirá en uno de los puntos de riesgo más preocupantes. La última declaración de Nadella también refleja la nueva realidad a la que se enfrenta actualmente la industria de la ciberseguridad: en la era de la IA, garantizar la seguridad de la infraestructura crítica requiere no sólo parchear continuamente las vulnerabilidades, sino también la necesidad de repensar la forma en que se construye el sistema de defensa general.
Comentarios