Resumen:
Muchas agencias de seguridad de redes emitieron recientemente advertencias de emergencia, señalando que un nuevo método de ataque de redes de ingeniería social llamado "ClickFix" se está extendiendo rápidamente por todo el mundo. Este método de ataque evita hábilmente los mecanismos tradicionales de descarga de archivos maliciosos y de detección y eliminación de archivos adjuntos de correo electrónico. Al crear mensajes emergentes de error del sistema altamente realistas en los principales sitios web, induce a los usuarios de Windows y Mac a abrir activamente terminales del sistema y pegar y ejecutar instrucciones maliciosas, logrando así una intrusión encubierta que "permite a la víctima piratear su propio dispositivo".
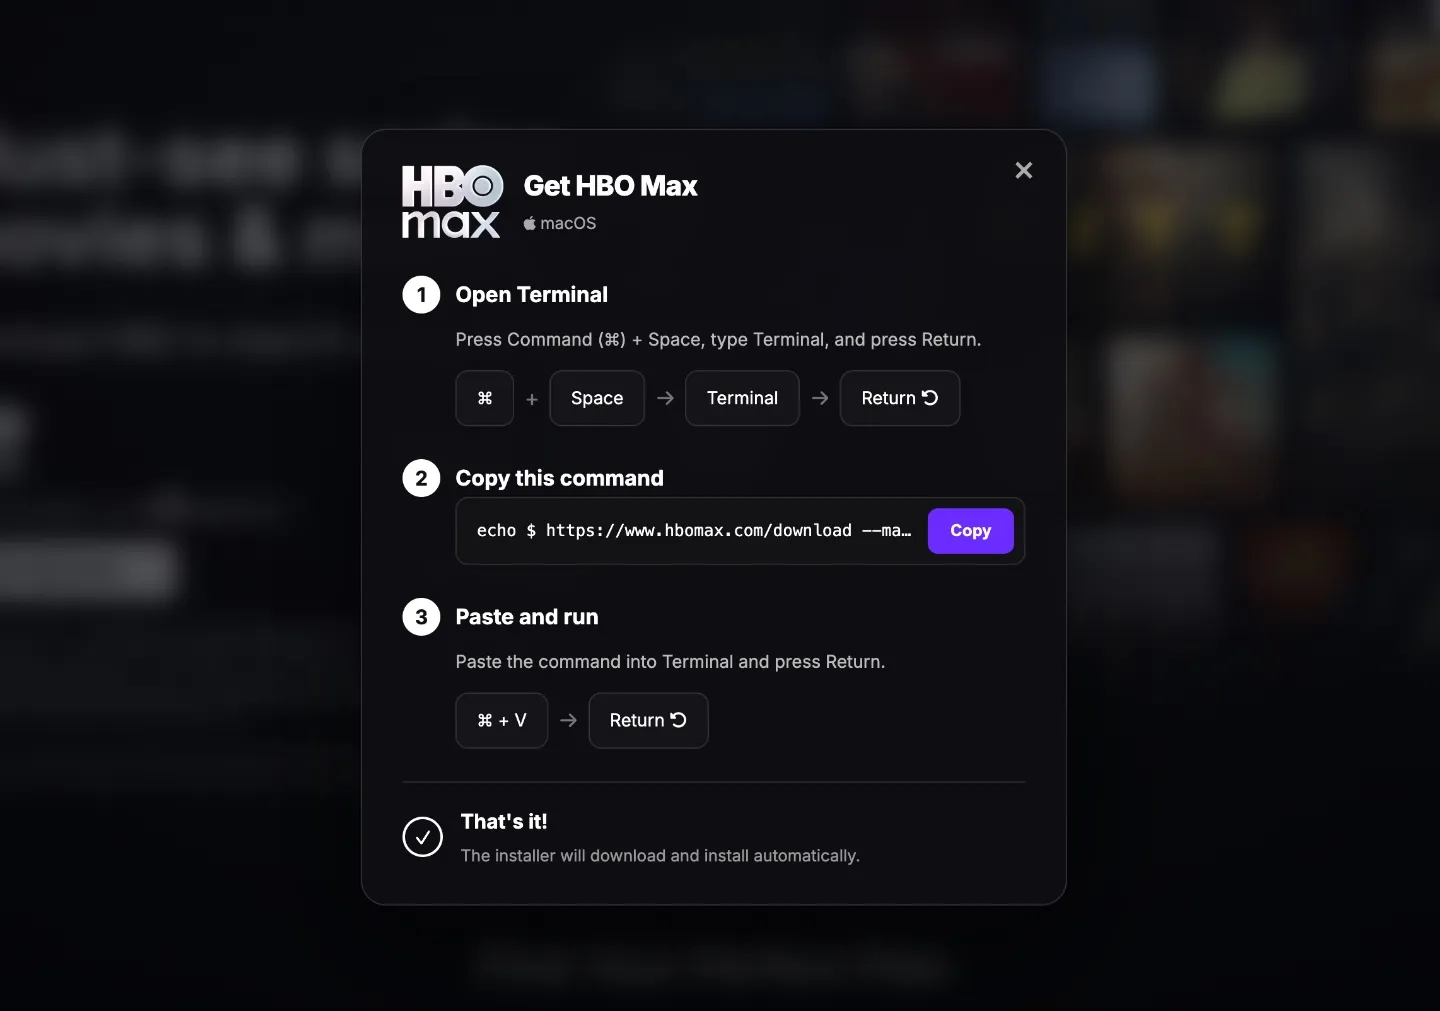
A diferencia del método tradicional de descargar silenciosamente archivos de virus directamente a través de enlaces fraudulentos, el núcleo del ataque ClickFix es explotar la confianza de la víctima en errores comunes del navegador. Los atacantes normalmente primero invaden los complementos publicitarios de los sitios web habituales o inyectan scripts maliciosos. Cuando los usuarios visitan estas páginas web manipuladas, de repente aparecerán cuadros de aviso falsos en la página, como "Google Chrome falló", "Error de autenticación humano-computadora de Cloudflare" o "Excepción de resolución DNS del sistema". Para crear la ilusión de cumplimiento técnico, la ventana emergente afirmará que se trata de un problema de rutina que se puede reparar rápidamente y proporcionará a los usuarios un conjunto de los llamados "pasos de reparación con un solo clic".
Una vez que la víctima es crédula y hace clic en el botón "Copiar código" en la interfaz, se escribirá silenciosamente en el portapapeles un script codificado en Base64 muy ofuscado. Posteriormente, el cuadro de aviso indicará paso a paso a los usuarios de Windows que presionen las teclas "Win + R" para abrir la ventana de ejecución y abrir PowerShell, o indicará a los usuarios de Mac que abran la Terminal, peguen el código directamente y presionen Enter para ejecutar. Durante todo el proceso, debido a que el usuario con la máxima autoridad activa personalmente el código, la mayoría del software antivirus y las estrategias de protección de descargas predeterminadas integradas en el sistema operativo (como Gatekeeper de macOS o Windows SmartScreen) a menudo no lo juzgan como una descarga ilegal externa y se omiten por completo.
Los investigadores de seguridad analizaron que una vez que estos comandos ofuscados se ejecutan en la terminal, el sistema se conectará silenciosamente al servidor remoto controlado por el atacante en segundo plano, descargará e implementará rápidamente el troyano de robo de secretos (Infostealer). Los atacantes pueden usar esto no solo para buscar contraseñas de cuentas, claves de billeteras de criptomonedas, cookies de sesiones cruzadas y tokens de autenticación de dos factores guardados en el navegador, sino también para establecer un acceso persistente de puerta trasera al sistema e incluso penetrar más en la red de área local de la víctima para entregar ransomware. Lo que es aún más grave es que con la evolución de las herramientas de ataque compatibles con múltiples plataformas, los grupos de hackers han escrito cadenas de exploits AppleScript y Shell personalizadas para macOS, lo que hace que el ecosistema Mac, que se consideraba relativamente seguro en el pasado, también enfrente amenazas graves.
En respuesta a esta nueva amenaza que depende en gran medida de la manipulación psicológica en lugar de la explotación tradicional de vulnerabilidades, los expertos en seguridad enfatizan que ninguna empresa de tecnología formal, desarrollador de navegadores o servicio de verificación de sitios web requerirá que los usuarios finales abran manualmente una terminal del sistema o ejecuten una ventana para resolver fallas de navegación web. Los departamentos de gestión de TI empresarial deben configurar rápidamente políticas de protección de terminales para limitar los derechos de ejecución de la línea de comandos de los usuarios que no son administradores. Cuando los usuarios individuales se enfrentan a una ventana emergente que afirma que "copiar un script puede corregir errores de red o del navegador", deben permanecer alerta y cerrar la página web inmediatamente, y no ejecutar ciegamente instrucciones de fuentes desconocidas en el terminal.
Comentarios