Resumen:
El FBI dijo que un grupo de hackers respaldado por el estado de Corea del Norte ha robado más de 400 millones de dólares en criptomonedas en los últimos 18 meses a través de un sofisticado ataque de ingeniería social llamado "FaceStealer". Estos atacantes utilizan una persona familiar de la víctima para fingir una videoconferencia, engañar al objetivo para que instale malware y luego ampliar el alcance del ataque a través de dispositivos y redes sociales comprometidos.
Según un informe de Reuters del 12 de noviembre de 2026, el FBI reveló que este sistema de ataque no simplemente roba contraseñas a través de correos electrónicos de phishing o sitios web maliciosos, sino que combina cuentas sociales de personas reales, videos grabados en secreto e imágenes profundamente falsas generadas por inteligencia artificial, lo que hace que las víctimas crean erróneamente que se están comunicando normalmente con colegas, amigos o expertos de la industria de confianza.
Un ataque a menudo comienza con una invitación a una videoconferencia aparentemente creíble. Los piratas informáticos primero invaden las redes sociales o la cuenta de mensajería instantánea de una persona objetivo, obtienen su información de contacto y registros de comunicaciones anteriores y luego usan la cuenta robada para enviar invitaciones a reuniones a la víctima. Dado que la invitación proviene de un contacto real y el contenido del mensaje es consistente con los hábitos de comunicación pasados de ambas partes, el objetivo a menudo no generará demasiadas sospechas.
Después de hacer clic en el enlace, la víctima ingresará a un sitio web que imita el software de videoconferencia convencional como Zoom, Microsoft Teams o Google Meet. En la reunión puede aparecer una persona familiar para la víctima, pero en realidad se trata de un vídeo grabado por el atacante con antelación. Los piratas informáticos pueden incluso organizar la asistencia de varios asistentes que parezcan auténticos para mejorar la credibilidad de toda la reunión.
Durante la reunión, el atacante provocará deliberadamente fallos técnicos, como afirmar que no se puede escuchar a la víctima, y luego pedirá a la otra persona que haga clic en un enlace o realice ciertas acciones para solucionar el problema de audio. La llamada solución es en realidad malware y, una vez que la víctima sigue las instrucciones, el código malicioso se instala en su computadora.
Una vez que un dispositivo se ve comprometido, los piratas informáticos pueden robar contraseñas, tomar el control de cuentas de redes sociales u obtener acceso a otros sistemas informáticos a los que la víctima tiene acceso. El atacante recopilará además los contactos de la víctima, información de redes sociales y registros de comunicación, y luego utilizará esta información para lanzar una nueva ronda de ataques contra sus familiares, amigos, colegas y socios comerciales.
Esto significa que cada víctima puede convertirse en el punto de entrada para la siguiente ronda de ataques. Los piratas informáticos no sólo pueden aprovechar las cuentas y la información obtenida durante la infracción inicial, sino que también pueden utilizar la verdadera identidad de la víctima para establecer una nueva confianza, lo que hace que los ataques posteriores sean más difíciles de identificar.
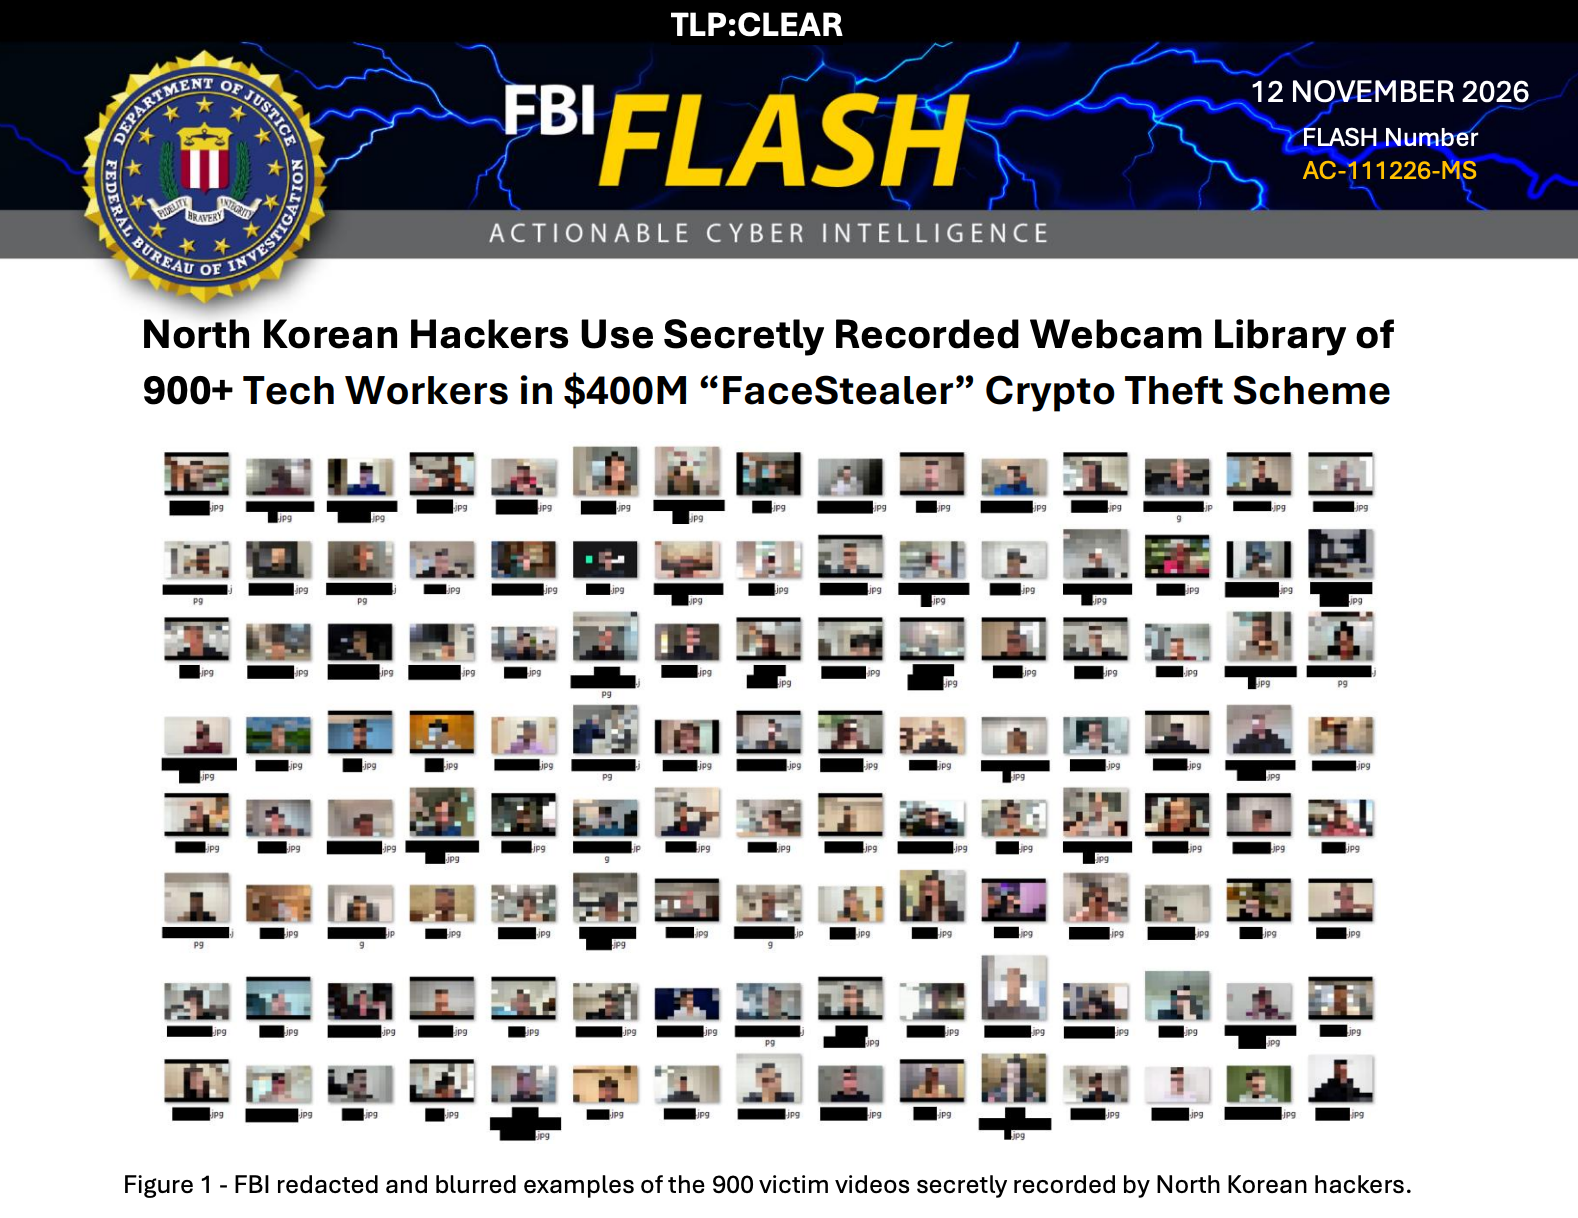
El FBI dice que los atacantes han comenzado a utilizar inteligencia artificial para crear videos falsos de celebridades y figuras importantes de la industria de las criptomonedas. Estas imágenes falsas se utilizan en videoconferencias para mejorar aún más el efecto de engaño. Esta vez, el FBI confiscó más de 900 vídeos de cámaras web de las víctimas, lo que muestra que los atacantes no sólo utilizan imágenes pregrabadas para hacerse pasar por otros, sino que también continúan recopilando material de vídeo de nuevas víctimas para proporcionar material para ataques posteriores.
El Departamento de Justicia de Estados Unidos denominó esta operación como la operación de ataque de ingeniería social "FaceStealer" del grupo de hackers de Corea del Norte, y anunció el 12 de noviembre que había tomado medidas para apoderarse de la infraestructura de nube utilizada por los hackers relevantes. Estados Unidos afirma que esta acción ha causado más de 400 millones de dólares en pérdidas en criptomonedas en los últimos 18 meses y también ha amenazado la seguridad de la cadena de suministro de software de código abierto.
El FBI atribuyó las actividades al grupo de hackers norcoreano Sapphire Sleet, también conocido como UNC1069. La organización también ha sido rastreada por agencias de investigación de seguridad utilizando nombres como Dangerous Password, CryptoCore y BlueNoroff. Estados Unidos señaló que estos atacantes están ampliando gradualmente sus objetivos desde poseedores de criptomonedas hasta desarrolladores y mantenedores de software de código abierto, intentando invadir sus dispositivos personales y cuentas de almacén de software.
Este cambio es particularmente notable. Un gran número de empresas y desarrolladores suelen utilizar el software de código abierto para crear sus propias aplicaciones. Si un atacante puede controlar la cuenta de mantenimiento de un proyecto importante, es posible insertar contenido malicioso en las actualizaciones de software o en los envíos de código, afectando así a los usuarios intermedios. El FBI cree que los ataques a la cadena de suministro de software de código abierto pueden ser una nueva dirección importante de esta operación.
Un caso anunciado por el Departamento de Justicia de EE. UU. mostró que a principios de este año, un desarrollador responsable de mantener una biblioteca de software JavaScript participó en una reunión falsa de Teams. En la reunión apareció una persona conocida del desarrollador, quien luego le pidió que realizara operaciones de reparación debido a fallas de audio, lo que finalmente provocó que la computadora del desarrollador se infectara. El atacante intenta obtener acceso a la cuenta del almacén de software que controla y crear más riesgos en la cadena de suministro. Los ataques relacionados fueron finalmente descubiertos y bloqueados, sin provocar una propagación generalizada.
El Departamento de Justicia de EE. UU. también enfatizó que la operación FaceStealer fue una operación de piratería diferente del reciente gran incidente de robo contra el intercambio de criptomonedas Binance. Este último involucra a un grupo de hackers norcoreano conocido en Estados Unidos como Trader Traitor. El FBI atribuyó anteriormente el robo de Binance a esta organización, mientras que FaceStealer fue implementado principalmente por grupos de actividad de piratas informáticos como Sapphire Sleet. No deben confundirse ambos.
Corea del Norte tiene una larga historia de uso del robo de criptomonedas para financiar actividades gubernamentales y programas de armas autorizados, dijo el Departamento de Justicia de Estados Unidos. La incautación tenía como objetivo alterar la infraestructura técnica de FaceStealer y servir como recordatorio a las industrias de criptomonedas y software de código abierto para que estuvieran más alerta.
Este incidente también muestra que la inteligencia artificial y la tecnología deepfake están cambiando la forma en que atacan los delitos cibernéticos. En el pasado, la imagen de conocidos en videoconferencias a menudo se convertía en una base importante para la verificación de identidad, pero ahora, los piratas informáticos pueden crear escenas falsas extremadamente confusas robando cuentas reales, grabando imágenes de personas reales y generando vídeos falsos con IA. Para las empresas y los desarrolladores, depender únicamente de secuencias de vídeo, avatares familiares o invitaciones a reuniones de cuentas de conocidos ya no es suficiente para confirmar la identidad de la otra parte.
Comentarios