Resumen:
Un nuevo estudio muestra que un atacante aún puede ser capaz de falsificar una firma digital RSA válida sin descomponer el módulo de clave pública RSA ni extraer la clave privada. El equipo de investigación ha completado una demostración práctica sobre una clave RSA de 1024 bits. Este resultado sacude la percepción a largo plazo de que "romper RSA debe descomponer primero números enteros grandes".
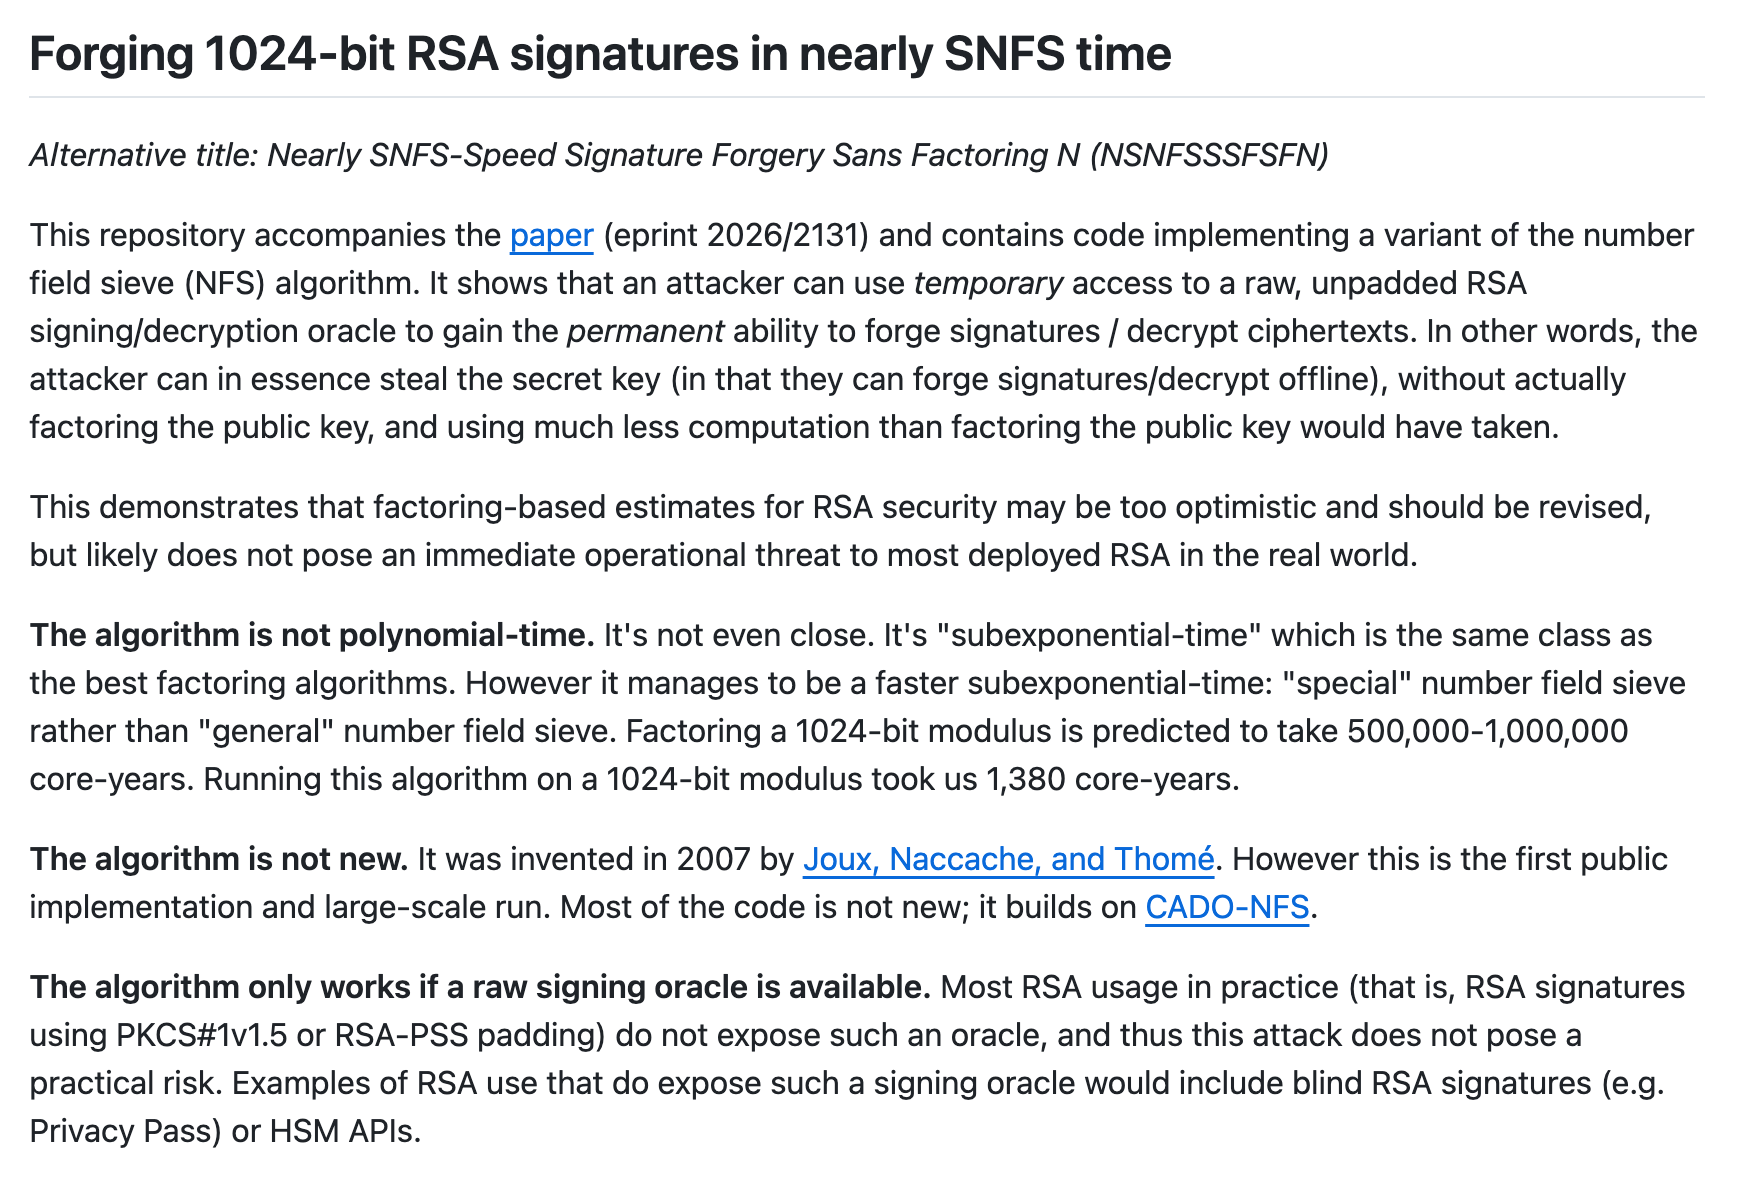
El estudio fue realizado por investigadores de la Universidad de California en San Diego y el Instituto Nacional Francés de Información y Automatización, incluidos Laura Shia, Miro Haller, Adam Suhr, Nadia Henninger y Emmanuel Thom. Los resultados de la investigación son actualmente públicos en forma de preimpresión y el artículo se titula "Forja de firmas RSA de 1024 bits a una velocidad cercana al método de tamiz de campo numérico especial".
La seguridad RSA generalmente se basa en el difícil problema de la factorización de enteros grandes. Según estimaciones tradicionales, descomponer un módulo RSA de 1024 bits requiere entre 500.000 y 1 millón de años de núcleo de CPU y, por lo general, sólo las instituciones o empresas de nivel nacional con recursos informáticos a gran escala son capaces de intentarlo. Esta vez el equipo de investigación tomó otro camino: no obtuvo directamente la clave privada RSA, sino que utilizó un "oráculo de firma" que puede realizar la operación de firma RSA original, combinado con un algoritmo mejorado del método de tamiz de campo numérico, y finalmente obtuvo la capacidad de falsificar firmas fuera de línea.
La base matemática de este método se propuso ya en 2007, pero antes se había mantenido en el nivel teórico. Este estudio lo extiende por primera vez a operaciones prácticas a gran escala. Durante el experimento, los investigadores utilizaron el módulo de seguridad de hardware como un oráculo de firma, que consumió alrededor de 1380 años de núcleo de CPU en aproximadamente cinco meses e inició alrededor de 2^32 consultas, equivalente a más de 4 mil millones de solicitudes de firma RSA originales. Una vez completado el cálculo previo principal, el atacante ya no necesita continuar accediendo al dispositivo objetivo. Falsificar cualquier firma requiere aproximadamente 180 años y este proceso se puede realizar sin conexión repetidamente.
Esto significa que incluso si la clave privada siempre permanece dentro del módulo de seguridad del hardware, un atacante puede eventualmente obtener la capacidad de firma equivalente a dominar la clave privada llamando continuamente a la interfaz del dispositivo. Los atacantes pueden utilizar esto para falsificar información de autenticación, generar archivos de autorización falsos o comunicarse haciéndose pasar por un servicio legítimo.
Sin embargo, esta investigación no significa que todos los sistemas RSA se hayan perdido. La premisa para que se establezca el ataque es que el sistema de destino exponga la firma RSA original sin relleno o la interfaz de descifrado. Los certificados de Internet actuales, las conexiones TLS y la mayoría de los mecanismos de firma de software suelen utilizar PKCS#1 v1.5 o relleno RSA-PSS, y los investigadores dicen que estas implementaciones comunes no se ven directamente afectadas por este método.
Lo que realmente necesita atención son algunos módulos de seguridad de hardware, la interfaz PKCS#11 original y el protocolo de firma ciega. La firma ciega permite a la parte del servicio completar la firma sin conocer el contenido específico del mensaje. Los sistemas de autenticación de privacidad como Privacy Pass utilizan mecanismos similares. Los investigadores observaron que ciertos sistemas de firmas ciegas podrían convertirse en objetivos potenciales si un atacante pudiera obtener consistentemente suficientes respuestas de firmas. Sin embargo, el tamaño de consulta necesario para un ataque real es extremadamente grande y la rotación regular de claves puede reducir significativamente el riesgo.
Basándose en los resultados experimentales, el equipo de investigación calculó que bajo el modelo de ataque con un oráculo de firma, la fuerza de seguridad real de RSA puede ser de 15 a 30 bits menor que la estimación tradicional basada en la dificultad de descomposición. Para las claves RSA de 1024 bits, 2048 bits y 4096 bits, los costos de ataque son aproximadamente equivalentes a 2 elevado a 65, 2 elevado a 90 y 2 elevado a 119, respectivamente, todos los cuales son inferiores al nivel de seguridad de 128 bits que normalmente requieren los criptosistemas modernos. Los investigadores también afirmaron que sus experimentos no utilizaron GPU ni herramientas de inteligencia artificial. Si en el futuro se introducen hardware y software más eficientes, el coste de los ataques podría reducirse aún más.
Los expertos en criptografía creen que la importancia de este logro radica principalmente en el hecho de que revela un punto ciego en el modelo de seguridad RSA: la falsificación de firmas no requiere necesariamente obtener primero la clave privada, ni necesariamente completar una descomposición de enteros grandes en el sentido tradicional. Sin embargo, los ataques actuales todavía requieren una gran cantidad de recursos informáticos e interfaces especiales, y no representarán una amenaza directa a los certificados RSA estandarizados y las conexiones HTTPS regulares en el corto plazo.
Las agencias de seguridad y los operadores de sistemas aún deben verificar si el módulo de seguridad de hardware abre operaciones RSA originales innecesarias, limitar los permisos de llamada de la interfaz de firma, acortar el período de rotación de la clave de firma ciega y migrar gradualmente a algoritmos de firma más modernos y sistemas de criptografía poscuántica. Los investigadores señalaron que a medida que los algoritmos criptográficos tradicionales se acercan a los límites de seguridad teóricos y prácticos, las empresas no deberían seguir considerando aumentar la longitud de las claves RSA como una solución permanente.
Más información:
https://github.com/ucsd-hacc/NSNFSSSFSFN
Comentarios