
Resumen:
La Fundación PHP emitió un anuncio el 24 de octubre revelando el riesgo de una vulnerabilidad de ejecución remota de código con el número CVE-2026-115560. Sin embargo, esta vulnerabilidad no se solucionará lanzando una nueva versión por el momento, porque la vulnerabilidad requiere una combinación específica de configuración y código de aplicación para activarse, lo que significa que el daño relativamente no es tan alto.
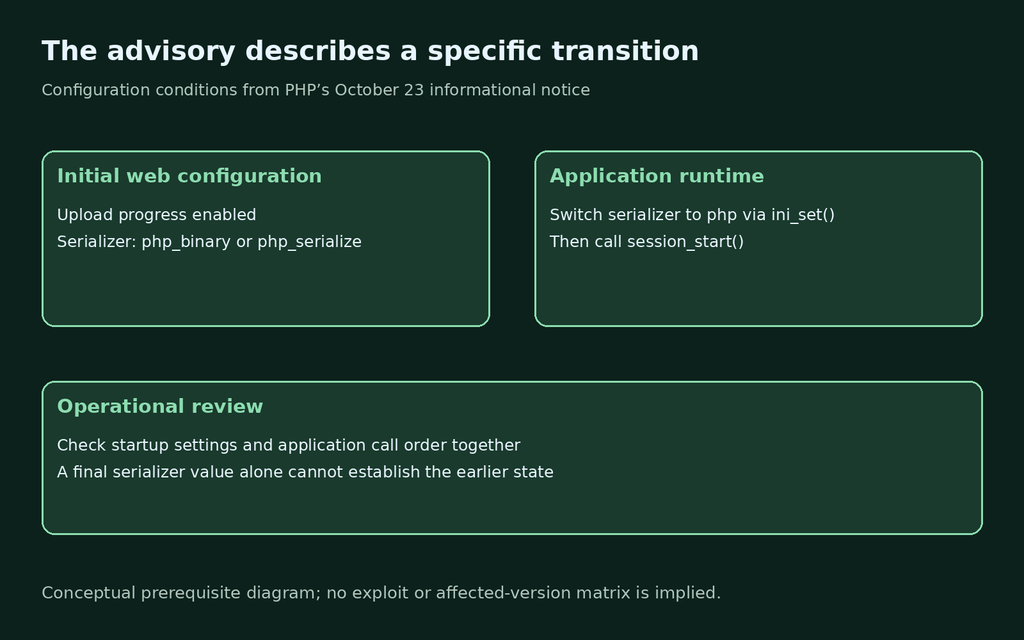
De acuerdo con la situación actual conocida, esta vulnerabilidad necesita cumplir múltiples condiciones al mismo tiempo para activarse: la configuración de la aplicación establece session.serialize_handler en php_binary o php_serialize, luego lo cambia a php a través de ini_set() en tiempo de ejecución y llama a session_start() después del cambio. Al mismo tiempo, también es necesario habilitar session.upload_progress.enabled.
session.serialize_handler se utiliza para controlar el formato de serialización utilizado por PHP al leer y escribir datos de sesión. PHP dice que si la aplicación no cambia a este procesador mientras se ejecuta, puede continuar usando la función de progreso de carga. Los funcionarios consideran que esta combinación de configuración es una situación relativamente rara en aplicaciones reales.
Plan de mitigación temporal:
La última vulnerabilidad es diferente de la vulnerabilidad PHP2Shell que se solucionó anteriormente en una nueva versión de PHP. Dado que el método de activación de esta vulnerabilidad es relativamente raro, la Fundación PHP proporciona temporalmente una solución de mitigación para los desarrolladores potencialmente afectados. Más adelante se lanzará una nueva versión para solucionarlo por completo.
La Fundación PHP recomienda que los usuarios afectados establezcan session.upload_progress.enabled en 0 y mantengan esta configuración hasta que se instale una versión regular que contenga la solución. Los entornos que previamente han desactivado el progreso de carga no necesitan realizar ajustes repetidos.
Comentarios