
Resumen:
Según CCTV News, en muchas provincias de China se han producido incidentes recientes de solicitudes de acceso de usuarios que saltan de forma anormal a sitios web de juegos de apuestas, lo que ha causado graves daños a la seguridad de la propiedad y a los derechos normales de Internet de las personas. Después del análisis, los atacantes utilizaron el dominio autónomo de ultramar de China AS 402425 para llevar a cabo ataques principalmente declarando rutas falsas y alterando los datos de resolución de nombres de dominio. El alcance del daño es amplio. Por la presente se anuncian los resultados de la investigación relevante para proporcionar referencia a los países, unidades y internautas relevantes de todo el mundo para descubrir y prevenir de manera efectiva tales ataques.
1. Proceso de ataque a la red
(1) Secuestro de tráfico anunciando rutas falsas. El atacante registró prefijos de direcciones de origen falsos y conjuntos de dominios autónomos falsos en el registro de enrutamiento de Internet, utilizó los dominios autónomos bajo su control para publicar prefijos de direcciones de origen falsos y rutas cortas falsas, y secuestró parte del tráfico dentro de China.
(2) Manipulación de datos de resolución DNS en tráfico secuestrado. Después de que los atacantes secuestran el tráfico, alteran los datos de resolución de DNS que contiene. Hay dos métodos principales: uno es modificar directamente el valor de resolución DNS a la dirección del sitio web de juegos de apuestas; la otra es apuntar el valor de resolución de DNS a la dirección del servidor DNS malicioso. Cuando el usuario solicita la resolución del nombre de dominio del servidor DNS malicioso, se devolverá la dirección del sitio web de juegos de apuestas.
2. Ubicación del ataque a la red
A través de mediciones técnicas, se confirmó que la manipulación del nombre de dominio ocurrió en AS 402425, un dominio autónomo fuera de China. Este dominio autónomo fue registrado por la empresa estadounidense QOREXA LABS ante ARIN, la Autoridad Estadounidense de Registro de Números de Internet, el 9 de abril de 2026. El sitio web oficial de la empresa muestra que opera negocios relacionados con Bitcoin.
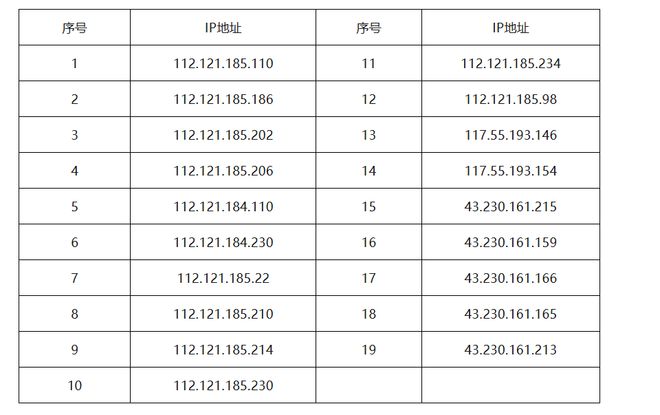
3. Algunas direcciones IP maliciosas apuntadas después de la manipulación del nombre de dominio
4. Sugerencias de prevención
Se recomienda que los países y unidades relevantes de todo el mundo fortalezcan la conciencia sobre los riesgos, lleven a cabo investigaciones y eliminación oportunas y se centren en el siguiente trabajo de prevención:
Las agencias regionales de registro de Internet, las plataformas de comercio de direcciones IP y otras instituciones relacionadas con recursos numéricos de Internet deben verificar y cancelar de inmediato los recursos AS maliciosos como AS 402425.
Los operadores de red deben configurar políticas de filtrado de rutas en los dispositivos de enrutamiento fronterizo, verificar los anuncios de rutas y rechazar y eliminar rutas maliciosas que contengan AS 402425.
Las plataformas de Internet deben fortalecer el monitoreo de los cambios en las IP de resolución de nombres de dominio comerciales principales, anomalías en los mensajes de respuesta DNS, cambios anormales en las rutas de enrutamiento, etc., para detectar comportamientos de secuestro de manera oportuna. Una vez que se confirma un evento de secuestro, infórmelo al operador ascendente de manera oportuna, solicitando que se maneje el anuncio de enrutamiento anormal y se corte el enlace de secuestro.
Se recomienda que la mayoría de los usuarios de Internet fortalezcan su conciencia sobre los riesgos, fortalezcan las precauciones de seguridad y eviten pérdidas económicas innecesarias, incluyendo:
Utilice un servicio DNS público verificado y confiable y evite el uso de servicios DNS de fuentes desconocidas.
Cuando una página salta a un sitio web malicioso, no haga clic en ningún botón o enlace de la página, no descargue los programas proporcionados por la página, cierre la página inmediatamente y borre el caché del navegador de manera oportuna.
Mantenga el sistema operativo del terminal y el navegador actualizados a la última versión, habilite el software de protección de seguridad del sistema y evite scripts maliciosos, phishing y otros ataques adjuntos a las páginas de salto.
Comentarios