Resumen:
El proyecto de firmware UEFI de código abierto TianoCore EDK II reveló recientemente una grave vulnerabilidad de seguridad que permite a un atacante enviar paquetes de datos especialmente diseñados y provocar daños en la memoria durante el proceso de arranque del dispositivo a través de la red para provocar la interrupción del arranque. Si un atacante tiene la información de compilación del firmware de destino, también es posible ejecutar código antes de que se cargue el sistema operativo.
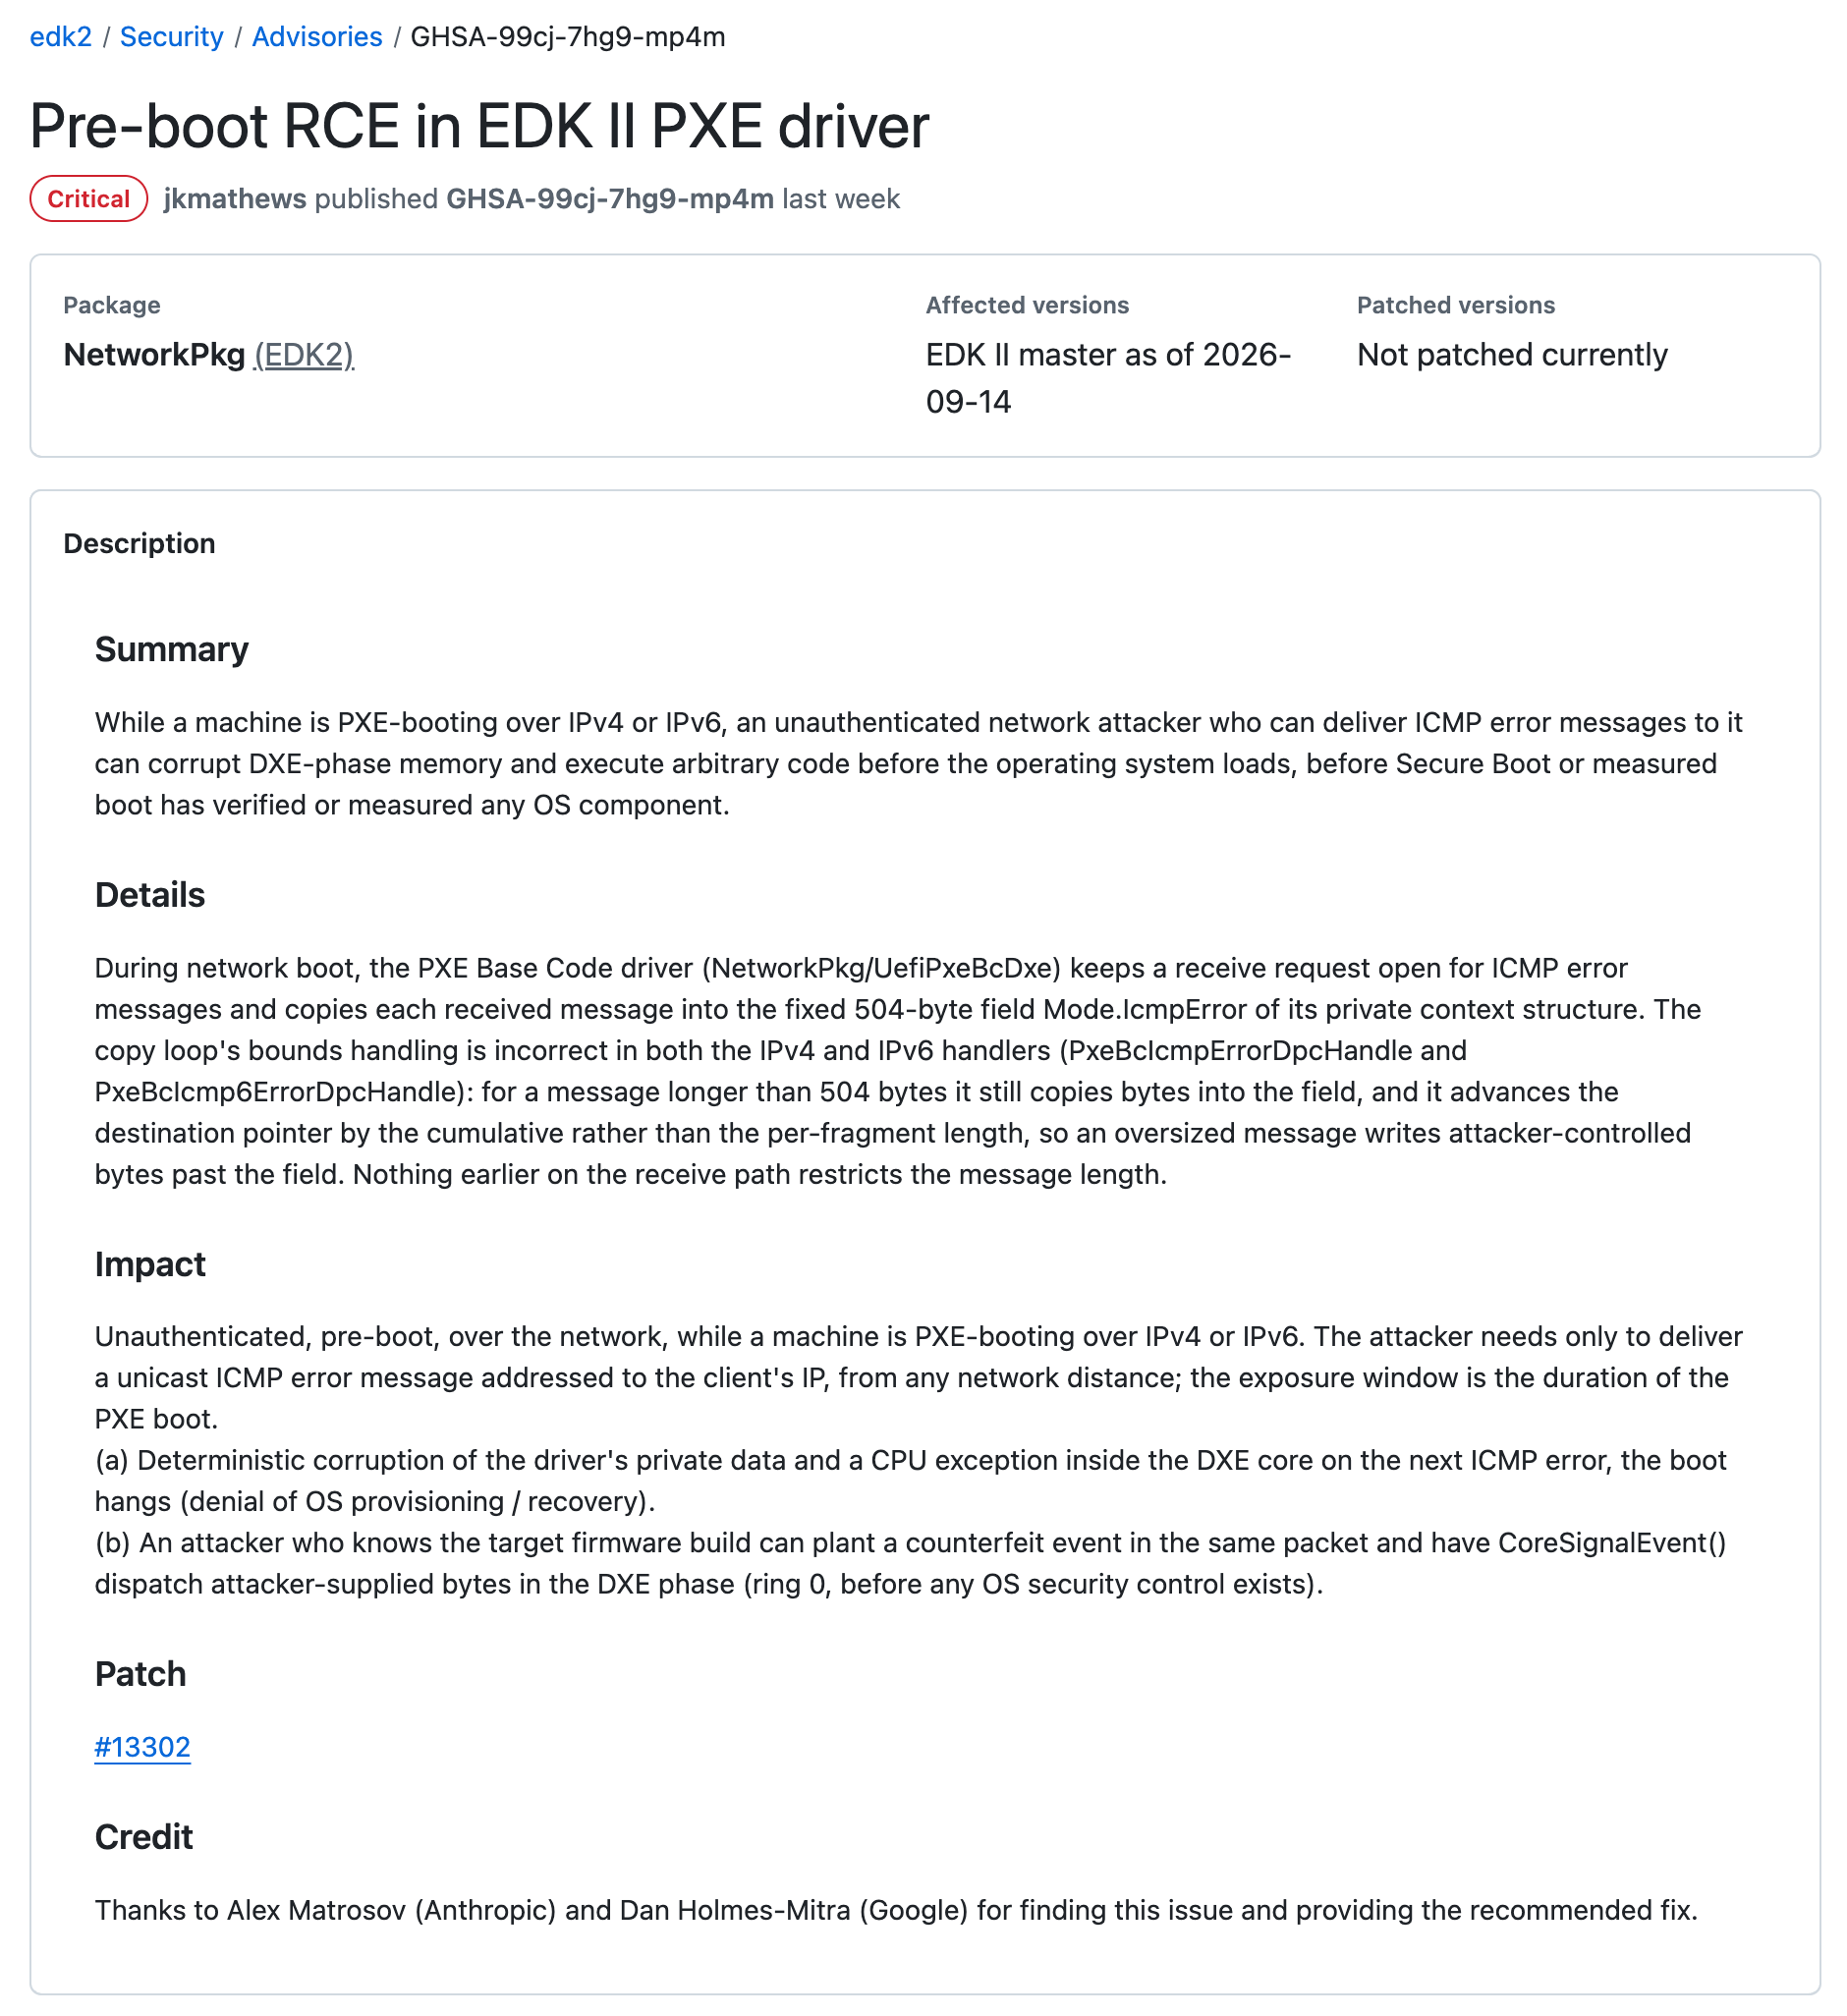 >
La vulnerabilidad, numerada CVE-2026-97631, afecta principalmente a los servidores que utilizan el firmware TianoCore UEFI. El código de corrección ascendente se fusionó el 15 de octubre, pero los servidores y dispositivos también necesitan obtener actualizaciones de firmware que contengan la corrección, lo que puede requerir software relacionado y versiones de adaptación OEM.
UEFI es el firmware subyacente que se ejecuta cuando se inicia un dispositivo y es responsable de inicializar el hardware y cargar los componentes de inicio posteriores. TianoCore EDK II es una implementación UEFI de código abierto ampliamente utilizada. Los fabricantes de hardware y los proveedores de servicios en la nube crearán su propio firmware de arranque UEFI basado en este proyecto.
Esta vulnerabilidad ocurre en el controlador del código base PXE. PXE permite que los dispositivos obtengan los programas necesarios para el inicio desde la red. Se utiliza comúnmente en la implementación de servidores, instalación de sistemas y recuperación en centros de datos. Cuando el dispositivo se inicia PXE a través de IPv4/v6, el controlador recibirá mensajes de error ICMP de la red y los mensajes de error luego se copiarán en un búfer de tamaño fijo.
TianoCore dijo en el anuncio que el código afectado tiene un error en el manejo de longitudes de datos y compensaciones de fragmentos: los mensajes que exceden los 504 bytes pueden escribir límites de búfer y sobrescribir la memoria adyacente. Un atacante necesitaría enviar un mensaje de error ICMP especialmente diseñado a la dirección IP del dispositivo durante el período de tiempo en el que el dispositivo objetivo está realizando un arranque PXE.
TianoCore EDK II es el código básico para muchos productos de firmware UEFI. AMI, Insyde, Phoenix y otros fabricantes están utilizando este proyecto, y Microsoft también está desarrollando el proyecto Project Mu basado en TianoCore EDK II.
El equipo del proyecto mencionó en el anuncio que la evaluación del impacto de la vulnerabilidad debe combinarse con dispositivos específicos: los administradores deben verificar si el firmware contiene el controlador PXE afectado, si el dispositivo arrancará a través de la red, etc. Los administradores específicos deben comunicarse con el fabricante del dispositivo para realizar consultas según el tipo de servidor. El fabricante del dispositivo necesita obtener el firmware más reciente y reconstruir su propio firmware UEFI.
Hasta que se obtenga una solución de firmware, los administradores pueden desactivar el arranque PXE. Si es necesario el arranque PXE, la red de arranque se puede colocar en un segmento de red aislado y confiable para limitar el tráfico ICMPv4/v6 no autorizado.
Comentarios