Resumen:
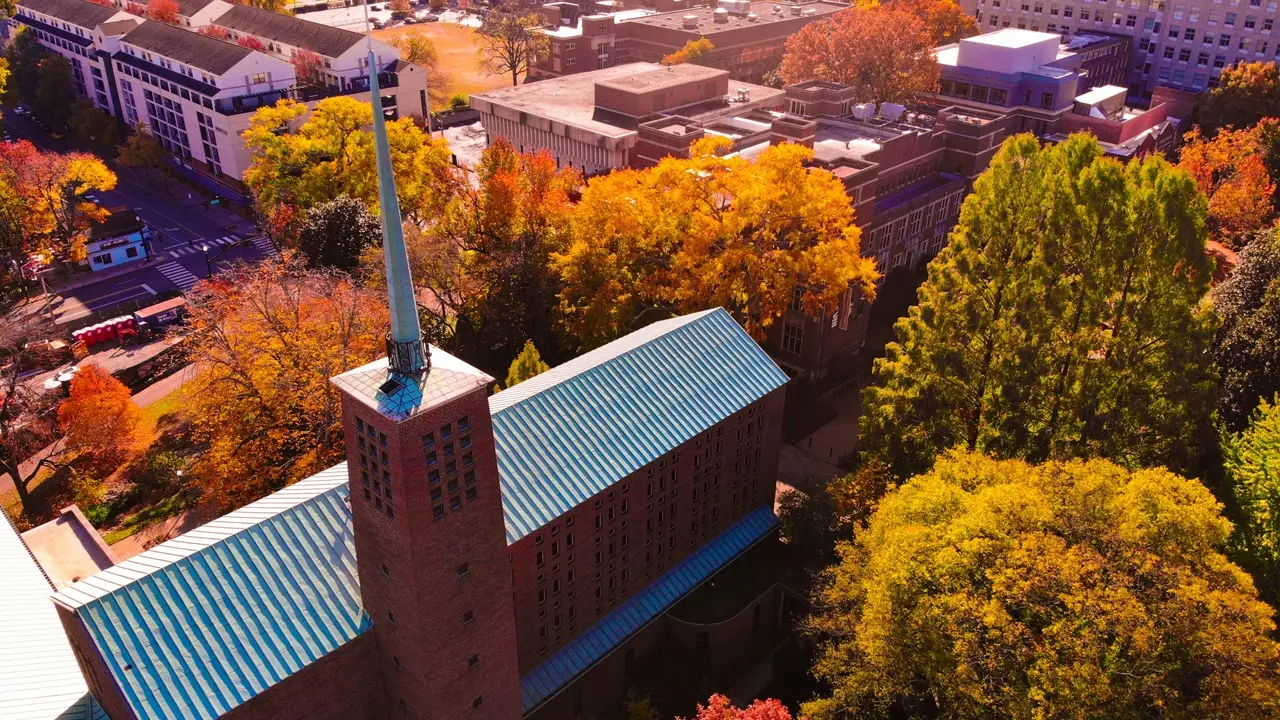
La Universidad de Vanderbilt, una conocida universidad estadounidense, se encontró recientemente con un grave incidente de ciberseguridad. La escuela dijo que actualmente está respondiendo a un incidente de ciberseguridad en curso que puede afectar el equipo escolar, los sistemas internos y múltiples servicios en la nube. Para reducir el riesgo, la escuela ha requerido urgentemente a los estudiantes, maestros y otro personal que apaguen los dispositivos proporcionados por la escuela, desconecten la red inalámbrica del campus y presten mucha atención a si hay anomalías en el equipo.
La escuela dijo en un comunicado que el equipo de tecnología de la información está investigando activamente la causa del incidente y tomando medidas para frenar la propagación del impacto. La escuela también recuerda a los profesores y estudiantes que estén atentos e informen inmediatamente de cualquier actividad sospechosa. Las señales anormales enumeradas por la escuela incluyen ventanas emergentes inesperadas, advertencias de seguridad, cambios anormales en archivos o permisos en la plataforma de almacenamiento en la nube, archivos eliminados o renombrados sin motivo, aplicaciones desconocidas en el dispositivo y solicitudes de autenticación anormales.
La escuela enfatiza particularmente que si se descubren situaciones sospechosas, los usuarios no deben hacer clic en ningún enlace, ventana emergente o archivo adjunto desconocido, y no deben intentar investigar y solucionar el problema por sí mismos, para evitar ampliar aún más el riesgo.
Según el medio estudiantil de la Universidad de Vanderbilt "Vanderbilt Hustler", después del incidente, el personal del departamento de tecnología de la información de la escuela entró en varias aulas y recordó a los profesores que suspendieran el uso de los equipos proporcionados por la escuela. La escuela también aconseja a profesores y estudiantes que cierren todos los documentos de Microsoft Word en uso y dejen de acceder a directorios de almacenamiento en línea como OneDrive y Dropbox.
A pesar del ciberataque, la escuela dijo que las actividades docentes continuarán según lo planeado. La escuela anunció que los cursos continuarán con normalidad y que los estudiantes deberán organizar sus estudios de acuerdo con las orientaciones específicas de los profesores. Al mismo tiempo, la oficina de la Red de Atención al Estudiante permanece abierta y el asesoramiento psicológico y otros servicios también mantienen su funcionamiento normal.
Al mismo tiempo, un grupo de ransomware llamado BYOD se atribuyó la responsabilidad del ataque. El grupo afirmó en información pública que había violado con éxito las redes escolares y robado una gran cantidad de datos confidenciales, incluidos números de Seguro Social, nombres, direcciones de correo electrónico, números de teléfono y registros de estudiantes y empleados.
La organización BYOD afirmó además que dominaba todo el entorno de red de la escuela y los datos de investigación científica, y afirmó que los datos obtenidos contenían más de 1 millón de números de seguro social. La organización también dijo que la base de datos de la escuela ha sido bloqueada, los atacantes han capturado una gran cantidad de activos e información en la red y solicitaron establecer un canal de comunicación con la escuela.
Durante el ataque, varios estudiantes y profesores informaron que apareció ransomware relacionado con la organización BYOD en los dispositivos escolares. Un vídeo que circula en Internet muestra una computadora del campus que reproduce automáticamente una advertencia de voz, diciendo que el sistema ha sido comprometido por la organización.
Sin embargo, hasta ahora, el contenido revelado por el grupo atacante no ha sido confirmado de forma independiente. El medio estudiantil "Vanderbilt Hustler" afirmó que temporalmente no puede verificar las afirmaciones de la organización sobre la escala y el contenido del robo de datos.
La última actualización de la escuela muestra que la red inalámbrica del campus y los servicios digitales centrales como Brightspace y YES todavía están en uso normal. Sin embargo, algunas plataformas de almacenamiento en línea aún presentan riesgos de seguridad, por lo que la escuela no recomienda que los estudiantes inicien sesión en ninguna cuenta de servicio de Microsoft cuando reciben una solicitud de autenticación para evitar que les roben sus credenciales.
En cuanto a cuándo se resolverá completamente el incidente, la escuela dijo que actualmente no puede proporcionar un cronograma claro. La escuela planea continuar publicando actualizaciones de seguimiento y actualizará periódicamente a la comunidad universitaria sobre los hallazgos de la investigación. Un funcionario escolar describió el ciberataque como "como un edificio que explota repentinamente y estamos tratando de reunir y juntar todas las piezas" para resaltar la complejidad del manejo del incidente.
Comentarios