Resumen:
Microsoft está desarrollando un nuevo mecanismo de verificación de seguridad para Windows 11. En el futuro, las aplicaciones podrán verificar de manera uniforme si la computadora cumple con los estándares de seguridad establecidos por Microsoft antes de comenzar. Si el dispositivo no cumple con los requisitos, los desarrolladores de software pueden decidir a su propia discreción si permiten que el programa se ejecute, restringen algunas funciones o incluso rechazan iniciar la aplicación por completo.
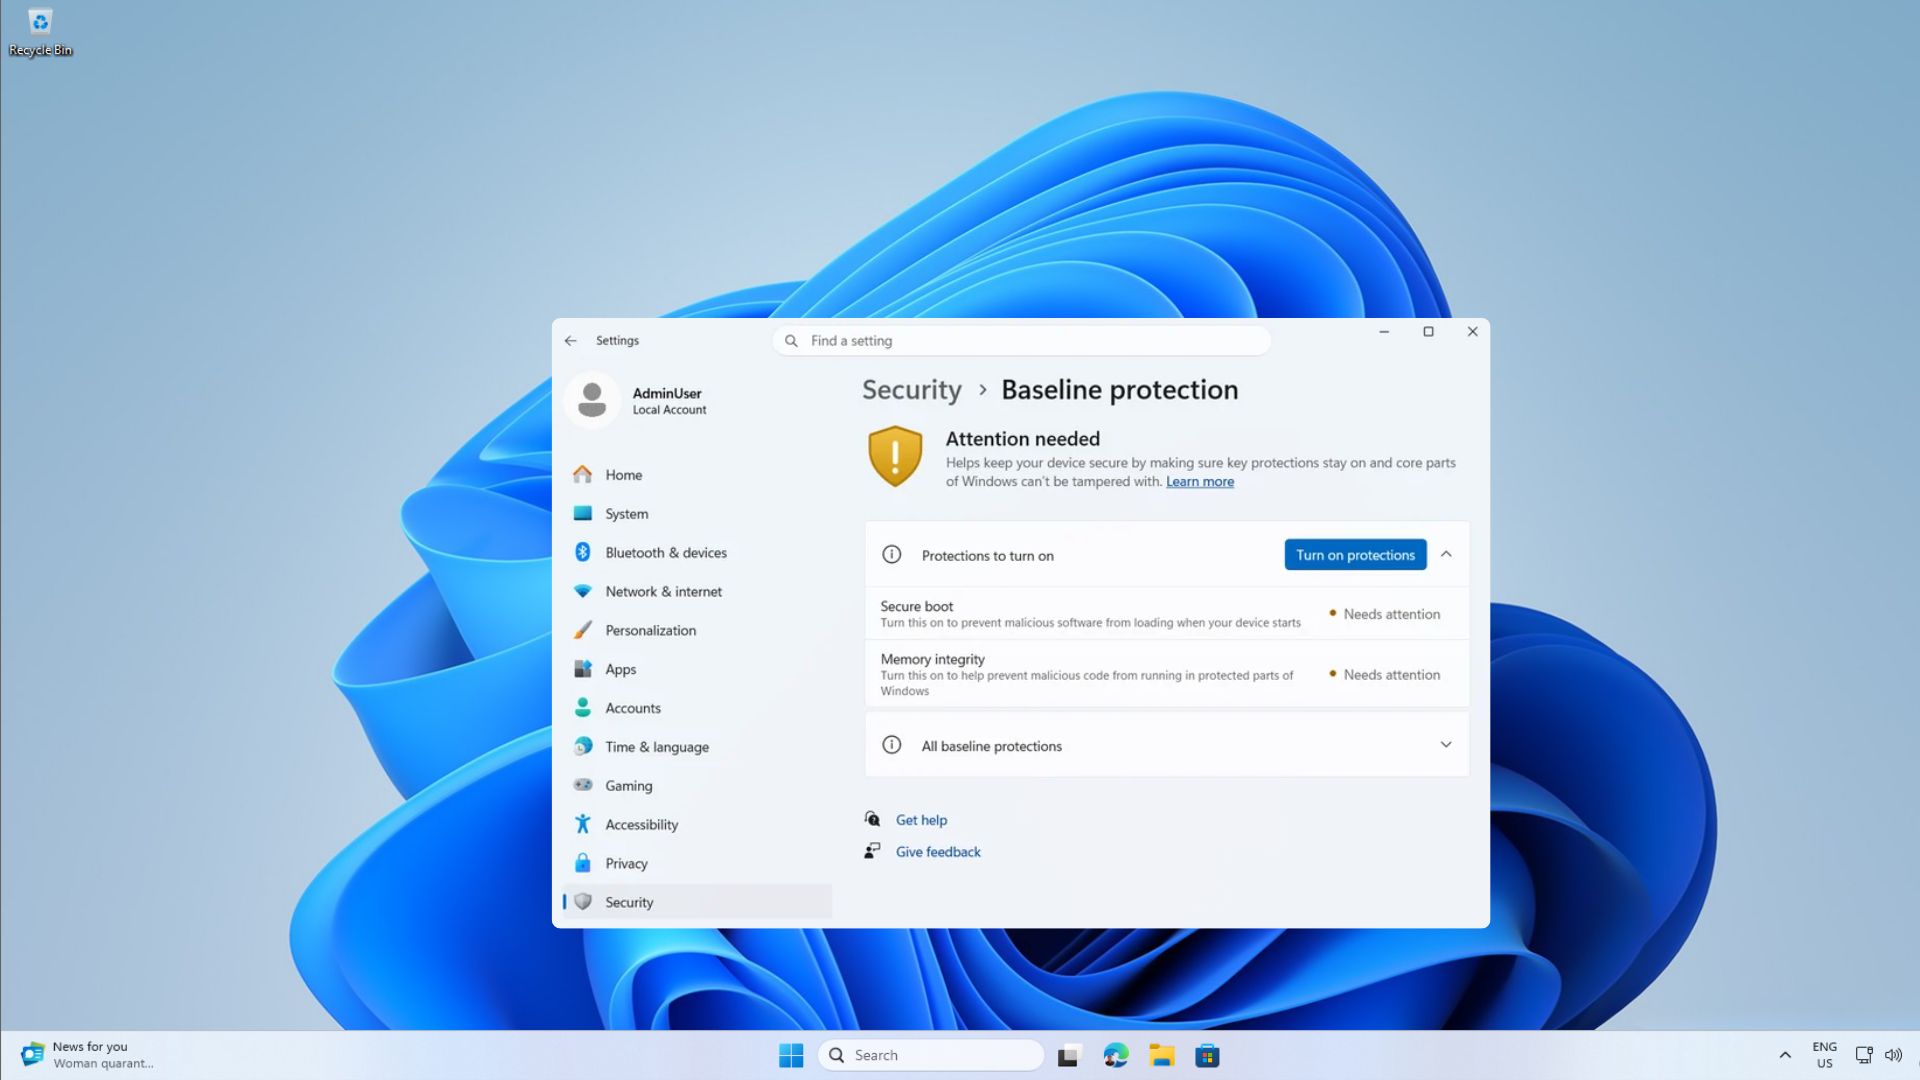
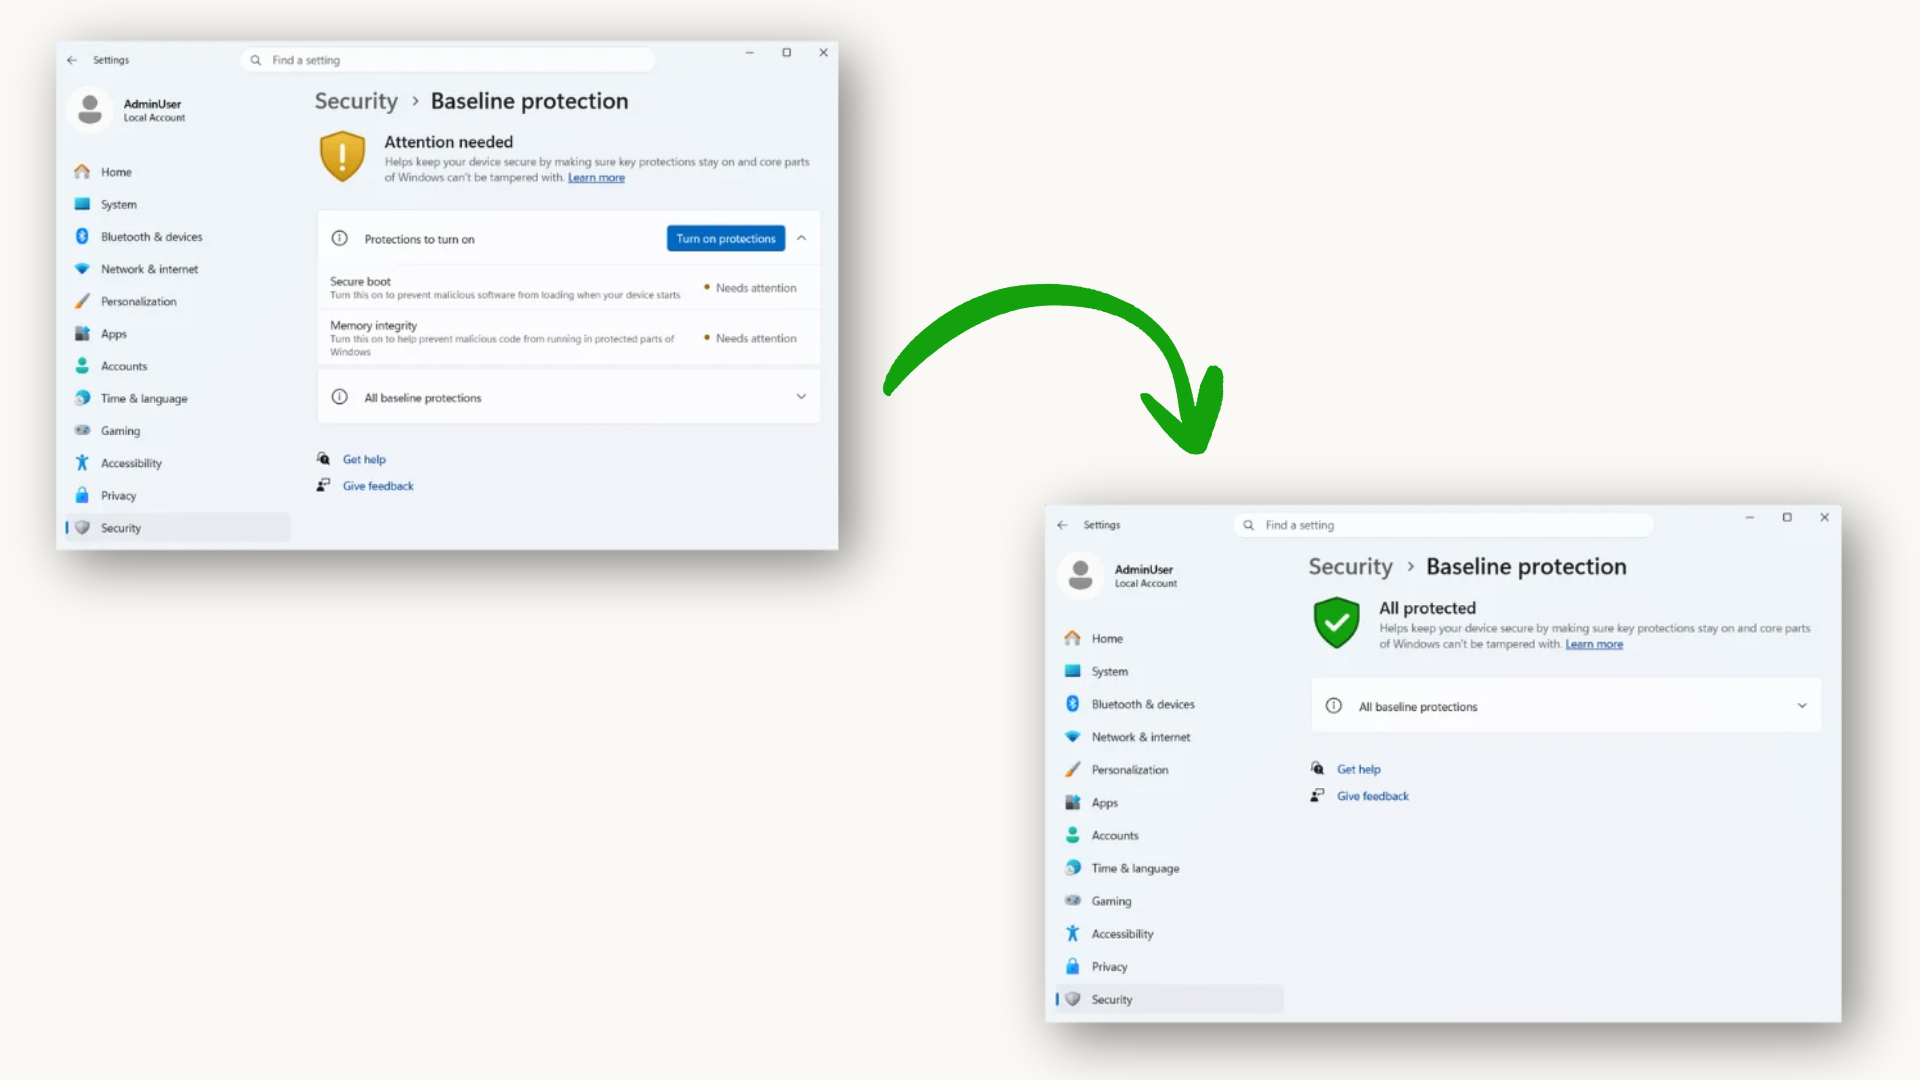
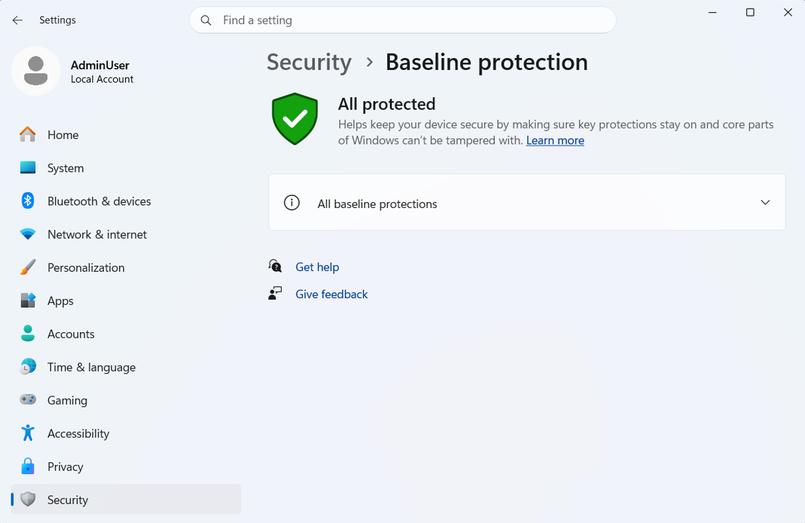
Esta nueva característica se denomina "Protección básica de Windows (Protección básica de seguridad de Windows)". Ahora ha entrado en la fase de prueba de vista previa de Windows Insider y está previsto que se abra oficialmente a la mayoría de los usuarios en 2027. Microsoft espera utilizar este mecanismo para integrar los procesos de detección de seguridad que originalmente estaban dispersos en varios tipos de software en un estándar unificado.
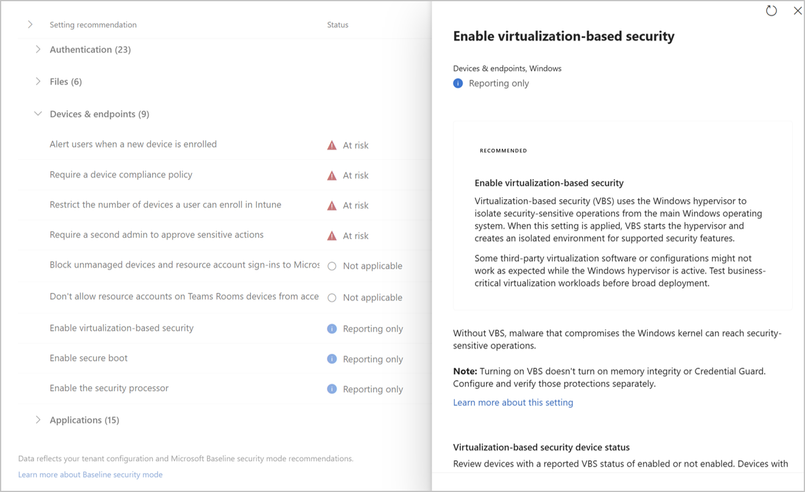
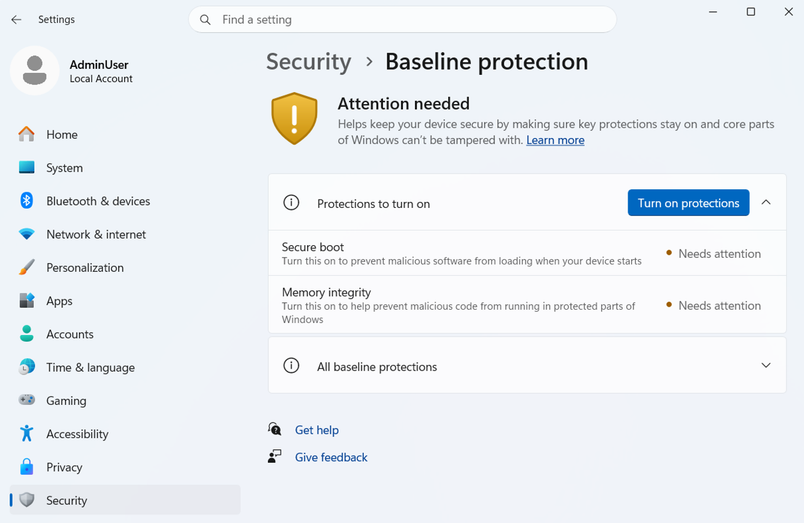
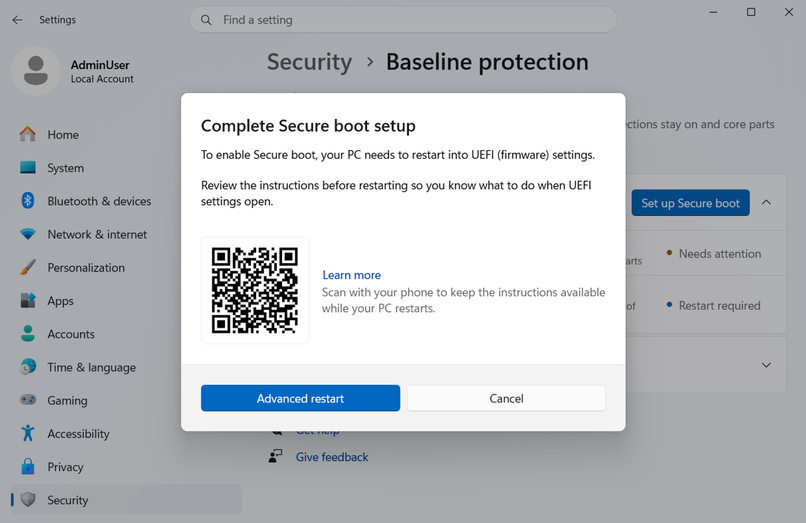
Según la información publicada por Microsoft, este mecanismo comprobará exhaustivamente una serie de funciones de seguridad clave, incluido el chip de seguridad TPM 2.0, arranque seguro (Secure Boot), seguridad basada en virtualización (VBS), protección de la integridad de la memoria (Memory Integrity), verificación de controladores firmados, controlador certificado de Windows, protección del depurador del kernel y protección de controladores vulnerables.
Para los usuarios normales, esto significa que en el futuro es posible que algunos programas ya no se centren sólo en la versión del sistema operativo, sino que comprueben además el estado de seguridad de todo el ordenador. Si el usuario desactiva la función de inicio seguro, desactiva la protección de la integridad de la memoria o modifica la configuración de seguridad relacionada para instalar otros sistemas como Linux, es posible que el dispositivo no pase la nueva verificación de seguridad.
Microsoft afirmó que muchos programas ya están realizando comprobaciones similares por sí solos. Por ejemplo, las aplicaciones bancarias verificarán si el dispositivo tiene un módulo de seguridad TPM, mientras que algunos juegos en línea verificarán las firmas de los controladores y la integridad del sistema. "Battlefield 6" anteriormente requería que los jugadores habilitaran el arranque seguro para iniciar el juego normalmente. El nuevo mecanismo básico de seguridad unifica estas detecciones dispersas en una interfaz estándar a la que los desarrolladores pueden llamar directamente.
Los desarrolladores pueden obtener resultados de verificación simples y claros del sistema, incluido si el dispositivo pasó la prueba, qué características de seguridad faltan e información de autenticación basada en hardware. Posteriormente, los proveedores de software pueden desarrollar reglas según sus propias necesidades, como emitir sólo advertencias, deshabilitar algunas funciones, reducir los permisos de servicio o impedir directamente la ejecución de aplicaciones.
Pawan Davuluri, director de Windows y Dispositivos de Microsoft, dijo durante la conferencia Ignite 2026 que este mecanismo puede ayudar a los desarrolladores a confirmar si los dispositivos que ejecutan sus aplicaciones cumplen con los requisitos de seguridad preestablecidos, proporcionando así una seguridad más confiable para software empresarial, servicios financieros, plataformas educativas y juegos en línea.
En la actualidad, 11 empresas han participado en el plan de pruebas, incluidos fabricantes de renombre como Adobe, Battle.net, 1Password y la plataforma de servicios educativos Schoolyear.
Schoolyear declaró que planean utilizar esta interfaz para verificar si el equipo de evaluación de los estudiantes cumple con los estándares de seguridad, mejorando así la credibilidad del entorno de evaluación en línea. Para la industria educativa, esto puede reducir los riesgos de los exámenes causados por fallas de seguridad del sistema o herramientas de terceros.
 >
En el ámbito de los juegos, el equipo de ingeniería de Battle.net también ha comenzado a evaluar este mecanismo. La persona relevante a cargo de Blizzard afirmó que el nuevo sistema ayudará a mejorar el nivel de seguridad general de la plataforma al tiempo que intenta evitar imponer una carga operativa adicional a los jugadores. Sin embargo, la empresa no dijo si lo haría obligatorio en el futuro.
Este cambio muestra que Microsoft está tratando de promover el establecimiento de estándares de acceso de seguridad unificados para el ecosistema de Windows. A medida que los problemas de los ataques cibernéticos, el software fraudulento y los controladores maliciosos se vuelven cada vez más prominentes, cada vez más software y servicios en línea pueden incorporar el estado de seguridad del dispositivo en las condiciones operativas en el futuro. Para los usuarios que están acostumbrados a desactivar algunas funciones de seguridad de Windows en busca de compatibilidad, rendimiento o experiencia de sistema dual, esta tendencia puede significar que más aplicaciones requerirán que los dispositivos cumplan con las líneas básicas de seguridad establecidas por Microsoft antes de que puedan usarse normalmente.
Comentarios