Resumen:
Anoche, la organización de investigación de seguridad Report URI descubrió un importante incidente de seguridad durante las inspecciones diarias. Este incidente de seguridad involucró a 178 empresas o sitios web de renombre mundial como BBC, CNN, HSBC, Salesforce, GitLab e IKEA. Los piratas informáticos alteraron el contenido del sitio web y cargaron scripts maliciosos. Este script malicioso aprovecha el marco de penetración de DarkSword para apuntar a usuarios que ejecutan versiones anteriores de iOS 13-18.x.
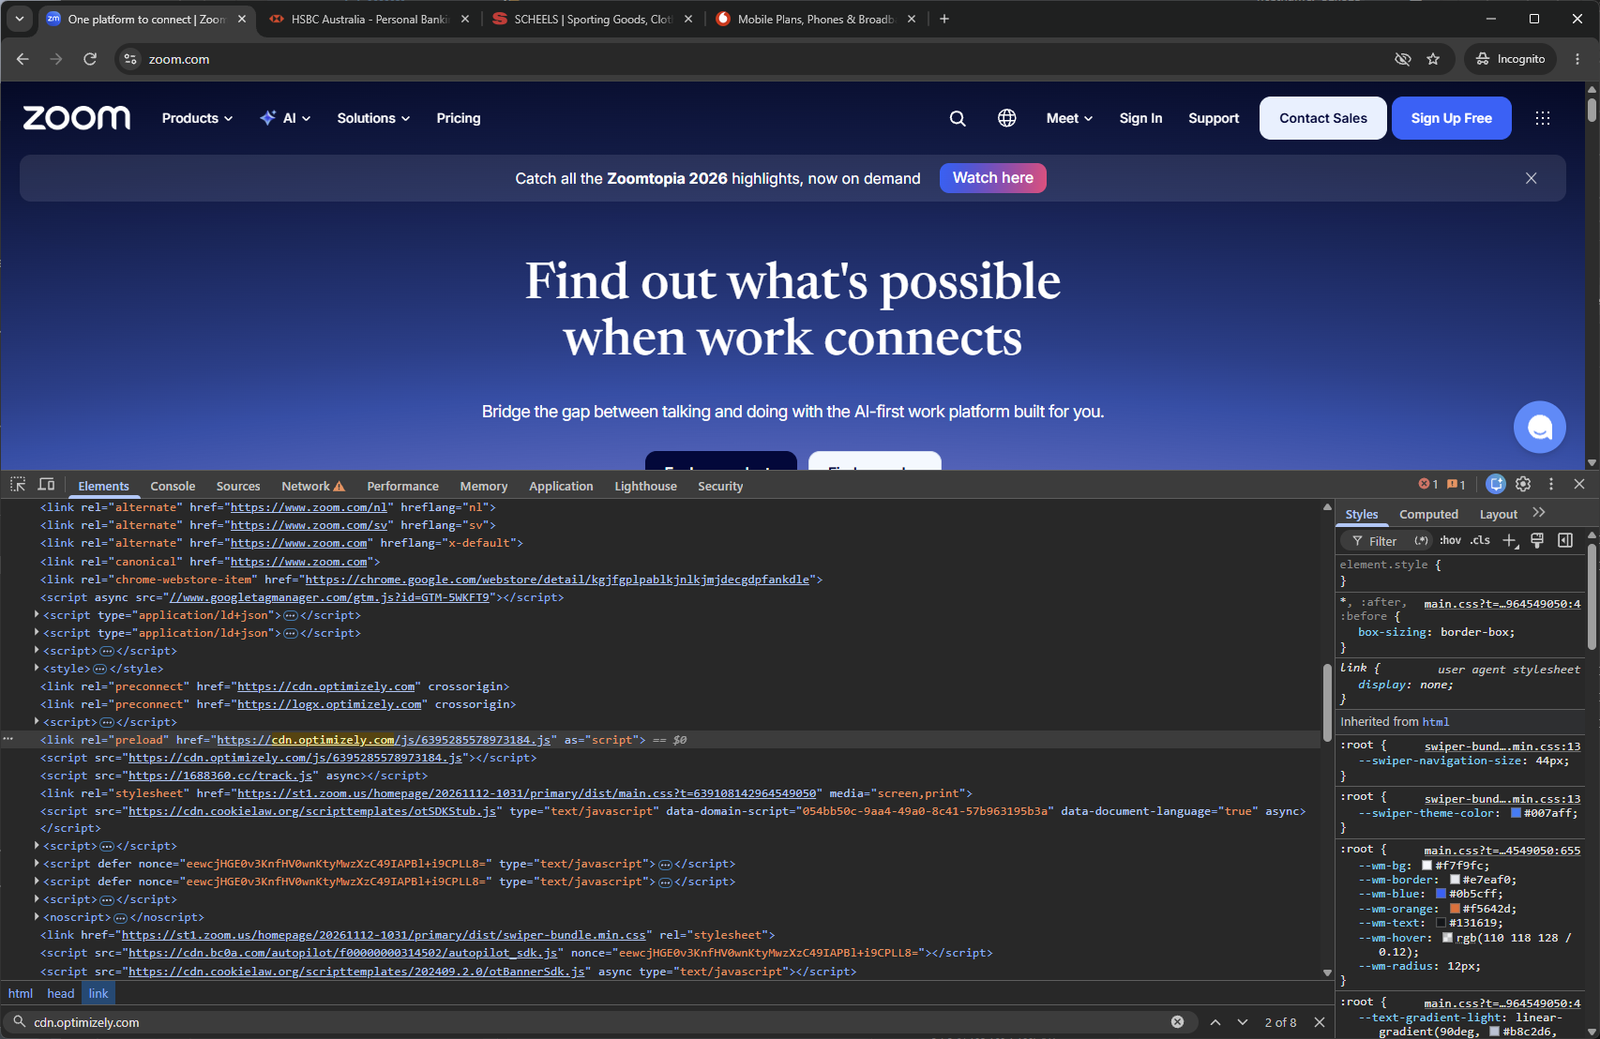
El objetivo principal de este ataque de piratas informáticos era robar criptomonedas o información de cuentas bancarias, y permitir que tantos sitios web sean envenenados en lotes naturalmente implica ataques a la cadena de suministro. Todos estos sitios web utilizan servicios proporcionados por Optimizely y los piratas informáticos han explotado los productos relacionados debido a vulnerabilidades de seguridad.
Los piratas informáticos escriben código malicioso en los proyectos de los clientes de Optimizely:
Optimizely Web se utiliza para experimentar sitios web y mostrarlos de forma personalizada. Los clientes pueden agregar código personalizado en el campo Proyecto JavaScript del proyecto y luego el sitio web carga el script del proyecto desde Optimizely CDN y estos recursos se ejecutarán en el navegador del visitante.
Optimizely dijo en una actualización de estado de seguimiento que los piratas informáticos explotaron las vulnerabilidades de seguridad en sus productos experimentales para agregar scripts JavaScript maliciosos a los proyectos de los clientes. Los scripts ingresarían a la página junto con el script Optimizely que el sitio web carga normalmente, por lo que se vería normal cuando se acceda a través de la navegación.
Los piratas informáticos actualizan los scripts mientras atacan para lograr más objetivos:
La línea de tiempo registrada por la agencia de investigación de seguridad muestra que se observó por primera vez que el script Optimizely de la BBC cargaba código malicioso a las 04:21 UTC del 16 de noviembre; A las 08:28 UTC, la página de la BBC cargó por primera vez la carga útil del ataque externo 1688360 [.] cc/track.js.
Los piratas informáticos continuaron modificando la carga útil del ataque y la agencia de investigación de seguridad registró 26 versiones diferentes ese día. Por ejemplo, a las 13:43 UTC, el hacker agregó un módulo de robo de tarjetas bancarias a la carga útil y luego agregó el marco de penetración DarkSword para lanzar ataques contra versiones anteriores de sistemas iOS.
El objetivo principal es robar carteras, tarjetas bancarias y otros datos:
La carga maliciosa lanzada por el hacker contiene una variedad de funciones. El script malicioso primero recopilará la información básica del visitante, como el sistema operativo, la versión y el navegador, y devolverá diferentes operaciones de carga maliciosa basadas en esta información. Los comportamientos maliciosos observados hasta ahora incluyen:
Reemplazar la dirección de contraseña: la carga maliciosa escaneará el texto, los formularios, los enlaces, el portapapeles y algunas solicitudes de red en la página para encontrar una dirección de billetera válida y luego la reemplazará con una dirección controlada por el atacante. La carga útil maliciosa también puede monitorear la operación de copia, de modo que cuando el usuario copie la dirección de la billetera, será reemplazada automáticamente por una dirección controlada por el pirata informático.
Robar información de la cuenta bancaria: la carga maliciosa buscará el número de tarjeta de crédito verificada, la fecha de vencimiento y el código de seguridad CVV en el formulario de pago creado por el sitio web y en las solicitudes relacionadas, y luego enviará esta información a un servidor controlado por el atacante. Por tanto, si el usuario ha iniciado un pago, también se puede filtrar información.
Para iOS 13-18.x: la carga maliciosa cargará diferentes nombres de dominio icu y páginas ocultas según la versión de iOS, dirigiendo a los visitantes a rutas relacionadas con DarkSword. En el ejemplo, iOS 13-17 se dirige a la ruta Coruna y iOS 18.x se dirige a la ruta DarkSword.
Progreso de limpieza actual:
Optimizely actualizó su estado el 17 de noviembre, indicando que había solucionado vulnerabilidades de seguridad de productos relevantes, eliminó el código inyectado en los proyectos afectados, protegió las cuentas de los clientes y agregó medidas para evitar que se siga publicando código no autorizado. Sin embargo, la escala de este ataque es muy grande y abarca a cientos de miles o incluso millones de visitantes. Actualmente es difícil estimar la escala específica de usuarios afectados.
Además, la Política de seguridad de contenido (CSP) funciona en algunos sitios web. La encuesta mostró que las políticas de CSP de 24 sitios web impidieron con éxito la ejecución de scripts maliciosos. Aunque otros 17 sitios web cargan scripts, su connect-src impide que se transmitan algunos datos, pero la dirección de billetera copiada por el usuario aún será reemplazada.
Los operadores que utilizan Optimizely Web deben comprobar el JavaScript del proyecto de cada proyecto y el código personalizado experimental para detectar 1688360 [.] cc, nombres de dominio .icu, atob() y scripts desconocidos. Revise también los permisos de escritura para cuentas, tokens API e integraciones. Los usuarios que hayan visitado los sitios web afectados deben comprobar sus direcciones de transferencia de criptomonedas y los extractos de sus tarjetas bancarias. Los usuarios de iPhone y iPad deben actualizar inmediatamente a la última versión de iOS.
Algunas empresas afectadas:
Sucursales de HSBC Bank: Estados Unidos, Hong Kong, México, Singapur, Australia, Emiratos Árabes Unidos, Malasia, Vietnam, Egipto, Filipinas
Zoom
Bitly
Salesforce
Gitlab
IKEA
CNN
BBC
Zorro
Bloomberg
Casualidad
O2
Vodafone Australia
Alaska Airlines
Hogar Honeywell
Heineken
Universidad de Chamberlain
Levis
Comentarios