Resumen:
La empresa de Internet F5 lanzó recientemente una actualización de seguridad de emergencia para el componente de servidor de código abierto NGINX para corregir 10 vulnerabilidades de seguridad graves, entre las que CVE-2026-123007 y 123633 pueden permitir que un atacante no autenticado ejecute código de forma remota.
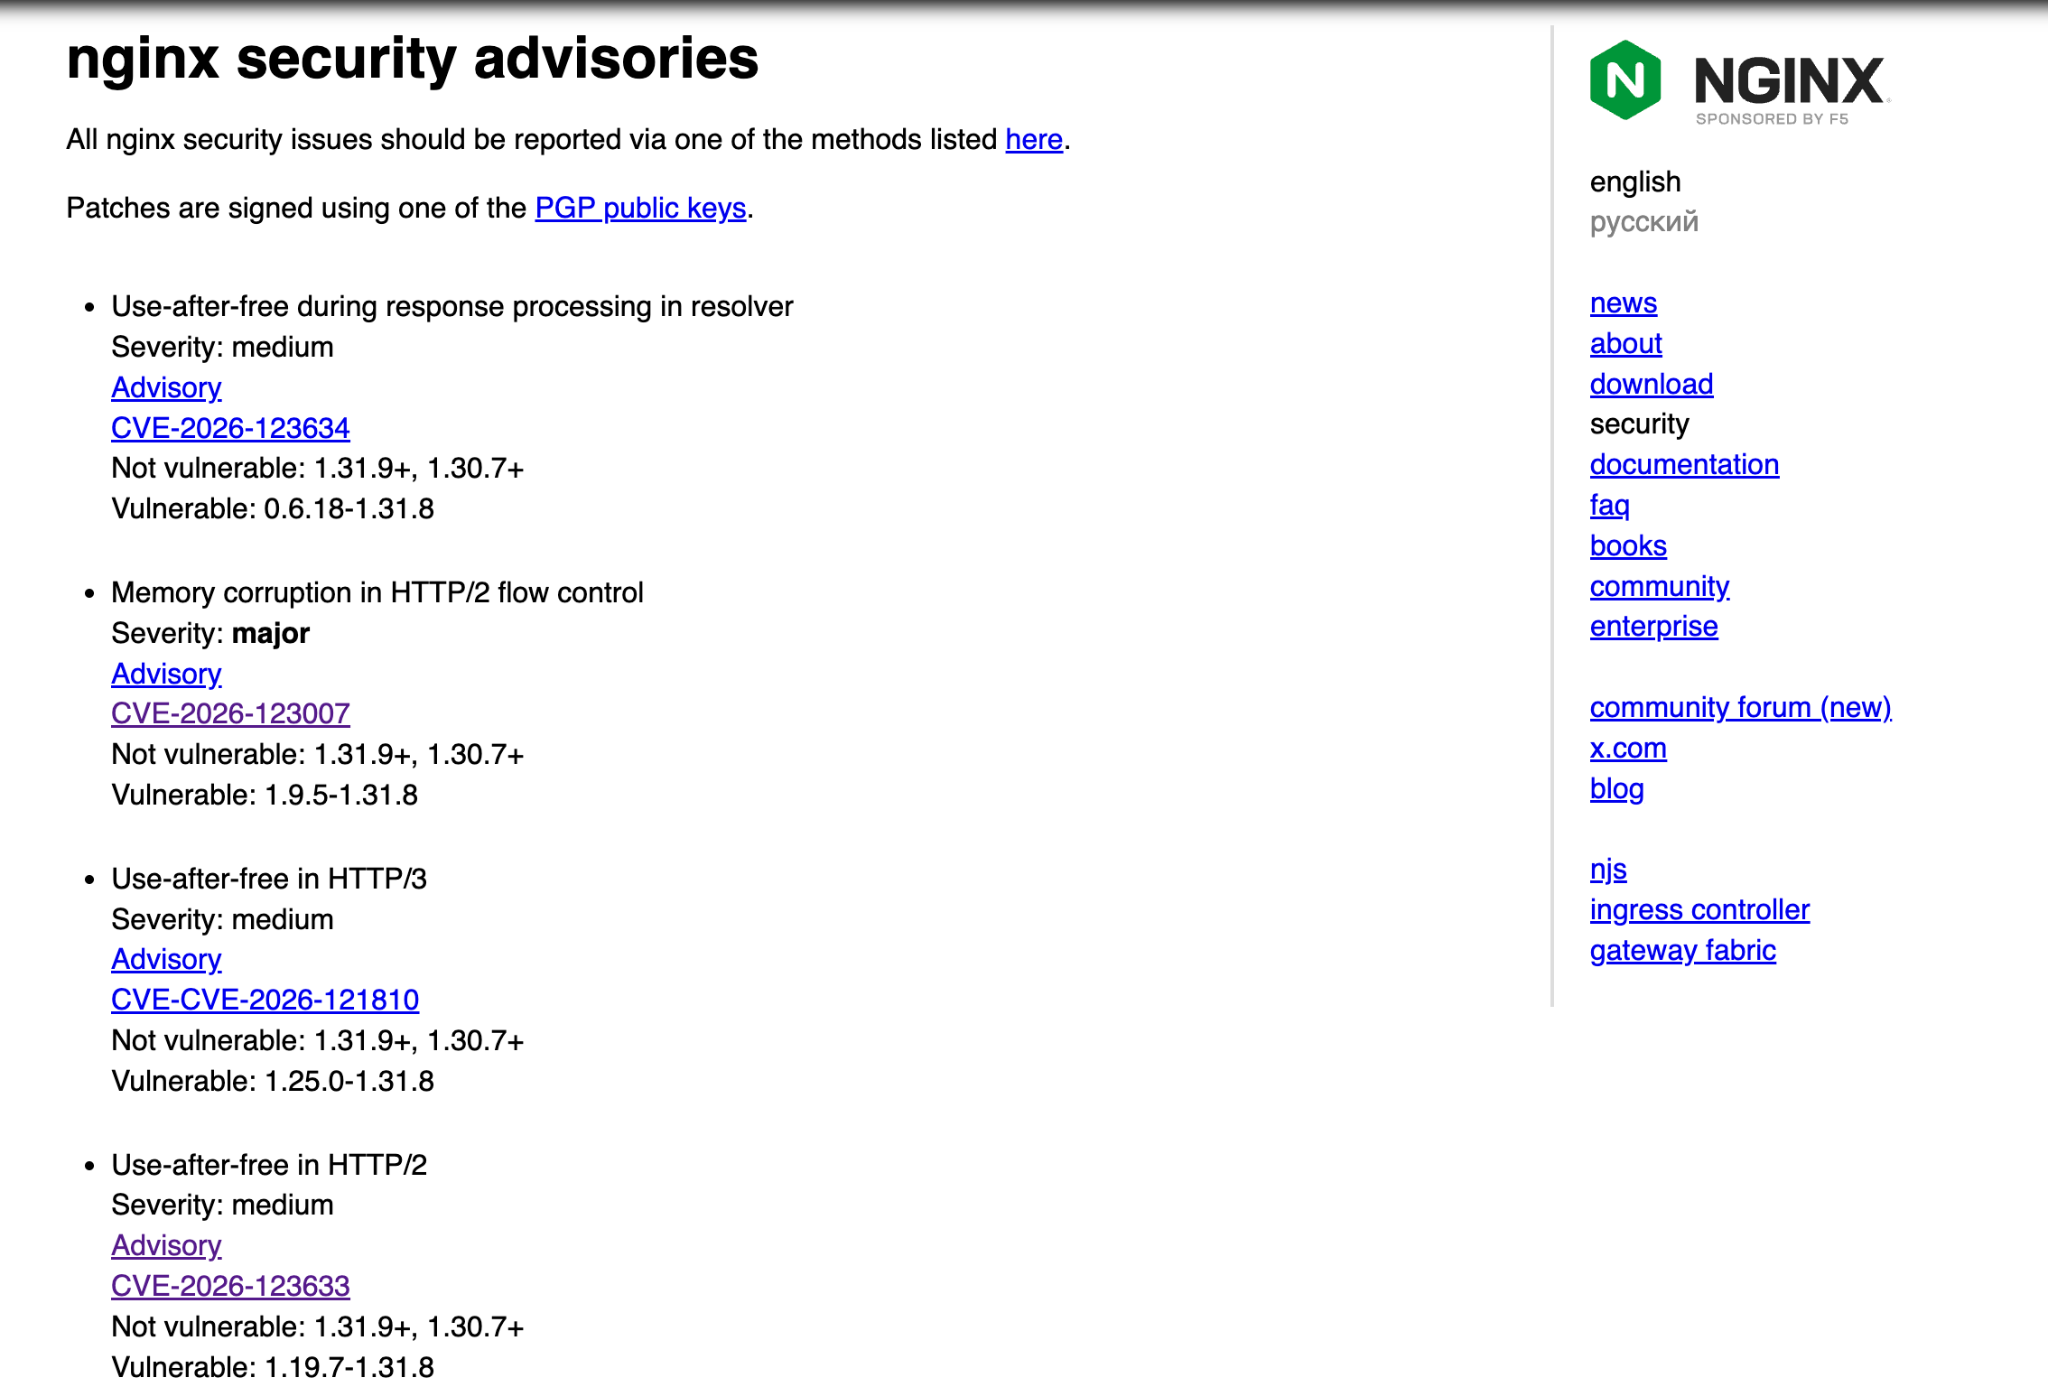
Estas vulnerabilidades están relacionadas con el procesamiento del protocolo HTTP/2. En teoría, siempre que el servicio HTTP/2 esté activado, es posible la ejecución remota de código. En la actualidad, la mayoría de las implementaciones de NGINX deberían habilitar el protocolo HTTP/2 de forma predeterminada, por lo que el alcance del impacto es muy amplio.
El umbral para lanzar un ataque es enviar 128 GB de tráfico:
El método para explotar las vulnerabilidades de seguridad relacionadas es difícil de decir y simple de decir, porque a juzgar por el código de prueba de concepto actual, el proceso de explotación requiere la transmisión de aproximadamente 128 GB de datos HTTP/2, y el ancho de banda de la red y el tiempo de espera de la conexión afectarán el ataque real.
Los datos de 128 GB aquí se refieren a la cantidad total de datos que deben enviarse en una única conexión NGINX. Según las pruebas, NGINX Worker puede fallar al enviar 60 GB de datos; La ejecución del código se puede lograr al enviar 128 GB.
El tiempo de espera de conexión predeterminado de NGINX es de aproximadamente 1 hora. Si se trata de una red local de alta velocidad, tardará unos 2,5 minutos en enviar 128 GB de datos, un ancho de banda de 10 Gbit/s es de aproximadamente 2 minutos y un ancho de banda de 1 Gbit/s es de aproximadamente 17 minutos. Según este cálculo, cuando el ancho de banda es inferior a 300 Mbit/s, los datos no se pueden enviar antes del tiempo de espera.
Los servidores de gran ancho de banda deben actualizarse inmediatamente:
Actualmente, la versión de código abierto de NGINX ha lanzado actualizaciones de reparación, incluida la versión principal 1.31.9 y la versión estable 1.30.7. Si utiliza NGINX implementado en un panel como Pagoda, es posible que la nueva versión no esté disponible en el lado de Pagoda. Los usuarios pueden utilizar agentes de IA para compilarse y actualizarse. Pero tenga en cuenta: si utiliza el modo de instalación rápida del panel Pagoda, no podrá compilarlo usted mismo. Aún debe confiar en Pagoda para publicar actualizaciones y luego ir a la tienda para actualizar.
Algunos servidores VPS extranjeros adquiridos por los usuarios tienen ancho de banda del puerto G y pueden verse afectados. Si la versión no se puede actualizar temporalmente, puede desactivar HTTP/2 en el sitio web o en el puerto de escucha del servicio externo y asegurarse de que todo HTTP/2 actual haya finalizado (desactive la configuración y luego reinicie NGINX).
Más información:
https://nginx.org/en/security_advisories.html
Comentarios