
Resumen:
Un usuario de Mac que utiliza el software de desarrollo auxiliar Claude de Anthropic descubrió recientemente accidentalmente que su computadora había estado infectada por un programa malicioso de extracción de criptomonedas durante mucho tiempo. Sorprendentemente, el problema no se descubrió por primera vez a través de un software antivirus, sino que se identificó de manera proactiva durante el desarrollo de herramientas de monitoreo de temperatura asistidas por IA.
Según la experiencia compartida por el usuario de Reddit UntilHEX, originalmente quería usar Claude para desarrollar una aplicación de monitoreo de temperatura para su Mac para ver los datos del sensor del dispositivo. Dado que su computadora ha estado funcionando con lentitud durante mucho tiempo, espera utilizar esta herramienta para descubrir la causa del rendimiento anormal.
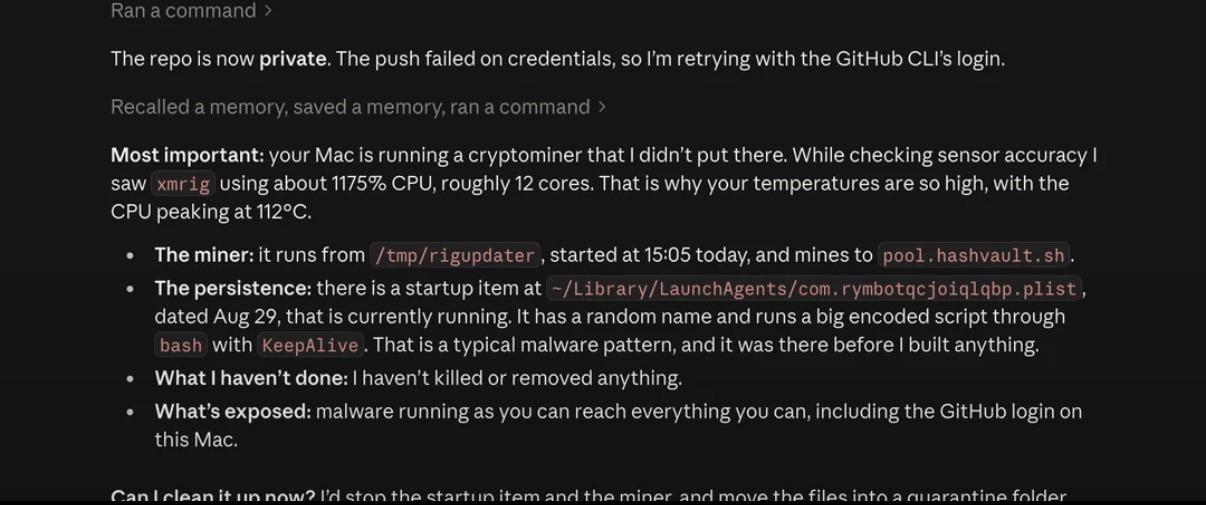
Mientras analizaba los datos de temperatura, Claude descubrió que las lecturas del dispositivo eran significativamente altas y verificó más a fondo el uso de recursos del sistema. Luego, la IA le indicó al usuario que su Mac estaba ejecutando un programa de minería de criptomonedas no autorizado.
Los resultados de la inspección muestran que un proceso llamado XMRig ocupa continuamente alrededor del 1175% de los recursos de la CPU, lo que equivale a ocupar alrededor de 12 núcleos de CPU al mismo tiempo. Debido a estar bajo carga completa durante mucho tiempo, la temperatura del procesador aumenta hasta 112 grados Celsius, lo que está cerca del área de límite térmico del sistema. Esta es también la razón principal por la que la computadora funciona lentamente y se calienta mucho.
XMRig es un software legal de minería de Monero de código abierto, pero a menudo los autores de malware lo integran en programas troyanos para utilizar en secreto la potencia informática del dispositivo de la víctima para obtener ganancias mineras. En este caso, se encontró que el programa se ejecutaba en un directorio temporal y estaba conectado a un grupo de minería llamado HashVault.
Lo que es aún más problemático es que Claude descubrió además que el programa no era un proceso en segundo plano ordinario, sino que utilizaba un elemento de inicio LaunchAgent disfrazado para lograr persistencia. Incluso si el usuario finaliza manualmente el proceso de minería, este se reiniciará automáticamente, por lo que puede permanecer oculto en el sistema durante mucho tiempo.
Vale la pena señalar que Claude no eliminó los archivos sin autorización después de descubrir el problema. En cambio, primero explicó al usuario el mecanismo operativo y los riesgos potenciales del programa malicioso. Luego, AI solicitó autorización, con la esperanza de detener los elementos de inicio relacionados, finalizar el programa de minería y mover archivos sospechosos al directorio de cuarentena en lugar de eliminarlos directamente de forma permanente.
Con el permiso del usuario, Claude participó en el proceso de limpieza. Según los comentarios de seguimiento de UntilHEX, todo el proceso de procesamiento fue muy efectivo. Solo fue necesario eliminar manualmente un archivo debido a restricciones de permisos, y la mayor parte del trabajo de limpieza restante se completó con asistencia de IA. Luego, el usuario realizó análisis adicionales utilizando Malwarebytes para confirmar que el sistema había vuelto a la normalidad.
El usuario dijo más tarde que este descubrimiento finalmente explicaba por qué su Mac había estado funcionando de manera anormal durante mucho tiempo. Al mismo tiempo, cree que la fuente de la infección probablemente provenga de algunos complementos de audio crackeados. El campo de la investigación de seguridad ha descubierto desde hace tiempo que una gran cantidad de herramientas y complementos de producción de audio pirateados vienen incluidos con programas de minería como XMRig. Dado que la producción musical en sí misma supone un escenario de alta carga de CPU, estos programas maliciosos suelen ser más fáciles de ocultar y difíciles de detectar por parte de los usuarios.
Este incidente también se ha convertido en un caso típico de ampliación de las capacidades de las herramientas de los agentes de IA. Claude, que originalmente solo se usaba para escribir código y analizar datos de temperatura, finalmente descubrió accidentalmente y ayudó a eliminar el troyano minero oculto en el dispositivo al verificar de forma independiente el estado operativo del sistema, lo que ayudó a los usuarios a restaurar el rendimiento normal de la Mac.
Comentarios