Resumen:
Apple anunció recientemente que reforzará aún más el control de permisos de "Acceso total al disco" en macOS y planea agregar nuevos mecanismos de seguridad para reducir los riesgos de privacidad que pueden surgir después de que los agentes de IA obtengan acceso a una amplia gama de datos del sistema.
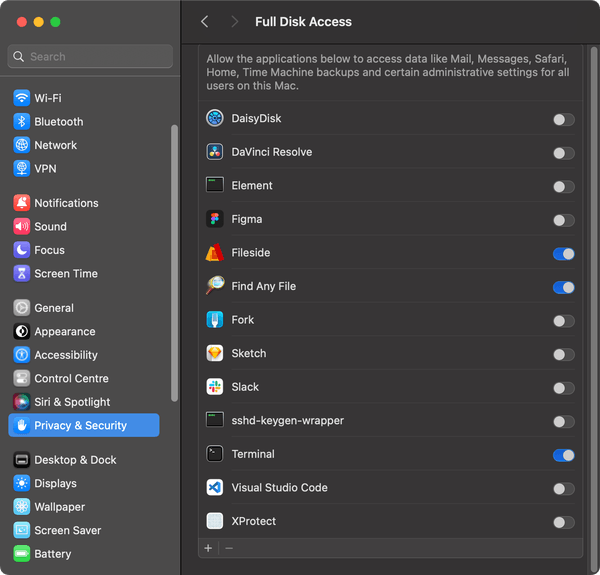
Apple dijo que el "acceso completo al disco" originalmente era principalmente para permitir que las copias de seguridad y otro software funcionaran correctamente, pero a medida que los agentes de IA que pueden operar computadoras de forma autónoma se vuelven cada vez más populares, los riesgos que plantea este permiso están aumentando significativamente. Apple cree que cuando un agente de IA obtiene este nivel de acceso al sistema, su impacto potencial es diferente al de las aplicaciones tradicionales, por lo que los usuarios deben tener más claro qué permisos le han otorgado a la aplicación.
macOS actualmente permite a los usuarios otorgar manualmente a las aplicaciones el permiso de "Acceso total al disco" en "Privacidad y seguridad" de la configuración del sistema. Después de obtener este permiso, la aplicación puede acceder a una gran cantidad de datos confidenciales en la computadora del usuario, incluidos archivos, correos electrónicos, mensajes, historial de navegación, etc. Apple ha exigido durante mucho tiempo que dichos permisos sean autorizados activamente por el usuario.
El problema es que existen diferencias obvias en cómo las aplicaciones tradicionales y los agentes de IA de nueva generación usan estos permisos. El agente de IA no sólo puede leer archivos, sino también realizar una serie de operaciones de forma autónoma según las instrucciones del usuario. Cuando obtiene acceso simultáneamente a datos como archivos, mensajes, correos electrónicos, etc., el modelo de IA puede poseer una gama muy amplia de información sobre la vida digital del usuario.
En una nota a los desarrolladores, Apple señaló que algunos desarrolladores están utilizando "acceso completo al disco" de una manera que puede poner a los usuarios en riesgo, lo que da como resultado que las aplicaciones puedan acceder a una gran cantidad de contenido en el dispositivo del usuario, y es posible que el propio usuario no comprenda completamente lo que significa este permiso.
Como resultado, Apple planea agregar nuevos controles a partir del futuro. Para aquellas aplicaciones que requieren este "nivel extraordinario" de acceso, los usuarios deberán tomar medidas más explícitas para otorgar el permiso. Apple espera que al aumentar el umbral de autorización y fortalecer las indicaciones, los usuarios tengan una comprensión más clara de a qué datos puede acceder una aplicación antes de tomar una decisión.
Este cambio sigue a una serie de incidentes relacionados con la seguridad de los agentes de IA del lado de Mac.
Recientemente, la versión para Mac del agente de inteligencia artificial Muse lanzada por Meta provocó una controversia sobre la privacidad. El periodista Jason Aten afirmó que Muse pudo leer su información privada y consideró que no otorgó los permisos correspondientes a la aplicación. Posteriormente, Meta negó que Muse pudiera leer el contenido de Mensajes sin la autorización del usuario y afirmó que la función Mensajes de la versión Mac de Muse es completamente opcional. Los usuarios deben activar el "Acceso total al disco" y el conector de mensajes al mismo tiempo para que Muse lea contenido relevante.
Meta también explicó que Muse necesita pasar por múltiples capas de aplicación y pasos de permisos a nivel del sistema macOS para leer mensajes. Incluso si la aplicación en sí tiene vulnerabilidades, no puede eludir estas protecciones del sistema. Sin embargo, controversias relacionadas todavía han generado preocupación sobre los límites de los permisos de los agentes de IA de escritorio.
El anuncio de Apple de ajustar el control de permisos no significa que Muse haya pasado por alto el mecanismo de seguridad de macOS, pero refleja que Apple está reevaluando los nuevos riesgos que traen los agentes de IA desde el nivel del sistema operativo.
De hecho, esta no es la primera vez que Apple rediseña el mecanismo de seguridad para los agentes de IA. En la WWDC de este año, Apple demostró una nueva arquitectura de seguridad para Xcode y agentes de codificación AI. El nuevo mecanismo permite a los agentes acceder a archivos de proyecto en un entorno más restringido. Cuando un agente intenta leer o escribir archivos, el mecanismo a nivel del sistema determina si permite la operación según políticas preestablecidas; si se requiere autorización del usuario, el sistema realiza una solicitud explícita.
Al mismo tiempo, ha habido informes recientes de vulnerabilidades de seguridad que involucran la versión Mac de ChatGPT. Según se informa, la aplicación tenía vulnerabilidades que podrían haber permitido a los atacantes obtener datos confidenciales. Aunque el mecanismo de vulnerabilidad específico no es exactamente el mismo que el "acceso completo al disco", estos incidentes juntos ilustran que cuando las aplicaciones de IA se transforman del software de chat tradicional a "agentes" que pueden operar directamente las computadoras, los riesgos que enfrenta el sistema de permisos de aplicaciones tradicionales están cambiando.
Una de las mayores diferencias entre los agentes de IA y las aplicaciones ordinarias es que no solo pueden realizar operaciones únicas, sino también completar tareas continuamente según el contexto. Por ejemplo, los usuarios pueden pedirle al agente que lea archivos, organice información, modifique documentos, consulte correos electrónicos o mensajes y luego continúe con el siguiente paso según los resultados. Si el alcance de los permisos es lo suficientemente grande, esto significa que un agente de IA puede acceder y procesar continuamente grandes cantidades de datos personales sin la intervención del usuario, elemento por elemento.
Por lo tanto, Apple enfatiza específicamente que a medida que los agentes de IA se vuelvan más autónomos y poderosos, los riesgos que plantea el "acceso completo al disco" aumentarán significativamente. Apple dijo que su objetivo no es evitar que los usuarios otorguen permisos amplios a las aplicaciones de IA, sino garantizar que los usuarios que realmente quieran hacerlo puedan completar la autorización a través de acciones muy claras y comprender completamente los riesgos de privacidad de datos que están asumiendo.
Este cambio también muestra que los agentes de IA están impulsando nuevos cambios en el modelo de seguridad del sistema operativo. En el pasado, la seguridad del sistema se centraba principalmente en si una determinada aplicación podía acceder a un determinado archivo, cámara o micrófono. En el futuro, la atención puede centrarse aún más en "lo que un sistema de inteligencia artificial que puede actuar de forma autónoma puede hacer en nombre del usuario".
Para Apple, esto significa que macOS necesita establecer nuevos límites de permisos entre la conveniencia de los agentes de IA y la seguridad del sistema. A medida que más y más productos de IA comienzan a integrarse directamente en los sistemas operativos de escritorio, cómo proporcionar a los agentes las capacidades necesarias para completar tareas complejas evitando al mismo tiempo una autorización única que exponga todo el entorno digital personal se está convirtiendo en un nuevo problema que los fabricantes de sistemas operativos deben resolver.
Comentarios