
Resumen:
Google reveló recientemente un incidente de seguridad a gran escala que afecta al ecosistema de Android TV. Se descubrió que un fabricante de dispositivos Android TV certificado oficialmente había estado preinstalando puertas traseras ocultas en sus productos durante mucho tiempo y vendiendo acceso a terceros con el fin de distribuir malware. Una vez finalizada la investigación, Google anunció que cortaría por completo las relaciones de cooperación con las empresas implicadas y emprendería acciones legales para cerrar la correspondiente infraestructura de red maliciosa.
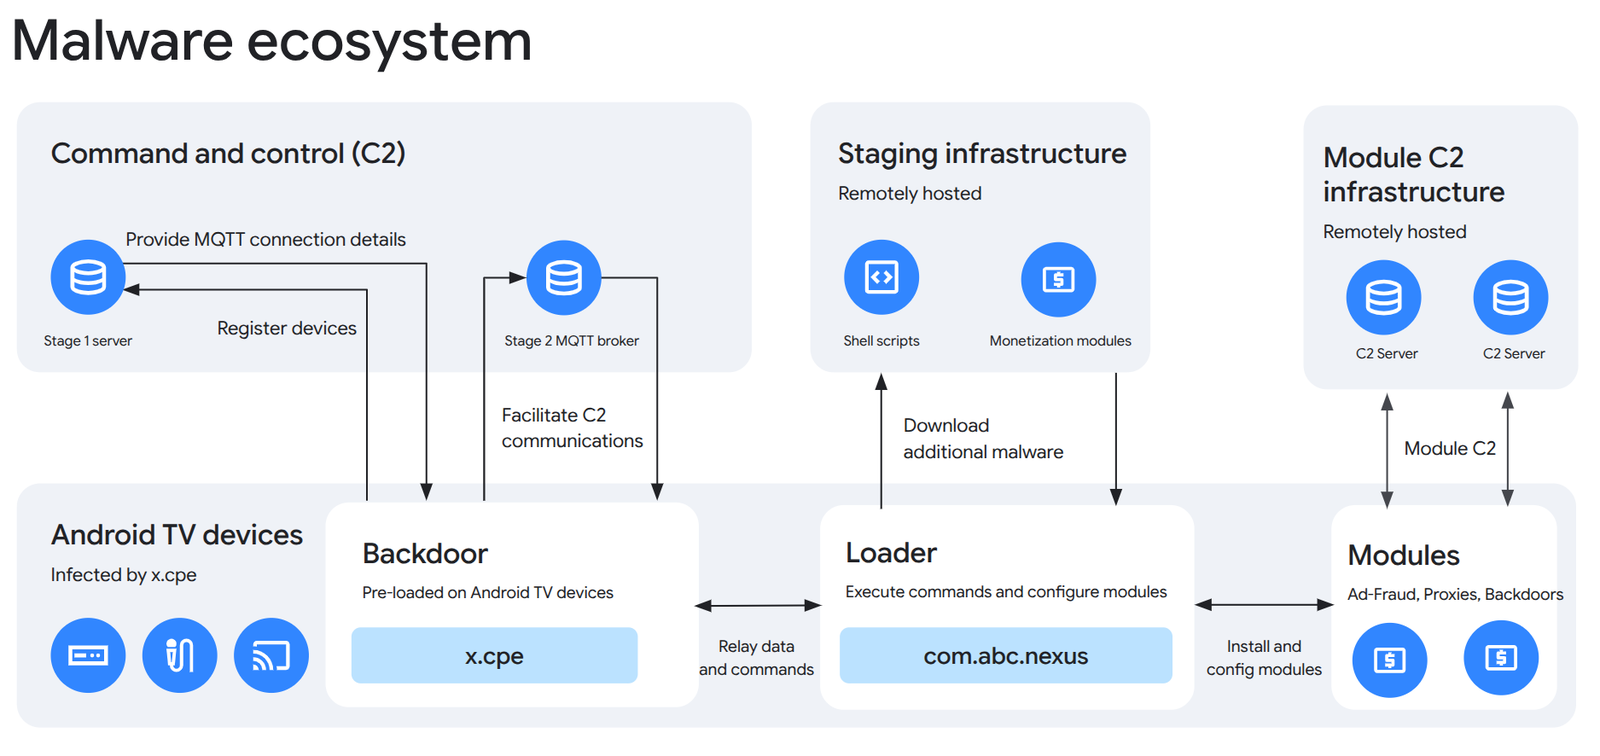
Según información publicada por Google, la empresa involucrada es Videostrong, un fabricante en Shenzhen, China. La compañía alguna vez produjo productos decodificadores de Android TV con certificación oficial, pero las investigaciones encontraron que había implantado puertas traseras controlables remotamente en múltiples modelos y marcas de dispositivos, y construyó una red de servidores completa para administrar dispositivos relacionados y distribuir código malicioso.
Google afirmó que estos programas maliciosos no eran acciones privadas de empleados individuales ni incidentes accidentales causados por errores de desarrollo. Los investigadores descubrieron que este sistema ha estado funcionando continuamente durante muchos años y cuenta con una infraestructura especializada y mecanismos de detección de evasión actualizados continuamente para gestionar continuamente socios posteriores y módulos maliciosos. Basándose en los resultados de esta investigación, Google decidió poner fin a toda cooperación con Videostrong y prohibirle a ésta y a sus empresas afiliadas producir en el futuro dispositivos Android certificados con aplicaciones de Google preinstaladas.
Como medida de seguimiento, Google inició acciones legales contra los nombres de dominio y servidores utilizados para controlar la botnet XCPE y cortó con éxito los enlaces de control relevantes. Al mismo tiempo, la empresa también prohíbe a Videostrong y sus filiales proporcionar servicios de software a otros fabricantes certificados de dispositivos Android en el futuro.
Las investigaciones de seguridad muestran que el impacto de este incidente supera con creces los casos de transmisión de malware ordinario. A diferencia de programas maliciosos anteriores que aparecían principalmente en dispositivos Android falsos, los productos involucrados son dispositivos Android TV certificados por Google, lo que significa que los consumidores generalmente creen que han pasado las auditorías de seguridad oficiales al comprarlos.
La investigación encontró que el atacante utilizó una estrategia especial para evitar la detección de autenticación. Preinstalan código oculto en el dispositivo cuando sale de fábrica, pero utilizan técnicas de ofuscación para eludir el proceso de prueba y esperan hasta que el usuario inicie el dispositivo por primera vez para descargar o activar el módulo malicioso. Esto permite que los productos relacionados pasen con éxito las pruebas de compatibilidad y seguridad y así obtener calificaciones de certificación.
Google admitió que este incidente expuso lagunas en su sistema de certificación. La compañía dijo que los proveedores involucrados aprovecharon los espacios en blanco en el proceso de revisión para retrasar la carga de códigos maliciosos en los dispositivos de los usuarios. Para evitar que situaciones similares vuelvan a ocurrir, Google está actualizando sus mecanismos de certificación y revisión para fortalecer su capacidad de verificar el firmware del dispositivo y el comportamiento posterior del software.
Según las estadísticas de las agencias de seguridad, los dispositivos afectados se concentran principalmente en el campo de los decodificadores Android TV y Google TV, entre los cuales los productos de la marca Mecool se consideran uno de los principales objetivos afectados. Además de las cajas de TV, también se encontraron los mismos componentes maliciosos en algunos equipos de señalización digital, equipos de karaoke y terminales de telemedicina.
Google afirmó que después de cerrar los servidores de control correspondientes, los atacantes perdieron la capacidad de controlar de forma remota una gran cantidad de dispositivos. La compañía estima que esta operación no sólo afectó a los dispositivos infectados actualmente confirmados, sino que también cortó el canal de comunicación entre al menos 10 millones de dispositivos afectados adicionales y los atacantes, evitando así la propagación de nuevas actividades maliciosas.
Las investigaciones revelaron que estas puertas traseras podrían haberse utilizado para instalar malware adicional, realizar fraude publicitario, crear redes proxy y realizar otras actividades cibercriminales. Debido a sus altos privilegios del sistema, el dispositivo infectado puede incluirse en un gran sistema de botnet y proporcionar recursos de red a los atacantes sin el conocimiento del usuario.
Google enfatizó que permitir que los fabricantes de dispositivos vendan productos a usuarios con puertas traseras maliciosas es una grave traición a la confianza del consumidor. Aunque el servidor de control se ha cerrado y el riesgo actual para el equipo afectado se ha reducido considerablemente, para los usuarios de productos relacionados, sigue siendo una opción más segura evaluar el origen del equipo y considerar reemplazarlo con un producto de marca de mayor reputación.
Este incidente también se ha convertido en uno de los incidentes de seguridad de la cadena de suministro más graves en el desarrollo de la plataforma Android TV. Debido a que el equipo involucrado había recibido la certificación oficial, no solo generó preocupaciones sobre la seguridad de la cadena de suministro de hardware de TV inteligente, sino que también impulsó a Google a reexaminar su sistema de certificación y fortalecer aún más su supervisión de los fabricantes de equipos.
Comentarios