
Resumen:
Citizen Lab, un instituto de investigación de ciberseguridad afiliado a la Universidad de Toronto en Canadá, reveló recientemente los resultados de una encuesta que ha atraído una atención generalizada. Los investigadores han descubierto que un nuevo método de ataque basado en el sistema de entrega de publicidad en línea se ha utilizado en realidad para actividades de espionaje. Los atacantes pueden identificar objetivos a través de anuncios en línea e implementar software espía en dispositivos sin siquiera requerir que las víctimas hagan clic en ningún enlace.
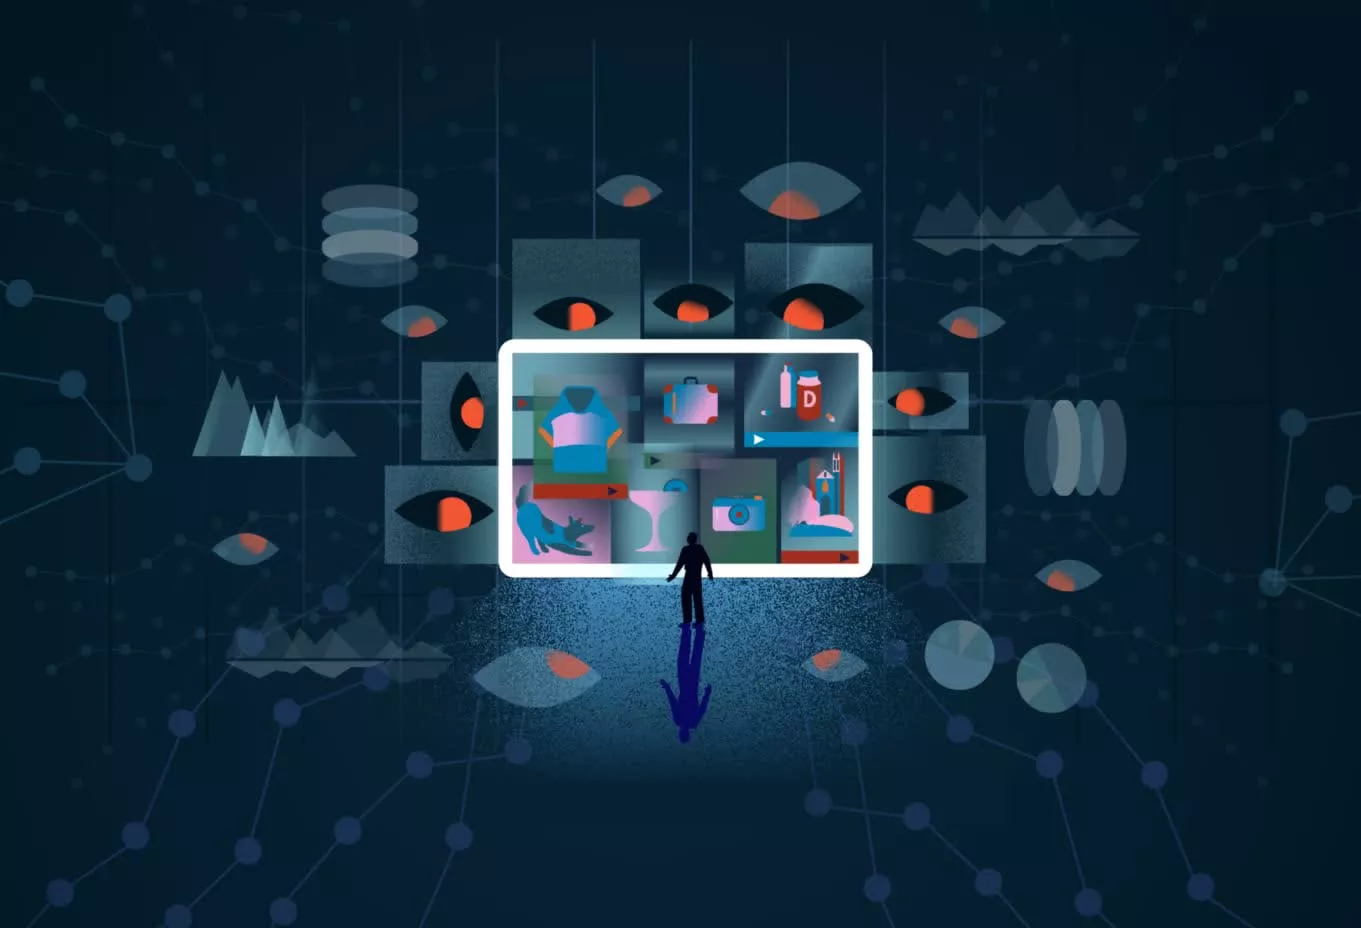
El equipo de investigación denominó esta tecnología "AdFection" y afirmó que esta es la primera vez que se obtiene públicamente evidencia técnica que demuestra que los ataques de software espía comercial "sin hacer clic" se pueden implementar con la ayuda de sistemas de publicidad en línea. La investigación reveló que la tecnología se utilizó en una operación de penetración en línea dirigida a Al Jazeera en Qatar.
Según el informe, una empresa israelí llamada Discover-Tech jugó un papel clave en esta operación. La empresa afirma ser una empresa de publicidad digital, pero los investigadores creen que opera una plataforma que en realidad ayuda a los socios a identificar, rastrear y apuntar a dispositivos objetivo específicos.
La investigación señaló que Discover-Tech opera una plataforma llamada Controlium. La plataforma puede utilizar un sistema de ofertas de publicidad en línea en tiempo real para recopilar información del dispositivo, incluidos identificadores de publicidad y direcciones IP. Una vez que el sistema identifica el objetivo previsto, puede enviar código malicioso al dispositivo correspondiente, mientras que los usuarios normales sólo verán contenido publicitario normal. Esto significa que la víctima no necesita hacer clic en el anuncio ni descargar ningún archivo, y el proceso de ataque puede desarrollarse automáticamente.
Los investigadores dijeron que esta plataforma no sólo puede identificar el objetivo, sino que también puede convertirse en un punto de entrada para la propagación del malware. En el caso de Al Jazeera, los atacantes supuestamente utilizaron este mecanismo para implementar el software espía comercial Candiru en dispositivos específicos. Candiru es una conocida herramienta de alquiler de software espía que puede controlar dispositivos de forma remota, robar datos y acceder a la cámara y al micrófono del dispositivo.
Citizen Lab declaró que descubrió que al menos 45 dispositivos en la red de Al Jazeera fueron sujetos a ataques relacionados, entre 2024 y 2025. Los investigadores creen que este es el primer ejemplo divulgado públicamente de una infección técnica completa de software espía sin clic a través de publicidad dirigida.
El alcance de esta operación también va mucho más allá de los objetivos individuales. El equipo de investigación analizó aproximadamente 4 mil millones de registros de ofertas de anuncios y descubrió que entre marzo y junio de 2026, los anuncios colocados por Discover-Tech aparecieron en aproximadamente 120 000 sitios web y más de 70 000 aplicaciones móviles en todo el mundo, involucrando a múltiples países y regiones.
Los investigadores señalaron además que estos anuncios no sólo sirven como propaganda comercial, sino que también se utilizan para reconocimiento a gran escala y selección de objetivos. Millones de dispositivos fueron silenciosamente dirigidos a conectarse a servidores relacionados con Candiru, ayudando a los atacantes a recopilar información, identificar objetivos y prepararse para ataques posteriores.
La investigación también encontró que Discover-Tech aparece desde hace mucho tiempo en las listas de proveedores certificados de muchos grandes ecosistemas publicitarios, incluido el sistema de publicidad de Google y la organización europea de la industria publicitaria IAB Europe. Esto significa que sus anuncios pueden llegar a una gran cantidad de sitios web y aplicaciones en todo el mundo.
Además de Candiru, Citizen Lab también descubrió que otro grupo de amenazas llamado "Dark Cartographer" está conectado a la plataforma publicitaria. Los investigadores dijeron que la organización explota principalmente las vulnerabilidades relacionadas con los operadores móviles para asociar identificadores de publicidad de dispositivos con números de teléfono reales, logrando así la desanonimización de los usuarios a gran escala.
En una investigación independiente, la empresa de seguridad publicitaria Confiant también descubrió que habían aparecido anuncios relevantes en departamentos gubernamentales, agencias de defensa y entornos de red de la OTAN. Sin embargo, actualmente no hay evidencia de que estos dispositivos institucionales hayan sido infectados con éxito.
Después de que se reveló el incidente, muchas plataformas publicitarias tomaron medidas para cortar sus relaciones de cooperación con Discover-Tech. Al mismo tiempo, los investigadores piden a los reguladores y a la industria publicitaria que reexaminen los riesgos de seguridad del ecosistema de publicidad digital existente. Creen que la infraestructura publicitaria utilizada originalmente para el marketing comercial ha demostrado ser una herramienta para la vigilancia masiva, el seguimiento de objetivos e incluso los ataques cibernéticos, y este fenómeno plantea nuevos desafíos para la privacidad en Internet y la seguridad de la red.
Comentarios