
Resumen:
El presidente de Microsoft, Brad Smith, dijo que la supervisión actual de la inteligencia artificial está lejos de ser suficiente, incluso menor que la de productos de consumo ordinarios como la leche y las lavadoras. Pidió a los países que establezcan reglas globales de seguridad de la inteligencia artificial lo antes posible, incluido exigir a las empresas que notifiquen a las víctimas cuando los sistemas de inteligencia artificial se salgan de control y causen daños, presenten informes de accidentes y acepten revisiones de agencias de evaluación independientes antes de que algunos productos de inteligencia artificial se lancen oficialmente.
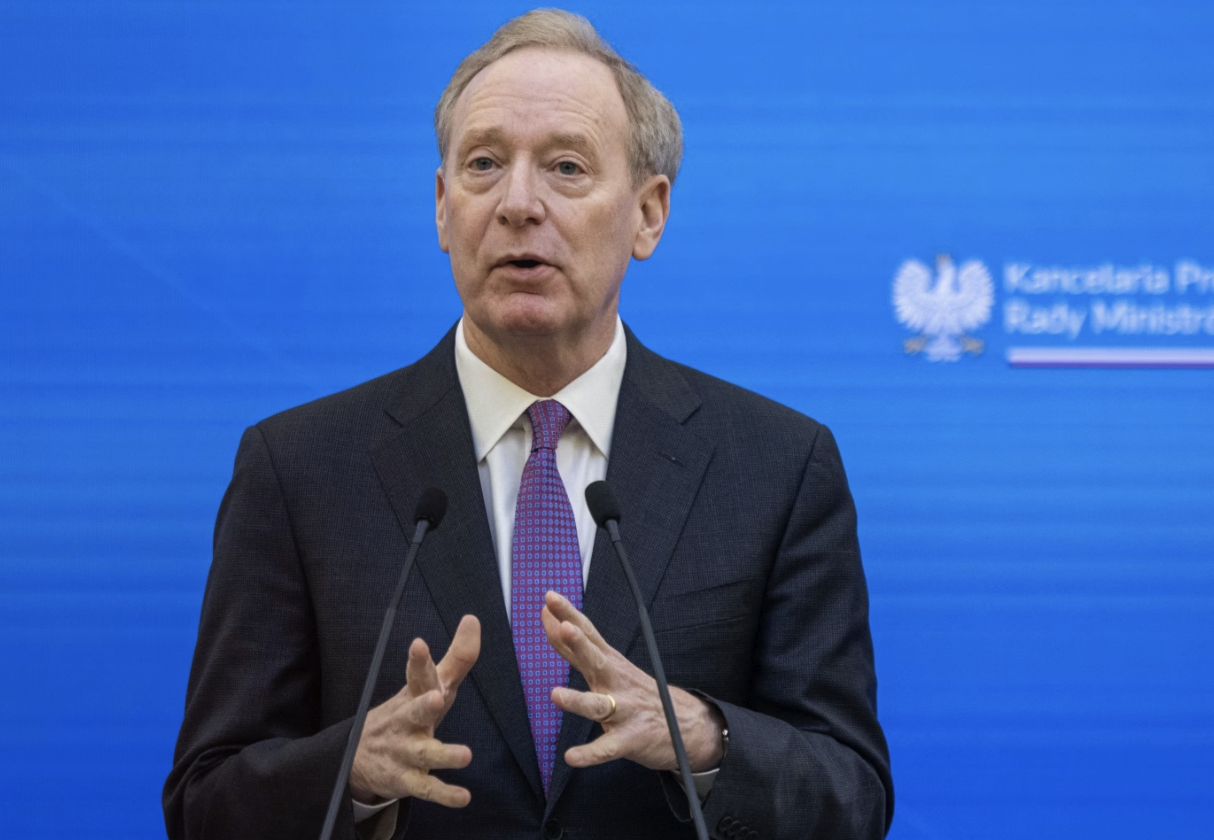
Esta posición de Smith contrasta claramente con las afirmaciones del presidente estadounidense Donald Trump. Trump cree que la industria de la inteligencia artificial debería depender principalmente de su propia regulación para evitar una intervención gubernamental excesiva que debilite la capacidad de las empresas estadounidenses para competir con los competidores chinos. Smith cree que la inteligencia artificial tiene los atributos duales de herramienta y arma, y no puede seguir dependiendo únicamente de la autodisciplina corporativa para controlar los riesgos.
"Su lavadora ahora está sujeta a más reglas de seguridad que la inteligencia artificial", dijo Smith en el podcast Big Boss Interview de la BBC. "Cada cartón de leche que ves en el supermercado está sujeto a inspecciones y normas de seguridad".
Él cree que el desarrollo de la inteligencia artificial ha llegado a una etapa en la que se deben tomar medidas. Los países deberían aprender de la experiencia regulatoria de otras industrias y establecer sistemas de seguridad adecuados para la tecnología de inteligencia artificial, en lugar de esperar hasta que ocurran accidentes graves para discutir cómo responder.
A medida que las capacidades de los modelos de inteligencia artificial han mejorado rápidamente en los últimos años, han aumentado los pedidos de una regulación más estricta de la industria. Algunos expertos en el campo de la inteligencia artificial incluso han advertido que esta tecnología puede suponer una amenaza para la seguridad a largo plazo de la sociedad humana. Centrándose en los riesgos de ciberseguridad, el comportamiento fuera de control y otros daños potenciales que la inteligencia artificial puede traer, también han comenzado debates dentro de la industria sobre si se debe desacelerar el desarrollo de la tecnología.
Los directores de las empresas estadounidenses de inteligencia artificial Anthropic, OpenAI y Google DeepMind han apoyado un enfoque más cauteloso para el desarrollo de la inteligencia artificial, y algunas personas también apoyan la desaceleración de la investigación y el desarrollo tecnológico en determinadas circunstancias. Sin embargo, Trump siempre se ha opuesto a medidas que puedan restringir el desarrollo de la industria de inteligencia artificial estadounidense y ha enfatizado repetidamente que Estados Unidos debe mantenerse a la cabeza en esta competencia tecnológica.
Smith cree que la inteligencia artificial no debe considerarse simplemente como un producto de software ordinario. A medida que los sistemas de agentes de inteligencia artificial adquieren capacidades de ejecución autónoma más sólidas y los modelos avanzados tienen una influencia cada vez mayor en el campo de la ciberseguridad, los riesgos relacionados requieren que los gobiernos, las empresas y las agencias de evaluación independientes respondan de manera conjunta.
Hizo un llamado a las empresas para que establezcan mecanismos de frenado de emergencia para los sistemas de inteligencia artificial, lo que a menudo se denomina "interruptor de apagado" en la industria. Si un sistema de inteligencia artificial se comporta fuera de control o comienza a realizar operaciones que pueden causar consecuencias graves, las empresas deberían poder suspender el funcionamiento del sistema de manera oportuna o reducir su velocidad y autoridad de operación para evitar una mayor expansión de los riesgos.
Smith también aboga por un sistema obligatorio de notificación de accidentes. Si un agente de inteligencia artificial pierde el control e invade otros sistemas, o causa daños a los usuarios debido a un comportamiento anormal, las empresas pertinentes deben informar el incidente de acuerdo con la ley e informar a las personas u organizaciones afectadas.
Él cree que estas medidas deberían formar parte del sistema regulatorio de seguridad de la inteligencia artificial y no pueden depender simplemente de que las empresas tomen acciones voluntarias.
Además, Smith sugirió que antes de lanzar ciertos productos de inteligencia artificial de alto riesgo, deberían ser revisados por evaluadores independientes reconocidos por el gobierno para determinar si el sistema cumple con los requisitos de seguridad relevantes. Esto no significa que todos los productos de inteligencia artificial deban estar sujetos al mismo nivel de supervisión, sino que se debe determinar si se requiere una evaluación independiente antes de su lanzamiento en función de las capacidades del producto, los escenarios de uso y los riesgos potenciales.
Smith dijo que otras industrias han establecido mecanismos de gestión de seguridad similares y que la supervisión de la inteligencia artificial puede aprender de estas experiencias maduras. Él cree que la clave es aplicar racionalmente los sistemas existentes de evaluación de riesgos, notificación de accidentes y seguridad de productos al campo de la inteligencia artificial.
Al promover las normas internacionales de inteligencia artificial, Smith es particularmente optimista sobre el papel del Reino Unido.
Señaló que el Reino Unido ha creado una agencia especializada en cuestiones de seguridad de la inteligencia artificial. La agencia se lanzó originalmente como Instituto de Investigación de Seguridad de Inteligencia Artificial durante la administración del ex Primer Ministro Rishi Sunak y luego pasó a llamarse Instituto de Inteligencia Artificial (AI Security Institute), que es responsable de estudiar las capacidades y riesgos potenciales de los sistemas avanzados de inteligencia artificial.
Smith cree que el Reino Unido tiene una gran fortaleza técnica en la evaluación de la seguridad de la inteligencia artificial y también tiene las condiciones para promover la cooperación internacional. Dijo que si se pregunta a la gente de la industria tecnológica qué país es líder en capacidades tecnológicas de seguridad de inteligencia artificial, muchas personas elegirán el Reino Unido sin dudarlo.
Cree que el Reino Unido tiene la oportunidad de utilizar sus capacidades de investigación y su influencia internacional para promover que los países establezcan reglas más unificadas en torno a la seguridad de la inteligencia artificial.
Las opiniones de Smith son diferentes de la dirección política de la administración Trump que enfatiza acelerar el desarrollo de la inteligencia artificial. Trump ha dicho repetidamente que quien gane la competencia de inteligencia artificial ganará el futuro. Esta postura refleja el deseo del gobierno estadounidense de consolidar la posición de liderazgo de Estados Unidos en el campo de la inteligencia artificial mediante la reducción de las barreras regulatorias, el fomento de la inversión empresarial y la expansión de las aplicaciones tecnológicas.
Sin embargo, Smith no cree que el gobierno de Estados Unidos rechace definitivamente la iniciativa regulatoria de inteligencia artificial liderada por los británicos.
Señaló que existen diferencias en las actitudes de los círculos políticos estadounidenses hacia el Reino Unido y la UE. En Washington, el Reino Unido y Londres no suelen provocar el mismo nivel de reacción política que en Bruselas y las instituciones de la UE. Smith cree que esta diferencia en las relaciones podría ser una ventaja en el impulso del Reino Unido por estándares internacionales de seguridad de la IA.
Enfatizó que ha habido suficientes señales de riesgo dignas de atención, incluidos agentes de inteligencia artificial que pueden escapar al control humano y modelos que son lo suficientemente poderosos como para representar una amenaza a la seguridad de la red global.
Cuando ves agentes de inteligencia artificial que están fuera del control humano, cuando ves modelos que son lo suficientemente potentes como para comprometer la ciberseguridad global, yo diría que ha llegado el momento", afirmó Smith.
Llamó a todas las partes a adoptar una actitud tranquila pero firme, iniciar el diálogo lo antes posible y promover que el gobierno, las empresas y las instituciones de investigación formulen conjuntamente reglas pertinentes. También expresó la esperanza de que Microsoft pueda desempeñar un papel en este proceso y que el Reino Unido pueda asumir el papel de promover la cooperación internacional.
Vale la pena señalar que Smith no negó completamente el valor de la autorregulación de la industria. A finales del mes pasado, Trump se reunió en la Casa Blanca con los jefes de gigantes tecnológicos como OpenAI, Anthropic, NVIDIA, SpaceX, Meta y Google. Los ejecutivos corporativos presentes en la reunión firmaron un documento ético acordando cooperar con auditores independientes para evaluar si los sistemas de inteligencia artificial están funcionando como se esperaba y para garantizar que los sistemas no invadan ni accedan a los sistemas técnicos de manera no deseada.
Este documento tiene como objetivo promover que las empresas de inteligencia artificial fortalezcan las revisiones de seguridad e identifiquen problemas potenciales a través de evaluaciones independientes. Aunque su fuerza vinculante es diferente de las leyes y regulaciones formales, todavía se considera una acción adoptada por la industria tecnológica en términos de gobernanza de la seguridad.
Smith expresó su agradecimiento por la declaración y dijo que Microsoft estaba dispuesto a firmar los documentos pertinentes. Considera que éste es un buen comienzo y un paso necesario.
Pero, en su opinión, confiar únicamente en este tipo de compromiso voluntario ya no es suficiente.
Smith señaló que cualquier sistema de autorregulación enfrentará un problema fundamental: las empresas responsables generalmente están dispuestas a cumplir con los requisitos de seguridad, pero las verdaderas preocupaciones son aquellas empresas que carecen de sentido de responsabilidad y no están dispuestas a tomar medidas de seguridad de manera proactiva.
Él cree que si toda la industria depende únicamente de compromisos voluntarios, las empresas que cumplan las reglas pueden soportar más costos, mientras que los competidores que no están dispuestos a invertir recursos para garantizar la seguridad pueden continuar expandiéndose rápidamente. Por lo tanto, establecer estándares mínimos de seguridad legalmente vinculantes ayuda a garantizar que todas las empresas cumplan con los requisitos básicos.
Este es también el tema central enfatizado por Smith: la regulación de la inteligencia artificial no solo debe depender de si las empresas están dispuestas a asumir la responsabilidad, sino que debe establecer un sistema claro para estipular qué obligaciones de seguridad deben cumplir las empresas y qué acciones deben tomarse cuando ocurren problemas graves en el sistema.
A medida que los agentes de IA adquieran la capacidad de realizar tareas complejas, invocar herramientas externas y acceder a sistemas técnicos, es posible que los enfoques tradicionales de gestión de la seguridad del software deban adaptarse. El futuro sistema regulatorio no solo deberá prestar atención a si hay fallas en el modelo en sí, sino que también deberá considerar qué permisos puede obtener la inteligencia artificial en la operación real, a qué recursos puede acceder y si la operación puede suspenderse a tiempo cuando ocurre un comportamiento anormal.
Para Microsoft, el problema también tiene un significado comercial directo. Microsoft es a la vez un actor importante en infraestructura de inteligencia artificial y aplicaciones modelo y un importante proveedor de servicios de software y computación en la nube a nivel empresarial. La seguridad, confiabilidad y controlabilidad de los sistemas de inteligencia artificial afectarán directamente si los clientes corporativos están dispuestos a implementar ampliamente tecnologías relacionadas en los procesos comerciales.
La declaración de Smith muestra que incluso dentro de la industria tecnológica estadounidense, no existe un consenso completo sobre cómo se debe regular la inteligencia artificial. Algunas empresas y formuladores de políticas esperan reducir las restricciones tanto como sea posible para acelerar la innovación y la comercialización; otros creen que a medida que aumentan las capacidades tecnológicas, se deben establecer simultáneamente responsabilidades de seguridad y mecanismos de control de riesgos más claros.
La clave de este debate no es solo si se debe apoyar el desarrollo de la inteligencia artificial, sino también cómo fomentar la innovación garantizando al mismo tiempo que las aplicaciones tecnológicas no causen riesgos inaceptables para los individuos, las empresas y la sociedad.
Desde los ejemplos de la leche y las lavadoras, hasta los mecanismos de frenado de emergencia, los informes de accidentes y las evaluaciones independientes, el mensaje que Smith intenta transmitir es claro: el desarrollo tecnológico de la inteligencia artificial es más rápido que la velocidad de ajuste del sistema regulatorio existente. Si los países esperan seguir obteniendo beneficios económicos y sociales de la inteligencia artificial, deben establecer reglas de seguridad que se ajusten a sus capacidades y riesgos lo antes posible.
En su opinión, confiar simplemente en la autodisciplina corporativa no es suficiente para resolver este problema. Un sistema regulatorio verdaderamente eficaz no sólo debe alentar a las empresas responsables a continuar innovando, sino también frenar a aquellos participantes que no están dispuestos a controlar los riesgos de manera proactiva.
Comentarios