Resumen:
La plataforma de comercio de criptomonedas Bitget sufrió recientemente un ciberataque a gran escala y se robaron más de 351 millones de dólares en criptomonedas de los servidores de la plataforma de comercio. Bitget cree que este ataque es muy consistente con los patrones de actividad conocidos de los grupos de hackers norcoreanos. Si finalmente se confirma la sentencia correspondiente, este se convertirá en el mayor robo de criptomonedas conocido desde 2026.
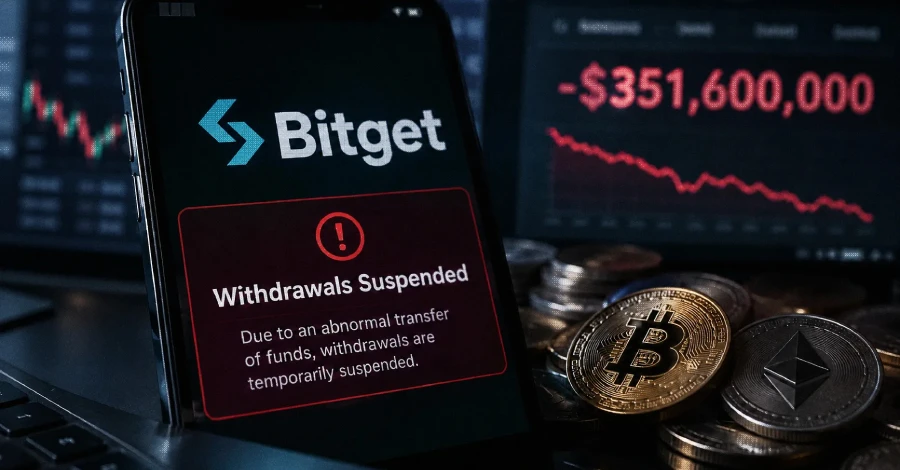
El ataque ocurrió el 24 de septiembre y los atacantes transfirieron una gran cantidad de criptomonedas desde la billetera activa de Bitget sin autorización. Las billeteras activas suelen estar conectadas a Internet y se utilizan principalmente para procesar transacciones diarias. Por lo tanto, en comparación con las billeteras frías que están fuera de línea durante mucho tiempo, ellas mismas necesitan estar continuamente conectadas a la red y, por lo tanto, se convierten en un importante objetivo de ataque para las plataformas de criptomonedas.
Posteriormente, Bitget suspendió los retiros de criptomonedas en la plataforma para evitar una mayor expansión del ataque. La compañía dijo que actualmente tiene un fondo de protección de usuarios de alrededor de 464 millones de dólares, que en teoría es suficiente para cubrir los 351 millones de dólares en pérdidas causadas por el incidente. Sin embargo, Bitget no anunció cuándo se reanudará el negocio de retiro.
Gracy Chen, directora ejecutiva de Bitget, dijo que el ataque y el posterior robo de activos eran muy consistentes con los patrones de ataque de conocidos grupos de hackers norcoreanos. Sin embargo, actualmente esto es solo un juicio hecho por Bitget basado en las características del ataque, y no hay información pública que confirme completamente la identidad del atacante.
Varios grupos de hackers vinculados a Corea del Norte han sido acusados durante mucho tiempo de llevar a cabo ataques contra intercambios de criptomonedas, proyectos de blockchain y cadenas de suministro de software relacionadas. Se cree que estas organizaciones obtuvieron grandes cantidades de fondos robando activos digitales y utilizaron algunos de los fondos para apoyar el programa de armas nucleares de Corea del Norte.
Los datos de la empresa de inteligencia blockchain TRM Labs muestran que a partir de 2026, la cantidad de robo de criptomonedas involucrada en actividades de piratería relacionadas con Corea del Norte representa aproximadamente las tres cuartas partes del robo total de criptomonedas en el mundo durante el mismo período. Si finalmente se confirma que la pérdida de Bitget está relacionada con los piratas informáticos norcoreanos, el caso ampliará aún más las actividades de ciberdelincuencia relacionadas con Corea del Norte para dar cuenta del robo global de criptomonedas.
Este incidente es también el último de una serie de importantes ataques de piratería en la industria de las criptomonedas en 2026. A principios de septiembre, un pirata informático robó aproximadamente 340 millones de dólares en Bitcoins de carteras relacionadas con Liquid Network y luego devolvió la mayoría de ellos. Al final, aproximadamente 47 millones de dólares en activos todavía estaban bajo el control del atacante.
Dado que el incidente de Liquid Network finalmente recuperó la mayoría de los activos robados, la escala real de la pérdida fue significativamente menor que la cantidad robada inicial. Por el contrario, los 351 millones de dólares involucrados en el incidente de Bitget se consideran actualmente una cantidad robada directamente y, por lo tanto, han superado casos anteriores para convertirse en el mayor robo de criptomonedas conocido en lo que va del año.
Esta vez, los principales objetivos del ataque de Bitget fueron las carteras activas. A diferencia de las billeteras frías, las billeteras calientes deben estar conectadas a Internet, para poder procesar rápidamente los depósitos, retiros y transacciones de los usuarios, pero también enfrentan mayores riesgos de ataques cibernéticos. Las grandes plataformas comerciales suelen almacenar activos en billeteras frías y calientes y en diferentes instalaciones de seguridad para reducir el riesgo de pérdidas a gran escala si un solo sistema se ve comprometido.
Bitget declaró que la empresa está investigando el incidente de seguridad y ha suspendido las operaciones de retiro relacionadas. Sin embargo, hasta el momento la compañía no ha anunciado qué medios técnicos utilizó el atacante para ingresar al sistema, ni ha revelado qué enlace de seguridad fue violado.
Gracy Chen tampoco reveló cuándo espera Bitget reanudar los servicios de retiro. Dado que la plataforma comercial necesita confirmar que la ruta de ataque ha sido cortada y verificar más las billeteras, las cuentas y la infraestructura relacionada antes de restaurar los servicios, el tiempo de recuperación específico aún depende del progreso de la investigación y las correcciones de seguridad.
Este incidente pone de relieve una vez más los riesgos de seguridad que enfrentan las plataformas de comercio de criptomonedas. En comparación con las instituciones financieras tradicionales, las transferencias de activos en transacciones de criptomonedas generalmente se caracterizan por su alta velocidad, globalización y transacciones irreversibles. Una vez que un atacante obtiene con éxito el control de una billetera, los fondos pueden transferirse a múltiples direcciones en un corto período de tiempo, lo que dificulta mucho el seguimiento y la recuperación posteriores.
Al mismo tiempo, los grupos de hackers relacionados con Corea del Norte se han expandido gradualmente en los últimos años desde ataques directos a plataformas de comercio de criptomonedas hasta ataques a software de código abierto, desarrolladores y cadenas de suministro de software. Los atacantes pueden primero obtener credenciales a través de la cadena de suministro de software o del equipo de desarrollo, luego ingresar a los sistemas internos de la empresa y, en última instancia, robar activos digitales.
Bitget aún no ha revelado los detalles técnicos completos de este ataque, por lo que aún queda por investigar el método de intrusión específico utilizado por el atacante. Lo que se puede confirmar en esta etapa es que más de $351 millones en criptoactivos se han transferido desde las billeteras activas de Bitget sin autorización, y Bitget suspendió los retiros y lanzó una investigación de seguridad.
Si las investigaciones posteriores confirman que el ataque fue efectivamente llevado a cabo por una organización de hackers norcoreanos, entonces esto volverá a convertirse en un caso importante de actividades ciberdelincuentes relacionadas con Corea del Norte para obtener fondos en criptomonedas; Y hasta que se confirme la identidad del atacante y la ruta de intrusión específica, el juicio actual de Bitget sobre el origen del ataque sigue siendo una conclusión preliminar basada en las características del ataque existente.
Comentarios