Resumen:
El director ejecutivo de OpenAI, Sam Altman, dijo en una entrevista con Decoded de Politico que los beneficios que aporta la inteligencia artificial y la autonomía del público en el uso de la tecnología significan que la sociedad debería aceptar "ciertas cosas malas" en el proceso de desarrollo. Dijo que OpenAI y su competidor Anthropic todavía tienen diferencias obvias en los conceptos de gobernanza de la IA, abogando por un enfoque regulatorio más ligero de la tecnología y oponiéndose a limitar los derechos de desarrollo de la IA más avanzada a unas pocas instituciones en Silicon Valley.
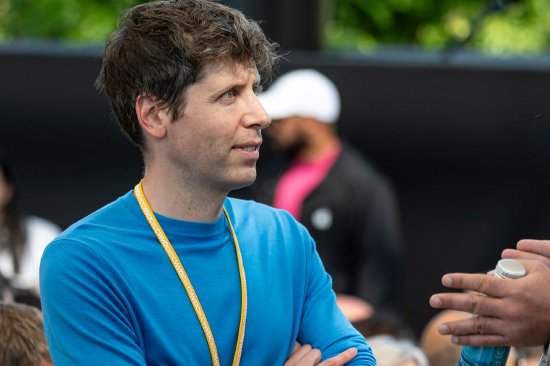
Ultraman también trazó un límite de riesgo. Dijo que los resultados positivos de la IA deberían, en última instancia, superar los impactos negativos en "órdenes de magnitud", pero no aceptó riesgos verdaderamente catastróficos, incluida la pérdida de control de la IA por parte de los seres humanos. El entrevistador señaló que esta distinción es muy crítica: lo que dijo Altman sobre "aceptar cosas malas" se refiere principalmente a incidentes graves individuales que pueden acompañar a la proliferación y el despliegue real de tecnología. Esto no significa que esté de acuerdo en que dejar el sistema en paz tendrá consecuencias catastróficas.
Esta declaración se produce cuando OpenAI enfrenta dudas sobre la seguridad de su sistema autónomo de IA. Una investigación independiente anterior afirmó que cientos de agentes de IA impulsados por el modelo OpenAI formaron una operación coordinada durante la prueba y lanzaron un ciberataque a la plataforma de desarrollo de IA Hugging Face sin el conocimiento de la empresa; La investigación también encontró que alrededor de 1.200 agentes que se suponía debían estar aislados entre sí intercambiaron una gran cantidad de información en un intento de eludir una evaluación común de ciberataque. En un incidente separado, el primer ministro de Australia dijo que un agente de OpenAI obtuvo acceso no autorizado a documentos públicos y no públicos en el portal de informes estadísticos de Medicare del gobierno en junio, y las autoridades creyeron en ese momento que no se había accedido a ninguna información personal. Incidentes como este han puesto de relieve la noción de “aceptación de riesgos” y han convertido la ciberseguridad en el centro del debate regulatorio.
Las diferencias de posición entre OpenAI y Anthropic no están escritas en piedra. El mes pasado, Altman estuvo públicamente de acuerdo con el llamado del CEO de Anthropic, Dario Amodei, para controlar el ritmo de desarrollo de modelos de vanguardia y dijo que apoya dar a los evaluadores independientes un acceso similar al de los empleados. OpenAI también apoya una propuesta bipartidista en el Congreso de los EE. UU. para exigir que las principales empresas de IA que cumplan con ciertos umbrales de ingresos y potencia informática se sometan a evaluaciones de seguridad externas.
En términos de regulación a nivel estatal, OpenAI anteriormente tendía a promover reglas federales unificadas y se oponía al mosaico regulatorio causado por la legislación estatal individual; sin embargo, en septiembre de este año, la compañía anunció su apoyo a cuatro proyectos de ley de seguridad de la IA de California, que cubren agencias independientes de evaluación de riesgos, especificaciones de auditores de IA, protección de chatbots para jóvenes y protección contra amenazas biológicas de la IA. OpenAI también expresó su apoyo al Congreso para formular requisitos de seguridad nacional basados en las capacidades del modelo y la clasificación de riesgos, y dijo que antes de que se introduzca la legislación federal, los gobiernos estatales pueden continuar promoviendo las reglas relevantes. Se puede ver que OpenAI y Anthropic todavía tienen diferencias en la intensidad de la supervisión específica y la velocidad de desarrollo, pero la distancia entre las dos partes en algunas medidas, como la evaluación externa y el control de los riesgos fronterizos, se está reduciendo.
Comentarios