Resumen:
Según funcionarios estadounidenses familiarizados con la situación, las agencias gubernamentales estadounidenses están rastreando amenazas cibernéticas a casi 20 barcos en todo el mundo. Tres personas que hablaron bajo condición de anonimato porque no estaban autorizadas a discutir el asunto públicamente dijeron que la Guardia Costera de Estados Unidos exige un aviso previo si alguno de los barcos planea ingresar a un puerto estadounidense. Los destinos específicos y las listas de carga de estos barcos no están claros actualmente.
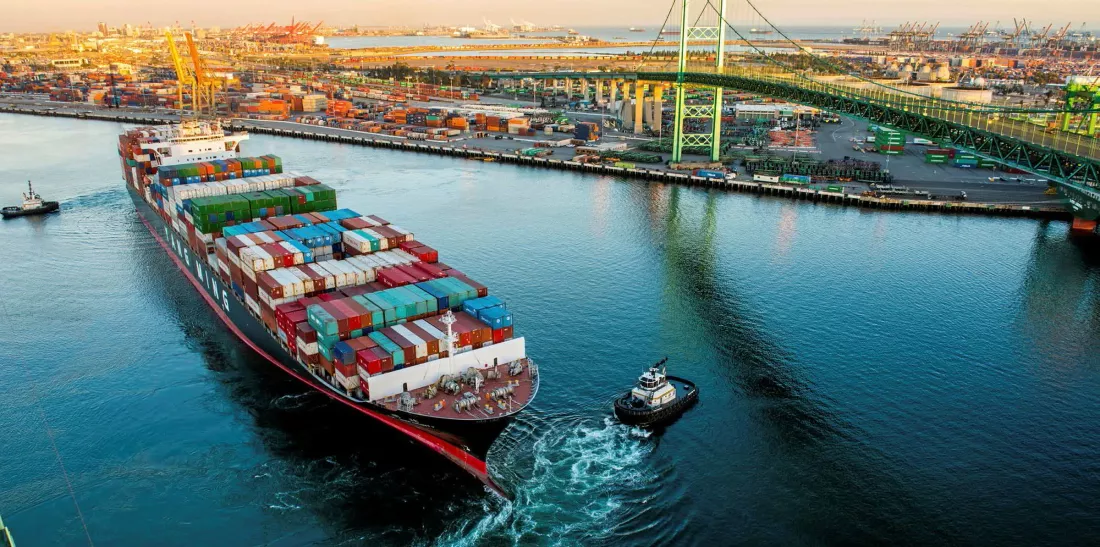
Un funcionario de la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) dijo que varios barcos comerciales fueron blanco de posibles ataques cibernéticos a finales de agosto y señaló que los piratas informáticos no parecían haber obtenido realmente el control de los barcos. Un funcionario del Departamento de Seguridad Nacional dijo que la Guardia Costera está trabajando actualmente con el FBI y los departamentos pertinentes del Departamento de Seguridad Nacional para rastrear los barcos.
En los últimos años, las advertencias de ataques cibernéticos contra la industria marítima han aumentado a medida que los barcos se han vuelto cada vez más dependientes de los sistemas digitales para la navegación, las comunicaciones y otras operaciones. Los gobiernos y los investigadores de seguridad han advertido repetidamente que los piratas informáticos están intentando explotar estos sistemas para alterar las cadenas de suministro globales. Los riesgos cibernéticos están surgiendo como un nuevo desafío para la industria naviera mundial, ya bajo la presión de la guerra y la competencia geopolítica.
La Guardia Costera de Estados Unidos dijo en un comunicado que abordó dos barcos mercantes extranjeros con destino a Estados Unidos en el Golfo de México para "asegurar la integridad de los sistemas operativos y de tecnología de la información del barco" después de que hubo signos de que las redes de ambos barcos habían sido comprometidas. El primer barco fue inspeccionado el 21 de agosto y el segundo el 24 de agosto.
La Guardia Costera dijo: "Actualmente no hay interrupciones operativas, inestabilidad del barco, amenazas a la seguridad de la tripulación ni impactos ambientales". La agencia agregó que mantiene una estrecha comunicación con los operadores portuarios, armadores y otras partes interesadas.
Antonio Cassidy, director de servicios de la empresa de ciberseguridad marítima CyberOwl, con sede en Londres, dijo que no ha visto signos de una campaña de piratería a gran escala dirigida a los transportistas de petróleo y gas. Sin embargo, CyberOwl ha observado un aumento significativo en el número de incidentes de ciberseguridad en buques en el primer semestre de este año.
Según el informe de la compañía, más de la mitad de los intentos de intrusión en la red descubiertos por sus barcos de rastreo implicaron la inserción de malware en el sistema informático del barco a través de dispositivos de almacenamiento. La mayor parte del resto proviene de descargas de Internet o ataques de phishing.
En diciembre, investigadores europeos sospecharon que piratas informáticos militares rusos podrían haber estado involucrados en un ciberataque a barcos de la Mediterranean Shipping Company (MSC). Según los medios de comunicación de la época, el ferry, operado por Grandi Navi Veloci, una filial de MSC, tenía previsto inicialmente navegar hacia Argelia, pero se vio obligado a quedarse varado en el puerto de Sète, en el sur de Francia.
La empresa de ciberseguridad Cydome declaró que en marzo de 2025, un grupo de piratas informáticos llamado Lab Dookhtegan se atribuyó la responsabilidad de un ciberataque que interrumpió los sistemas de comunicación de más de 100 petroleros iraníes.
Maria Bartnes, directora de proyectos de investigación de ciberseguridad de la empresa noruega de ciberseguridad DNV, dijo que los sistemas de control de operaciones de los barcos son particularmente vulnerables a los ciberataques porque contienen una gran cantidad de equipos antiguos que son difíciles de actualizar. La mayoría de estos sistemas nacieron en una era en la que la amenaza de los ciberataques aún no era prominente.
Dijo que el propósito de tales intrusiones puede ser crear incertidumbre e inestabilidad en lugar de causar daños reales.
"Esto es parte de la guerra en sí misma", dijo, "al hacer imposible que el adversario determine lo que está sucediendo. Ya sea el país, los políticos o las personas que trabajan en el barco, todo puede verse afectado".
Comentarios