
Resumen:
Recientemente se descubrió que Microsoft Paint, la herramienta de dibujo integrada de Windows 11, tiene una grave vulnerabilidad de seguridad. Bajo ciertas condiciones, un atacante solo necesita enviar paquetes de datos de red especialmente construidos al dispositivo afectado, y el código malicioso puede ejecutarse de forma remota sin que el usuario se dé cuenta o incluso sin necesidad de hacer clic en ningún archivo o enlace. Lo que es aún más confuso es que, aunque Microsoft ha lanzado un parche de solución, algunos usuarios aún no pueden obtener la actualización correspondiente incluso si activan las actualizaciones automáticas en Microsoft Store.
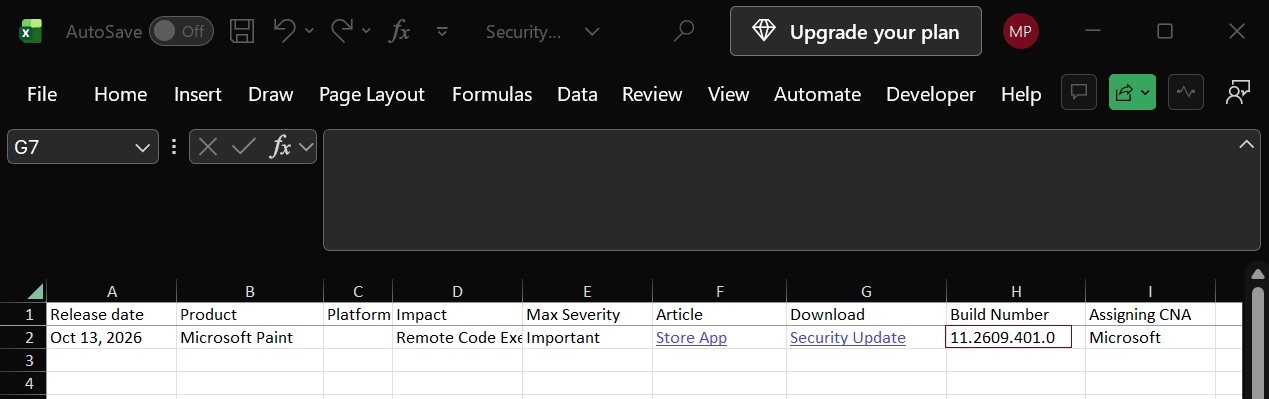
El número de esta vulnerabilidad es CVE-2026-83844. Microsoft lo reveló oficialmente el 13 de octubre de 2026. La puntuación de gravedad es de 8,1 puntos (sobre 10 puntos) y se clasifica como nivel "importante". Aunque todavía no ha alcanzado el nivel más alto de calificación "severo" de Microsoft, no se puede ignorar su impacto potencial.
Según el boletín de seguridad publicado por Microsoft, la vulnerabilidad es un problema de lectura fuera de límites, es decir, el programa intenta leer datos más allá del área de memoria predeterminada. En determinadas circunstancias, un atacante podría aprovechar esta falla para lograr la ejecución remota de código, ejecutando código escrito por él mismo en una computadora afectada.
La descripción de Microsoft del método de ataque es que un atacante no autenticado puede enviar paquetes de datos especialmente diseñados al servicio afectado a través de la red, lo que desencadena la vulnerabilidad. Esto significa que el atacante no necesariamente necesita engañar al usuario para que abra un archivo malicioso, ni tiene que esperar a que el usuario realice una acción activamente, por lo que los medios lo denominan vulnerabilidad de "clic cero".
Sin embargo, Microsoft también señaló que es difícil explotar esta vulnerabilidad. Hasta el momento del último informe de Windows, no ha habido informes de que esta vulnerabilidad haya sido explotada en ataques del mundo real. Por lo tanto, si bien los usuarios deben confirmar el estado del parche lo antes posible, no hay necesidad de entrar en pánico.
Lo realmente preocupante es la anomalía en el proceso de distribución del parche.
Cuando Microsoft reveló la vulnerabilidad el 13 de octubre, ya había enviado una versión reparada a través de Microsoft Store. Según la propia documentación de soporte de Microsoft, la corrección de la vulnerabilidad no se puede completar hasta que la herramienta Paint se actualice a la versión 11.2609.401.0 o superior.
Sin embargo, el editor de Windows Latest verificó el sistema con las actualizaciones automáticas de Microsoft Store activadas y aún no encontró actualizaciones disponibles para las herramientas de dibujo. Después de ingresar a la página de configuración de la herramienta de dibujo para ver la información de la versión, se descubrió que la versión instalada actualmente todavía era 11.2603.251.0, que era significativamente inferior a la versión segura especificada por Microsoft.
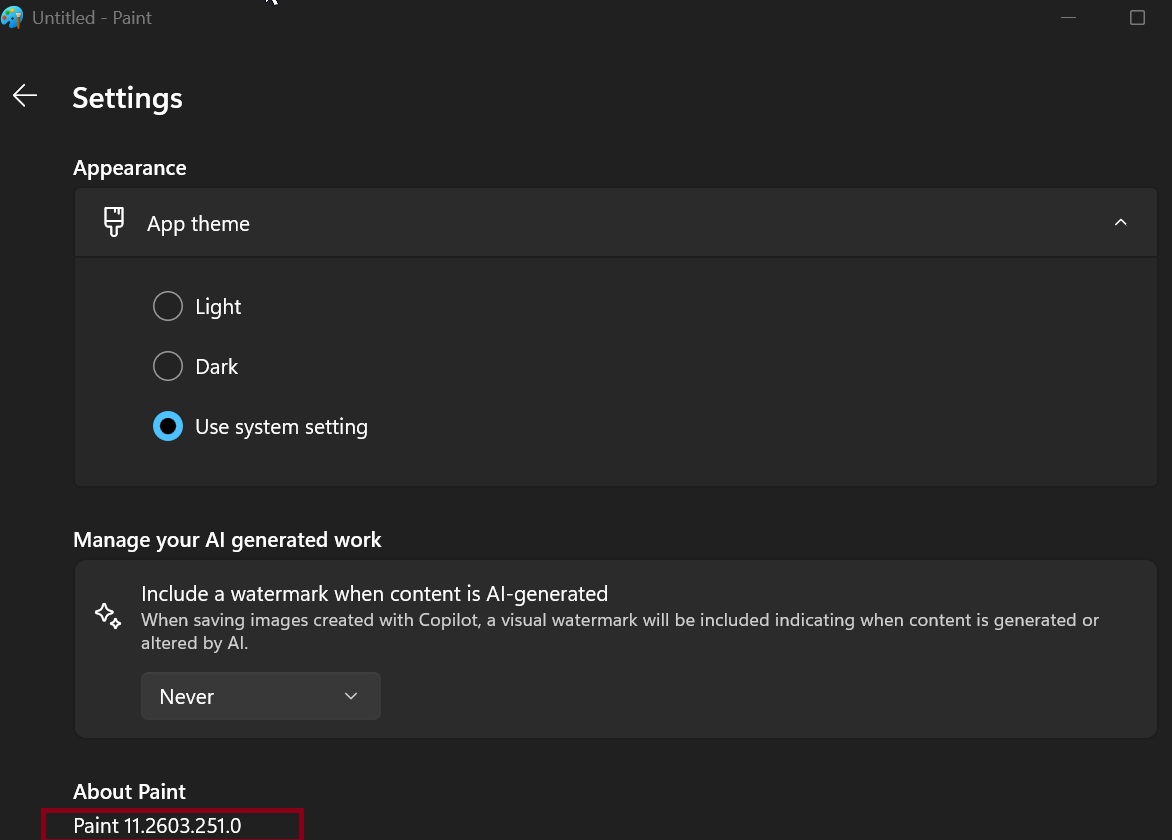
Esto significa que incluso si el usuario ha activado las actualizaciones automáticas de la aplicación, no se puede asumir que la herramienta de pintura haya instalado parches de seguridad.
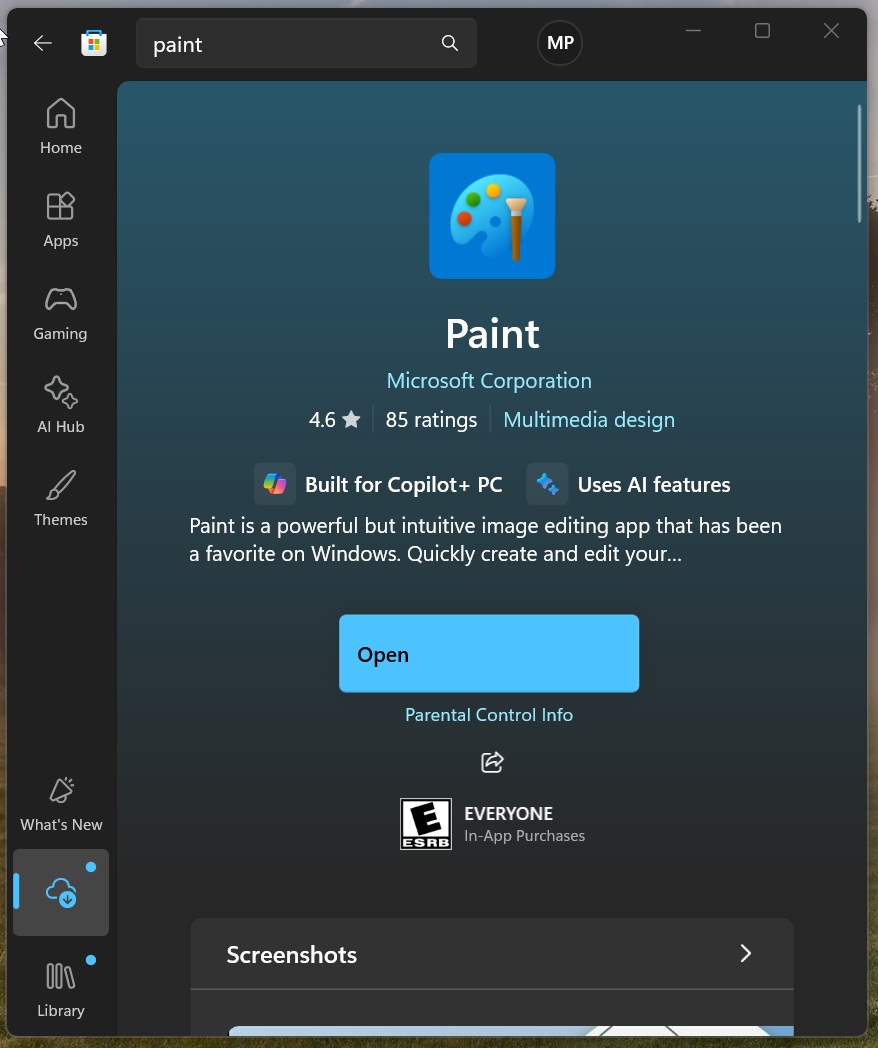
Problemas similares no son un fenómeno aislado. El informe señaló que otros usuarios también informaron que no pudieron obtener actualizaciones de herramientas de dibujo a través de Microsoft Store ese día. Algunos administradores de TI incluso intentaron utilizar herramientas de terceros para descargar el paquete de instalación MSIX de la aplicación, pero aún no pudieron encontrar la versión reparada que afirmó Microsoft.
No está claro exactamente cuál es el problema. Una posibilidad es que el mecanismo de distribución de actualizaciones de Microsoft Store falle, provocando que la versión de reparación no se muestre correctamente; Otra posibilidad es que el número de versión de reparación marcado en el boletín de seguridad de Microsoft sea incorrecto o incluso que se registre una versión que realmente no se ha proporcionado a los usuarios.
Microsoft ha solucionado más de 1000 problemas de seguridad en las actualizaciones de seguridad de Windows publicadas en octubre de 2026, pero la instalación de estas actualizaciones del sistema no significa que las vulnerabilidades de la herramienta de dibujo también se solucionarán automáticamente. La razón es que Paint es una aplicación que se mantiene y actualiza de forma independiente a través de Microsoft Store, y su mecanismo de actualización no es exactamente el mismo que el del propio sistema operativo Windows.
Para los usuarios que quieran confirmar si están afectados, pueden verificar la versión real de Paint a través de Windows PowerShell.
Abra PowerShell y ejecute el siguiente comando:
Get-AppxPackage -Name Microsoft.Paint | Seleccionar nombre de objeto, versión
Si el número de versión mostrado es 11.2609.401.0 o superior, según el documento de seguridad de Microsoft, el dispositivo ya ha instalado un parche de reparación. Las instalaciones por debajo de este nivel todavía se consideran vulnerables.
Incluso si Microsoft Store actualmente solo ofrece actualizaciones con números de versión inferiores a las versiones de seguridad enumeradas en el anuncio de Microsoft, los usuarios aún deben instalar la última versión de la herramienta de dibujo disponible. Sin embargo, hasta que Microsoft aclare más el número de versión y los problemas de distribución de actualizaciones, no se puede considerar que el sistema sea seguro solo porque la App Store muestra que no hay actualizaciones disponibles.
Este incidente también expuso una vez más un problema real en el sistema de actualización de aplicaciones de Windows: mantener el sistema operativo actualizado no significa que todas las aplicaciones integradas hayan completado las actualizaciones de seguridad. Para las aplicaciones mantenidas de forma independiente a través de Microsoft Store, los usuarios aún deben prestar atención a sus propias versiones y al estado de los parches.
Aunque la herramienta de dibujo es sólo una aplicación básica en Windows, aún puede convertirse en un punto de entrada para que los atacantes la exploten. Lo que es particularmente digno de mención acerca de esta vulnerabilidad no es sólo su capacidad de ejecución remota de código, sino también el hecho de que Microsoft ha anunciado una solución, pero algunos usuarios no pueden obtener el parche a través de los canales de actualización normales.
Comentarios