
Resumen:
Binance, el exchange de criptomonedas, anunció recientemente los resultados de la investigación preliminar del incidente de seguridad del 29 de octubre. Binance dijo que después de meses de preparación, los atacantes primero utilizaron malware, reclutamiento falso y las herramientas internas de inteligencia artificial de Binance para obtener acceso al equipo de billetera y, finalmente, obtuvieron acceso no autorizado al servicio de firma de la billetera y transfirieron aproximadamente $6,34 mil millones en activos digitales.
Binance declaró que todas las pérdidas correrán a cargo del propio Binance: el 98% de los activos simbólicos afectados se han reabastecido al 31 de octubre; a partir de la notificación del 3 de noviembre, se han congelado o interceptado aproximadamente 2.850 millones de dólares en activos; El FBI atribuyó el ataque a ciberataques relacionados con Corea del Norte.
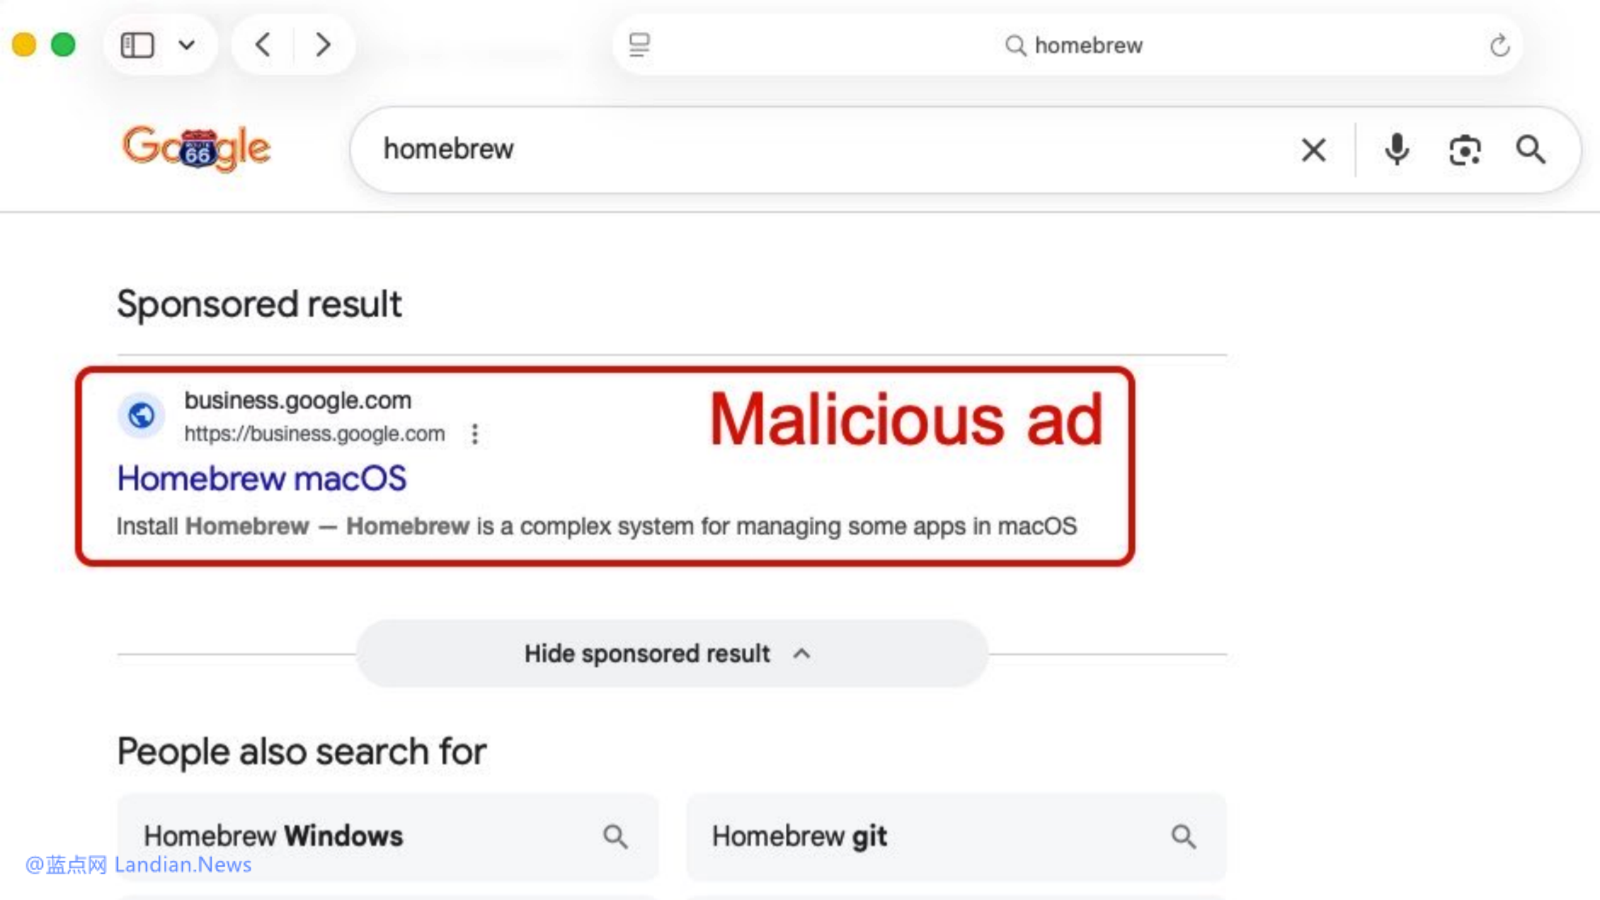
El ingeniero A fue engañado por el sitio web de phishing Homebrew en Google:
La investigación mostró que para instalar una herramienta de programación de IA de uso común, el ingeniero A del equipo de billetera buscó la palabra clave Homebrew a través de un motor de búsqueda e hizo clic en un sitio web de phishing pagado por el atacante, lo que resultó en que el ingeniero descargara un programa de instalación de Homebrew manipulado.
Binance dijo que su equipo de seguridad había descubierto la anomalía en ese momento y posteriormente reemplazó el equipo del ingeniero y rotó las credenciales relevantes. Pero en ese momento, el atacante ya había aprendido sobre las responsabilidades laborales del ingeniero y la información relevante sobre sus colegas en el equipo de infraestructura de billetera, y el pirata informático continuó atacando en esta dirección.
El ataque se remonta a junio de 2026, pero los problemas encontrados por el ingeniero A no tuvieron consecuencias graves. Es solo que el Ingeniero A provocó la filtración de información de sus colegas en el equipo de billetera, sentando las bases para ataques posteriores de atacantes contra miembros del equipo de billetera.
El phishing de reclutamiento del ingeniero B falsificado por piratas informáticos:
En septiembre, el atacante se puso en contacto con el ingeniero B a través de una plataforma formal de búsqueda de empleo. La información pública de este ingeniero mencionaba su experiencia laboral en Binance. Los atacantes se hicieron pasar por líderes de proyecto y organizaron las llamadas entrevistas con recursos humanos y entrevistas con directores ejecutivos de empresas. Los atacantes también prepararon cuentas de redes sociales, fotografías personales y vídeos para generar confianza.
Hacia el final de la segunda ronda de entrevistas, se le pidió al Ingeniero B que descargara una tarea en su computadora de trabajo para usarla en la evaluación del trabajo. Este repositorio ejecuta un programa malicioso durante la instalación, reemplazando componentes de la herramienta de desarrollo nativa pyenv para ejecutar comandos y conectarse a un servidor controlado por un atacante.
Binance declaró que el programa malicioso utilizó métodos como ofuscación, evasión de detección y borrado de rastros, y que las herramientas de seguridad del terminal en ese momento no pudieron detectar el programa malicioso. Por supuesto, a juzgar por los resultados, el monitoreo de seguridad interno de Binance no pudo detectar ninguna anomalía, por lo que este programa malicioso se convirtió en un punto de avance para el ataque.
Se utilizaron herramientas internas de IA como trampolín y el servicio de firmas se vio comprometido:
El 20 de octubre, los atacantes utilizaron computadoras de ingenieros infectadas y utilizaron las herramientas internas de inteligencia artificial de Binance para obtener el control de los dispositivos de otros dos ingenieros del equipo de billetera, incluido el ingeniero del equipo de billetera A, que había sido atacado previamente por la cadena de suministro.
El atacante descubrió entonces que había un token con permisos de implementación de contenedores en la computadora del Ingeniero A. El 29 de octubre, entre las 17:15 y las 19:56 UTC, el atacante inició sesión en la computadora de otro ingeniero de billeteras, usó las credenciales robadas para implementar el contenedor y activó el script malicioso. Finalmente, el atacante obtuvo acceso no autorizado al servicio interno de firma de billetera e inició la transferencia, evitando el proceso de retiro normal de Binance.
Las transferencias de activos reveladas por Binance incluyen: 233,46 millones de XRP, aproximadamente 970.500 SOL, aproximadamente 44,2 millones de OP y 18.270 BTC. Después de que Binance afirmara que las grandes transferencias desencadenaron una alarma interna dentro de la empresa, Binance inició una investigación y suspendió los retiros. Sin embargo, la situación real fue que Binance inicialmente no descubrió problemas con el mecanismo de autorización de firma de la billetera. Como resultado, el atacante continuó iniciando múltiples transferencias exitosas después de que se descubrió la anomalía.
Todas son estafas clásicas, pero los ingenieros de Binance no las identificaron:
El comportamiento de phishing o ingeniería social encontrado por el Ingeniero A o el Ingeniero B es una estafa clásica creada por piratas informáticos en los últimos años. No se deben utilizar sitios web de phishing de pago por clic en los motores de búsqueda. Al menos el ingeniero debería instalar uBlock Origin para bloquear anuncios en la búsqueda de Google.
Las estafas que encontró el ingeniero B también son muy comunes. En los últimos años, los piratas informáticos suelen crear personas falsas para lanzar estafas de contratación para empresas de criptomonedas. Algunos deben unirse a empresas de criptomonedas, mientras que otros exigen que los solicitantes de empleo descarguen almacenes maliciosos y envíen tareas. La tasa de éxito de los piratas informáticos también es muy alta.
No es apropiado culpar al ingeniero A y al ingeniero B aquí. Después de todo, no se puede exigir a todos que sean ingenieros de seguridad, pero esto también parece indicar que la capacitación en seguridad interna de Binance no existe. Al menos estas estafas clásicas deberían enseñarse mediante capacitación en seguridad interna para mejorar la conciencia de seguridad de los empleados.
Sin embargo, incluso si los piratas informáticos de Binance crean el mayor ataque en la historia de la industria de las criptomonedas, se estima que otras empresas de criptomonedas e ingenieros de criptomonedas seguirán encontrando estafas similares, y definitivamente seguirán habiendo estafas por parte de las empresas de criptomonedas.
Comentarios