Resumen:
Apple ha reforzado continuamente el mecanismo de seguridad de datos del iPhone en los últimos años. Una de sus medidas importantes es reiniciar automáticamente el dispositivo que no ha sido desbloqueado durante mucho tiempo, de modo que después de que la policía u otro personal confisque el teléfono, pueda aumentar la dificultad de extracción de datos al cambiar el estado de cifrado del dispositivo. Sin embargo, información recientemente expuesta muestra que Magnet Forensics, el desarrollador de la conocida herramienta forense para teléfonos móviles GrayKey, parece haber encontrado una manera de eludir este mecanismo, permitiendo que el iPhone incautado permanezca en un estado que facilita la realización de análisis forenses de datos durante mucho tiempo.
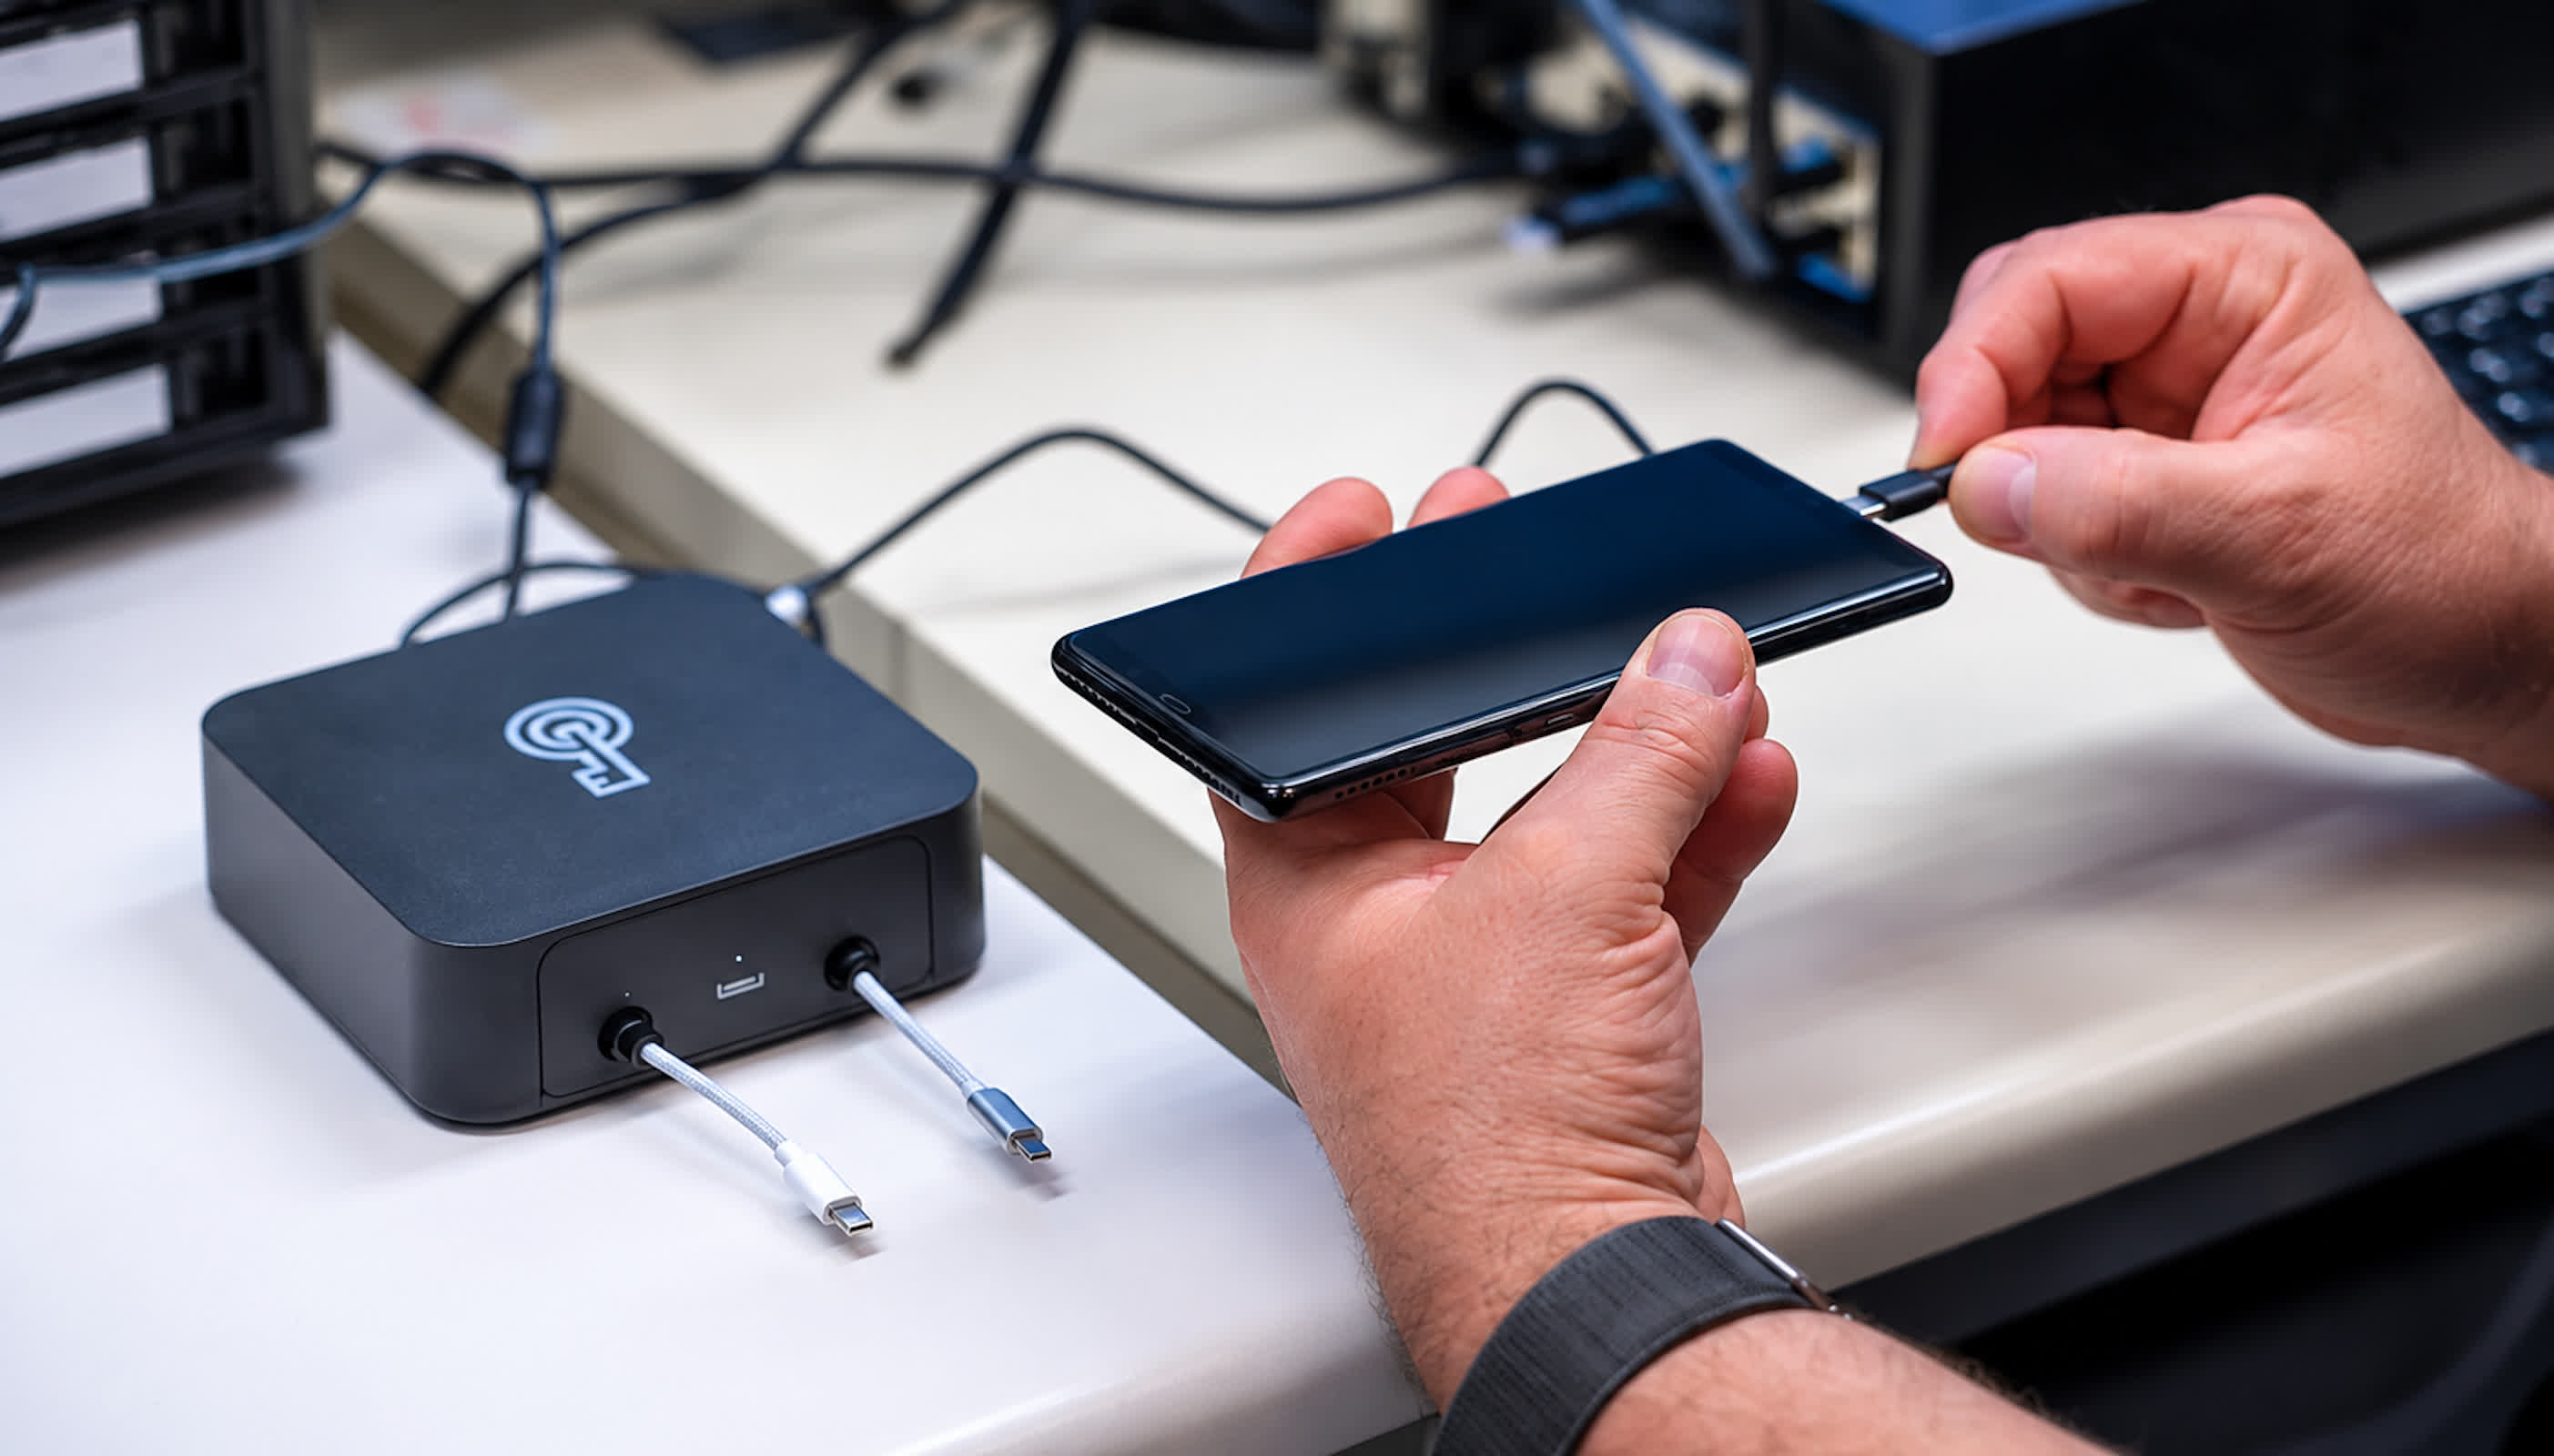
Esta noticia proviene de un video de capacitación para las fuerzas del orden obtenido por 404 Media. El video parece haberse realizado a principios de 2025, en el que Magnet Forensics demuestra un nuevo dispositivo llamado GrayKey Preserve, así como la función Modo de preservación de evidencia en dispositivos GrayKey existentes. En el video, el personal de Magnet elogió la función como un cambio importante en el campo de la ciencia forense del iPhone y dijo que podría resolver los problemas que el mecanismo de "reinicio inactivo" de Apple ha causado a las autoridades.
Apple agregará la función "Reinicio por inactividad" a iOS 18.1 lanzado en 2024. Si el usuario no desbloquea el iPhone durante 72 horas consecutivas, el sistema reiniciará automáticamente el dispositivo. Este no es un reinicio programado en el sentido común, pero cambiará el estado de seguridad del teléfono, mejorando así la protección de los datos en el dispositivo.
Para comprender este mecanismo, primero debe comprender los dos estados de seguridad importantes del iPhone. Después de que el dispositivo se reinicia, se encuentra en el estado "Antes del primer desbloqueo" (BFU) antes de que el usuario ingrese la contraseña por primera vez. En esta etapa, algunas de las claves de cifrado aún no están disponibles, lo que dificulta que las autoridades accedan a datos confidenciales en el teléfono, incluso si cuentan con herramientas forenses especializadas.
Cuando el usuario ingresa la contraseña para completar el primer desbloqueo, el dispositivo ingresa al estado "Después del primer desbloqueo" (AFU). En este estado, se han cargado más datos y claves en el sistema, por lo que algunas operaciones forenses se vuelven mucho más sencillas. Mientras el dispositivo siga funcionando y no vuelva a entrar en el estado BFU, algunas herramientas forenses tienen más espacio para funcionar.
Una de las implicaciones prácticas de que Apple agregue un mecanismo de reinicio automático de 72 horas es que incluso si el iPhone incautado acaba de estar en el estado AFU, no permanecerá en este estado indefinidamente. Supongamos que la policía confisca un iPhone pero necesita esperar una orden de registro, transportar el equipo o hacer cola para la recopilación de pruebas digitales. Después de 72 horas, el teléfono se reinicia automáticamente y puede volver a entrar en el estado BFU, lo que hace que sea más difícil descifrar.
GrayKey Preserve parece estar diseñado para este mecanismo.
Según el vídeo de exposición, Magnet Forensics afirma que GrayKey Preserve puede "capturar" el estado actual de AFU del iPhone después de obtener permisos de acceso preliminares. Incluso si el teléfono se reinicia más tarde debido a un mantenimiento normal, reinicio o agotamiento de la batería, el estado original de AFU no se perderá.
Los empleados de Magnet incluso dijeron en el video que esto significa que incluso si el dispositivo se reinicia, el estado AFU guardado aún se puede restaurar. En otras palabras, el mecanismo original de Apple de reiniciar automáticamente el dispositivo en 72 horas para volver a entrar en un estado BFU más seguro puede perder parte de su efecto.
Sin embargo, el mundo exterior actualmente no sabe qué tecnología utiliza GrayKey Preserve para lograr este objetivo. El vídeo de exposición no revela vulnerabilidades, métodos de ataque o códigos específicos, por lo que no se puede determinar si explota vulnerabilidades de seguridad en iOS, el mecanismo de tiempo del sistema, el mecanismo de gestión del ciclo de vida de los datos u otras tecnologías no reveladas.
La investigadora del Instituto Hasso Plattner, Jiska Classen, que estudia la seguridad del iPhone, planteó algunas posibilidades después de ver materiales relevantes. Ella cree que Magnet puede haber encontrado una manera de manipular el tiempo del dispositivo, como hacer que el sistema piense que el tiempo no avanza normalmente, evitando así la ejecución de las tareas del sistema responsables de activar reinicios automáticos o caducidad de datos. Otra posibilidad es bloquear directamente ciertas tareas en segundo plano responsables de la gestión del ciclo de vida de los datos.
Sin embargo, estas son solo especulaciones hechas por investigadores de seguridad basadas en el contenido del video y no han sido confirmadas por Magnet Forensics. Por lo tanto, actualmente no es posible determinar qué vulnerabilidad aprovechó GrayKey Preserve.
Además del reinicio automático de 72 horas, Magnet también afirma que el modo de preservación de evidencia puede evitar que algunos datos se eliminen automáticamente de acuerdo con el ciclo de vida normal de iOS.
Esto incluye datos de ubicación almacenados en caché, fotos eliminadas recientemente, iMessages eliminados recientemente, etc. Según el video de exposición, en circunstancias normales, el sistema puede borrar estos datos después de un cierto período de tiempo, pero el modo de preservación de evidencia puede mantenerlos en un estado forense durante mucho tiempo.
Esto significa que el objetivo de GrayKey Preserve no es sólo "evitar que el teléfono se reinicie", sino intentar poner el iPhone incautado en un estado forense congelado a largo plazo. Los funcionarios encargados de hacer cumplir la ley pueden proteger el estado actual de los datos del dispositivo y esperar a que se complete una orden de registro u otro proceso legal antes de decidir si se debe proceder con la extracción de datos real.
Para evitar que el teléfono continúe comunicándose con redes externas, GrayKey Preserve también apaga las redes celulares, Wi-Fi y Bluetooth después de obtener el acceso inicial. Magnet dijo que incluso si el teléfono normalmente no puede activar el modo avión o desactivar las comunicaciones inalámbricas a través del centro de control de iOS, GrayKey puede desactivar activamente estas conexiones inalámbricas después de obtener el acceso inicial.
Esta característica también tiene una implicación de privacidad muy importante: una vez que la policía obtiene el dispositivo y entra en este "estado protegido", la capacidad del teléfono para comunicarse con el mundo exterior puede verse cortada. Esto evita que los datos se cambien de forma remota y reduce la posibilidad de que el dispositivo se borre de forma remota u otras operaciones remotas que afecten el proceso forense.
Es necesario enfatizar que GrayKey no es un software de desbloqueo de teléfonos móviles que los consumidores comunes puedan comprar, sino una herramienta forense digital profesional para las agencias encargadas de hacer cumplir la ley. Magnet Forensics declaró anteriormente que GrayKey ha sido utilizado por más de 1200 agencias policiales y 40 países y regiones de todo el mundo.
El propio GrayKey ha estado durante mucho tiempo en un "juego del gato y el ratón" entre Apple y las autoridades. Apple continúa reparando los agujeros de seguridad de iOS, mientras que las empresas forenses continúan encontrando nuevas vulnerabilidades o formas de obtener datos de dispositivos bloqueados. GrayKey ha podido acceder completamente a ciertos iPhones en el pasado, pero a medida que Apple continúe actualizando iOS, el alcance de los datos que puede obtener cambiará.
Los datos expuestos en 2024 mostraron que GrayKey solo podía obtener acceso "parcial" a la mayoría de los dispositivos que ejecutaban iOS 18 e iOS 18.0.1 en ese momento, y había diferencias obvias en las capacidades forenses entre los diferentes modelos de iPhone y versiones de iOS. Después de que Apple lance posteriormente nuevos mecanismos de seguridad, las herramientas forenses también necesitarán encontrar nuevos avances.
Lo más especial de GrayKey Preserve esta vez es que no parece simplemente encontrar una nueva forma de descifrar directamente la contraseña del iPhone, sino que intenta "guardar" este estado cuando el dispositivo ya está en el estado AFU. De esta manera, la policía no tiene que completar todo el trabajo de recopilación de pruebas inmediatamente después de la incautación del teléfono móvil, sino que puede determinar primero el estado del dispositivo y esperar a los procedimientos legales posteriores.
Sin embargo, actualmente no hay evidencia pública de que esta función pueda ser efectiva en todos los iPhone y en todas las versiones de iOS. El video expuesto en sí también parece haber sido producido a principios de 2025, por lo que no está claro si esta tecnología se ha puesto oficialmente a disposición de las agencias policiales o si Apple ha solucionado problemas relacionados en actualizaciones posteriores de iOS.
Tampoco se sabe qué condiciones necesita GrayKey Preserve para funcionar correctamente. Si tiene que funcionar cuando el dispositivo está en un estado específico, en una versión específica de iOS o ya tiene algún nivel de acceso inicial, todavía hay una gran diferencia entre este y "puede hackear directamente cualquier iPhone bloqueado".
Ni Apple ni Magnet Forensics han comentado públicamente sobre el vídeo de exposición. Por lo tanto, es más exacto decir en esta etapa que Magnet parece haber desarrollado una solución de preservación forense para el mecanismo de "reinicio inactivo" del iPhone, en lugar de haber confirmado que puede descifrar todos los iPhones modernos sin restricciones.
Desde la perspectiva del diseño del mecanismo de seguridad, este incidente refleja una vez más la confrontación técnica en constante aumento entre Apple y la industria forense de teléfonos móviles. Apple se reinicia automáticamente dentro de las 72 horas para ingresar activamente a un estado BFU más seguro para iPhones que han estado inactivos durante mucho tiempo; mientras que Magnet intenta guardar el estado AFU original del dispositivo antes de que se produzca el reinicio.
Si la tecnología relacionada con Magnet puede funcionar de manera estable, al menos debilitará el efecto real del "reinicio automático de 72 horas" como medida de protección forense. Es posible que Apple deba analizar más a fondo la implementación de GrayKey Preserve y evitar que mantenga o restaure el estado de AFU a través de actualizaciones de iOS.
Sin embargo, incluso si GrayKey puede eludir este mecanismo de seguridad, no significa que el sistema de cifrado completo del iPhone haya fallado. BFU y AFU son simplemente estados diferentes en el sistema de protección de datos del iPhone. Los datos específicos que se pueden extraer aún dependen del modelo del dispositivo, la versión de iOS, si existen vulnerabilidades explotables, la complejidad de la contraseña y las capacidades forenses admitidas actualmente por GrayKey.
Por lo tanto, lo realmente digno de mención de esta exposición no es que "la policía haya podido piratear todos los iPhone", sino que el mecanismo de reinicio automático de 72 horas de Apple está especialmente diseñado para retrasar y limitar el análisis forense digital. Parece que ha vuelto a entrar en un ciclo técnico de ataque y defensa con los fabricantes profesionales de herramientas forenses.
Comentarios