Resumen:
Microsoft está introduciendo una nueva característica de seguridad para dispositivos Windows 11 para usuarios empresariales e institucionales, que permite a los administradores de TI bloquear computadoras de forma remota cuando el dispositivo se pierde, es robado o representa un riesgo de seguridad, fortaleciendo así aún más las capacidades de protección de datos corporativos.
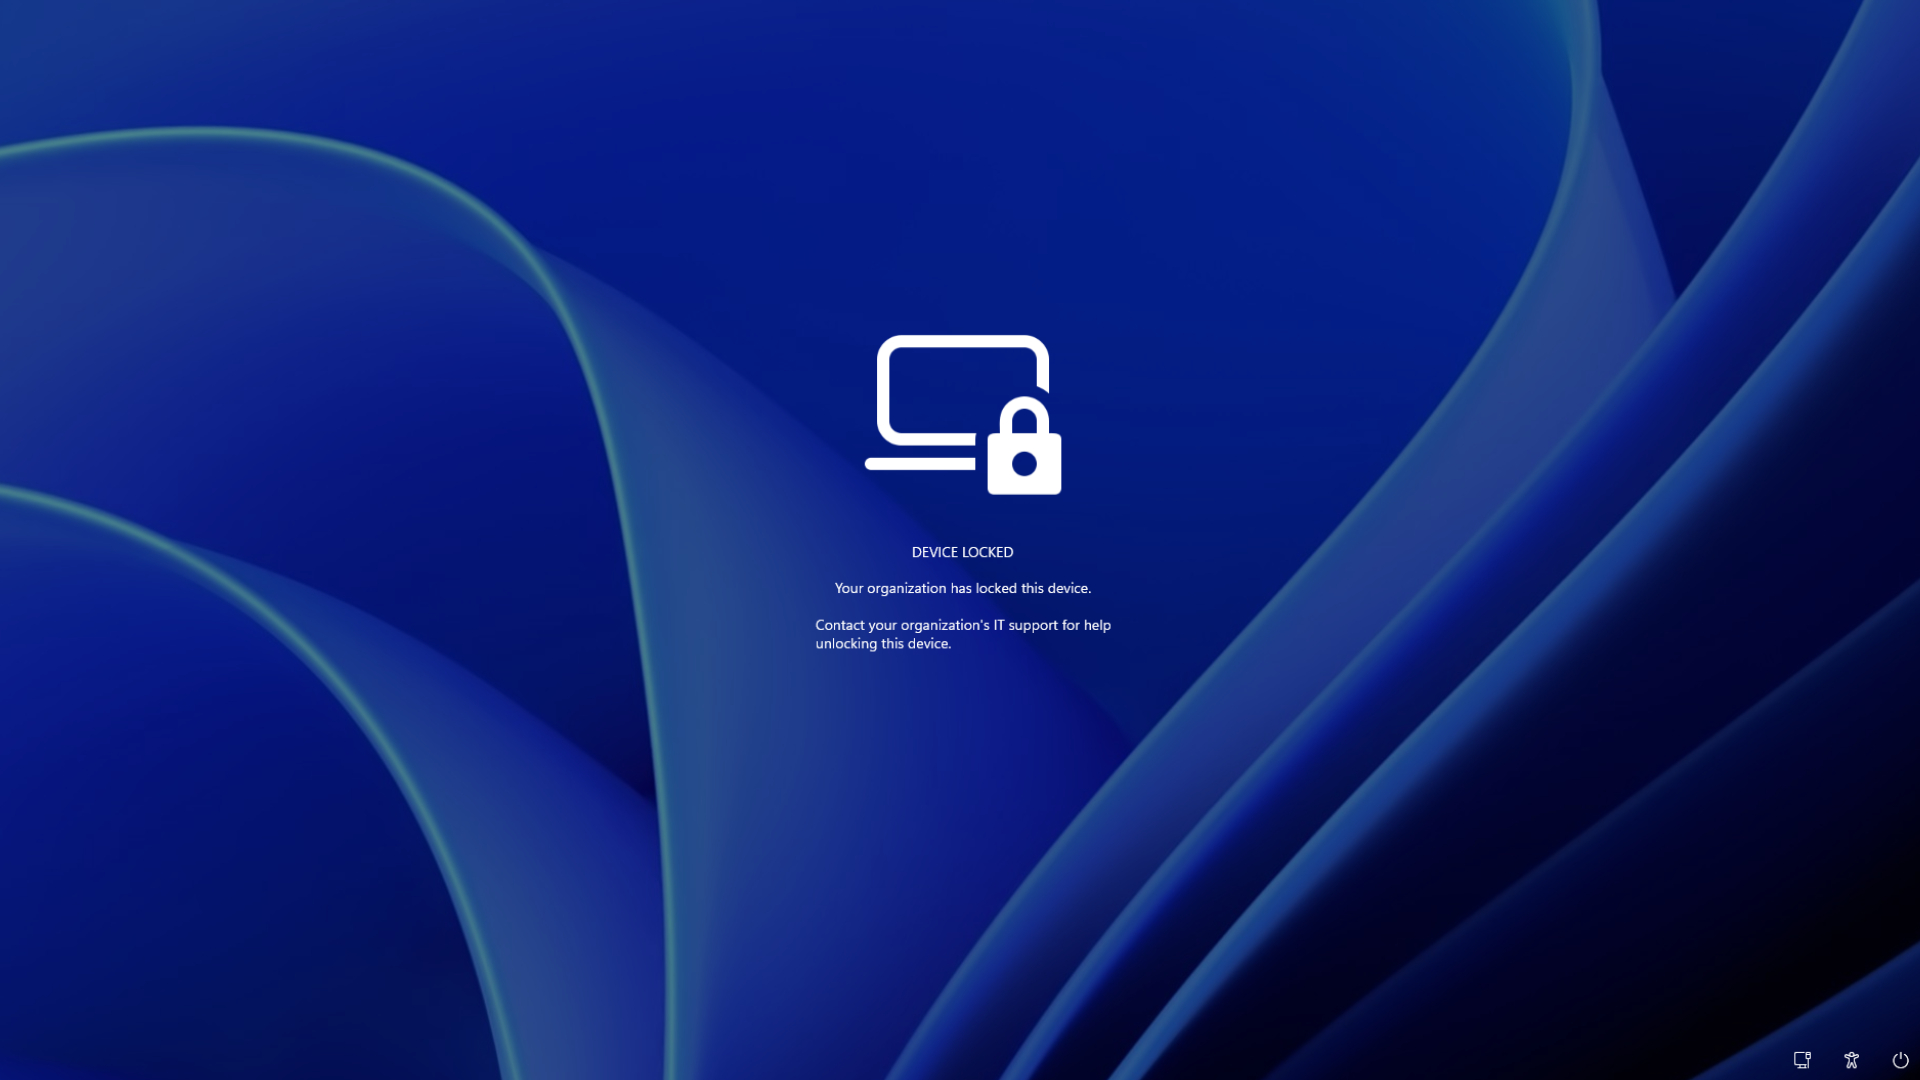
Según la información publicada por Microsoft, esta función está integrada en el sistema de administración de dispositivos empresariales. Cuando el administrador emite un comando de bloqueo a través de la plataforma de administración de Microsoft, el dispositivo Windows 11 de destino entrará en el estado bloqueado inmediatamente después de recibir el comando. A diferencia de las pantallas de bloqueo normales, este mecanismo de bloqueo está diseñado específicamente para dispositivos administrados. Incluso si conoce la contraseña de usuario, el código PIN o incluso tiene permisos de cuenta de administrador local, no puede volver a ingresar al sistema mediante métodos convencionales.
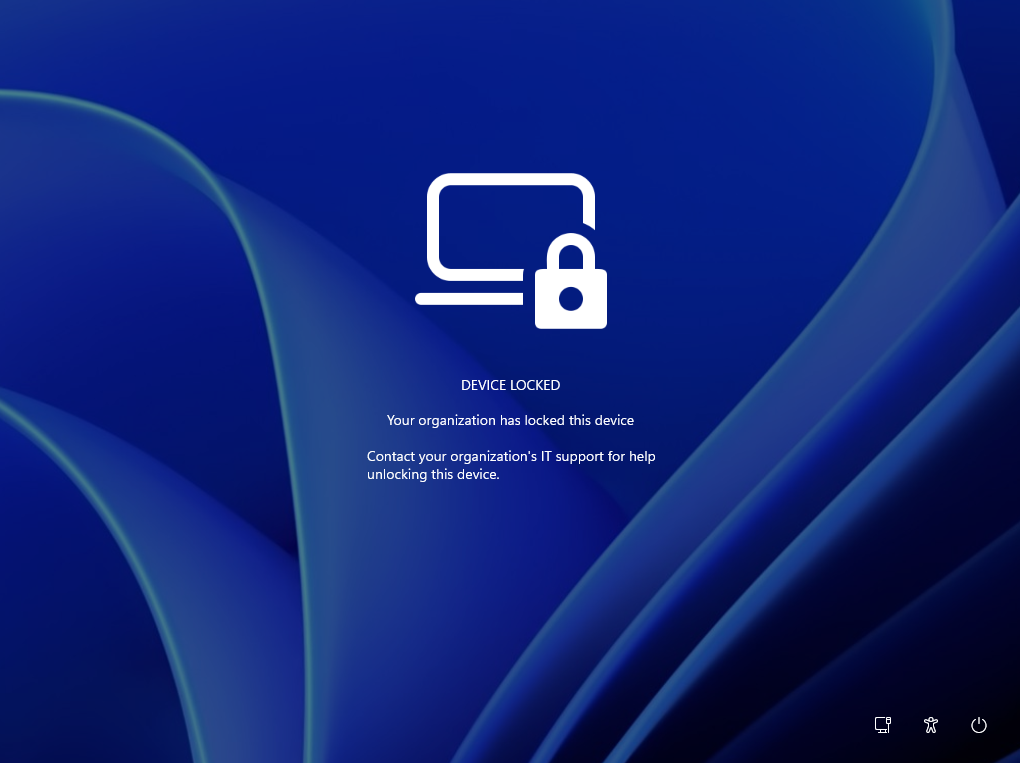
Microsoft dijo que una vez que el dispositivo se bloquea de forma remota, los usuarios locales perderán el acceso al dispositivo. La computadora mostrará una interfaz de bloqueo y le informará claramente que el dispositivo ha sido administrado y bloqueado por la organización. Sólo después de que un administrador de TI con la autoridad adecuada emita un comando de desbloqueo a través del servicio de administración remota se podrá restaurar el uso normal del dispositivo.
Este mecanismo está destinado principalmente a organizaciones que adoptan un modelo de gestión centralizada, como empresas, escuelas y agencias gubernamentales. En el pasado, cuando se perdían las computadoras portátiles de los empleados, los administradores a menudo tenían que borrar datos de forma remota, desactivar cuentas o esperar a que el dispositivo volviera a estar en línea para hacer cumplir las políticas de seguridad. La nueva función de bloqueo remoto puede congelar rápidamente toda la computadora mientras el dispositivo aún está en línea, evitando cualquier acceso no autorizado.
Microsoft enfatizó que esta función se basa en plataformas de administración de dispositivos como Microsoft Intune y se combina con la arquitectura de seguridad y autenticación existente de Windows 11. Incluso si un atacante obtiene las credenciales de inicio de sesión del dispositivo, no puede evitar el estado de bloqueo remoto emitido por la organización.
Desde un escenario de aplicación práctica, si un empleado pierde una computadora de la empresa en lugares públicos como aeropuertos, hoteles, cafeterías, etc., el departamento de TI puede enviar inmediatamente un comando de bloqueo al dispositivo para minimizar el riesgo de fuga de documentos corporativos, información del cliente, derechos de acceso al sistema interno y otra información confidencial.
Los expertos de la industria creen que a medida que los modelos de oficina híbrida y remota se vuelven cada vez más populares, los equipos empresariales están cada vez más desconectados del entorno de red de oficina tradicional. La nueva característica equivale a agregar un mecanismo de "frenado de emergencia remoto" a los terminales empresariales con Windows 11, lo que permite a los administradores tomar medidas rápidas cuando el dispositivo se sale de control sin tener que realizar directamente operaciones más radicales como el borrado de datos.
Microsoft declaró que la función de bloqueo remoto se proporcionará para dispositivos con Windows 11 administrados por organizaciones, principalmente para escenarios de implementación a nivel empresarial, y los usuarios normales de la versión personal de Windows 11 no tendrán esta capacidad por el momento. En el futuro, los administradores empresariales podrán ver el estado de bloqueo del dispositivo a través de la consola de administración y decidir si restaurar los derechos de acceso o tomar medidas de seguridad posteriores según la situación real.
Comentarios