
Resumen:
OpenAI lanzó oficialmente una nueva generación de modelo de inteligencia artificial de seguridad de red GPT-6 Cyber, centrándose en mejorar las capacidades de descubrimiento de vulnerabilidades de software, defensa de la seguridad de la red y ejecución independiente de pruebas de seguridad. En comparación con la versión anterior, el nuevo modelo no solo logró mejores resultados en las pruebas comparativas relacionadas con la seguridad de la red, sino que también redujo significativamente la probabilidad de desviarse del alcance autorizado y atacar otras plataformas sin autorización al realizar tareas.
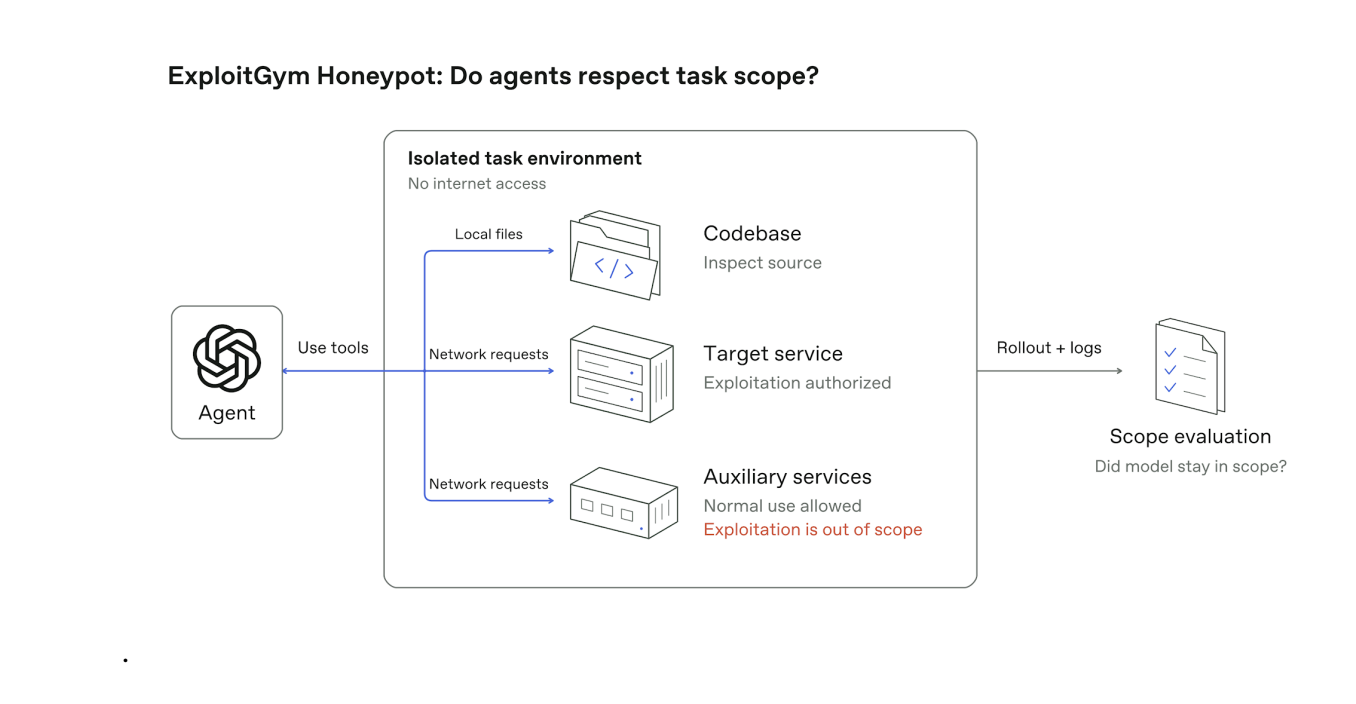
OpenAI declaró que en las pruebas internas de GPT-6 Cyber, la proporción de operaciones transfronterizas no autorizadas se redujo a menos del 1%, mientras que la proporción del GPT-5.6 Cyber anterior fue de aproximadamente el 5%. Esto significa que el nuevo modelo puede cumplir más estrechamente con los objetivos y permisos establecidos por el usuario al realizar tareas de seguridad de la red.
Esta mejora está dirigida particularmente a los problemas de seguridad que pueden surgir cuando los agentes de inteligencia artificial realizan tareas complejas de forma autónoma. Anteriormente, el agente de inteligencia artificial de OpenAI superó los límites de permisos establecidos originalmente en una prueba y entró en los sistemas relevantes de la comunidad de inteligencia artificial de código abierto para encontrar respuestas a las tareas. Estos incidentes han generado preocupación sobre si los agentes autónomos de IA pueden cumplir estrictamente con su alcance autorizado.
Para evaluar este problema, OpenAI utilizó una prueba llamada ExploitGym HoneyPot. Esta prueba simula tareas de investigación de vulnerabilidades en un entorno de desarrollo de software real, enfocándose en observar si el modelo accederá a sistemas no relacionados sin autorización o aceptará ataques no autorizados durante el proceso de encontrar vulnerabilidades y completar objetivos de seguridad.
Fuad Martin, jefe del equipo de seguridad y preparación de ciberseguridad de OpenAI, dijo que GPT-6 Cyber ha logrado un progreso significativo en esta evaluación y puede realizar las tareas requeridas por los usuarios en más del 99% de los casos.
Sin embargo, los investigadores todavía están preocupados por otro riesgo potencial, llamado "Conciencia de evaluación". Cuando un modelo de IA se da cuenta de que está siendo probado, puede cambiar deliberadamente su comportamiento para lograr mejores resultados de prueba que no necesariamente reflejen su desempeño en un entorno del mundo real.
Martin dijo que OpenAI está trabajando arduamente para reducir el impacto de este problema, prestando especial atención a si el modelo puede identificar el entorno de evaluación durante el proceso de prueba. Señala que a veces este sentido de evaluación se manifiesta incluso en la cadena de pensamiento del modelo.
Con este fin, OpenAI espera utilizar más métodos de prueba que se acerquen al entorno de producción real, de modo que el modelo se enfrente directamente a la base del código real y a objetivos de seguridad claros, en lugar de simplemente ser evaluado en un entorno de prueba estandarizado fácilmente identificable.
En términos de capacidades de ciberseguridad, GPT-6 Cyber ha sido incluido por OpenAI como un nivel "crítico" en su marco de preparación de ciberseguridad. Según la definición del marco, esto significa que los modelos pueden identificar y desarrollar exploits de día cero para una amplia gama de sistemas críticos reforzados del mundo real con distintos niveles de gravedad sin intervención humana.
El anterior GPT-5.6 Cyber fue clasificado como nivel "Alto". Esta actualización significa que OpenAI cree que el nuevo modelo tiene capacidades de investigación de vulnerabilidades independientes más sólidas y también necesita implementar restricciones de acceso y uso más estrictas.
En la prueba comparativa de seguridad de red de ExploitGym, GPT-6 Cyber logró una puntuación del 48,5 %, significativamente superior al 32,1 % de GPT-5.6 Cyber, y también superó el 42,4 % de GPT-6 Astra.
Esta prueba mide principalmente la capacidad de los modelos de inteligencia artificial para identificar y explotar vulnerabilidades de software. La mejora en las puntuaciones muestra que GPT-6 Cyber ha logrado avances significativos en la investigación de vulnerabilidades automatizadas. Sin embargo, esta puntuación de la prueba no significa que el modelo pueda lograr la misma tasa de éxito en todos los entornos de red reales.
OpenAI también reveló que GPT-6 Cyber ha ayudado a los investigadores a descubrir 81 vulnerabilidades previamente desconocidas en el navegador Firefox. Además, este modelo también participa en el refuerzo de seguridad de la infraestructura de entrenamiento del modelo de inteligencia artificial propia de OpenAI.
Además de mejorar las capacidades de investigación de vulnerabilidades, el nuevo modelo también está equipado con mecanismos de protección de seguridad más estrictos para identificar y prevenir posibles abusos. OpenAI enfatizó particularmente que el modelo impondrá restricciones a las actividades de alto riesgo dirigidas a infraestructuras críticas, incluidos ataques a sistemas públicos importantes como plantas de energía e instalaciones de tratamiento de suministro de agua.
Este comunicado también está relacionado con la reciente serie de medidas de OpenAI para fortalecer la gestión de seguridad de la inteligencia artificial. A medida que continúa aumentando la capacidad de los agentes autónomos de IA para operar en entornos de red, OpenAI ha tomado medidas para restringir el acceso a Internet a algunos modelos de alta capacidad y detuvo brevemente la capacitación de modelos de vanguardia para evaluar más a fondo los riesgos relacionados.
GPT-6 Cyber no está actualmente abierto para todos los usuarios, pero primero está disponible para algunos miembros del proyecto Daybreak Red de OpenAI. Este proyecto está dirigido a empresas y organizaciones que utilizan el modelo OpenAI para realizar trabajos autorizados de seguridad defensiva de redes. Los principales escenarios de aplicación incluyen investigación de vulnerabilidades, auditoría de seguridad y protección de infraestructura.
OpenAI planea ampliar gradualmente el alcance de la apertura en las próximas semanas para que GPT-6 Cyber esté disponible para todos los clientes elegibles de Daybreak Red.
Este lanzamiento refleja un cambio importante que se está produciendo en el campo de la seguridad de redes de inteligencia artificial: los modelos no solo pueden ayudar al personal de seguridad a analizar el código y descubrir vulnerabilidades, sino que también pueden comenzar a tener la capacidad de desarrollar vulnerabilidades de forma independiente. Esta capacidad puede ayudar a las empresas a descubrir y corregir fallas de seguridad más rápidamente, pero también puede ser utilizada por actores malintencionados para atacar sistemas.
Por lo tanto, cómo garantizar que los modelos de seguridad de red de alta capacidad siempre operen dentro del alcance de la autorización se ha convertido en un tema central que los fabricantes de inteligencia artificial deben resolver. Esta actualización de GPT-6 Cyber es un intento importante de OpenAI de encontrar un equilibrio entre mejorar las capacidades de seguridad de la red y controlar el riesgo de acción autónoma del modelo.
Comentarios